
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2019-5420-POC — cve-2019-5420 POC script ruby simples | Kitploit
Ferramentas/GitHubGitHub/wildwestcybersecurity/cve-2019-5420-poc
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubwildwestcybersecurity/cve-2019-5420-poc

cve-2019-5420-POC

cve-2019-5420 POC script ruby simples

Ver Repositório
126há 4 mesesAinda não revisado
Compartilhar

Rails ActiveSupport Exploit (cve-2019-5420) POC (considere isto para encadear CVE-2019-5418!)

Combina perfeitamente com CVE-2019-5418!
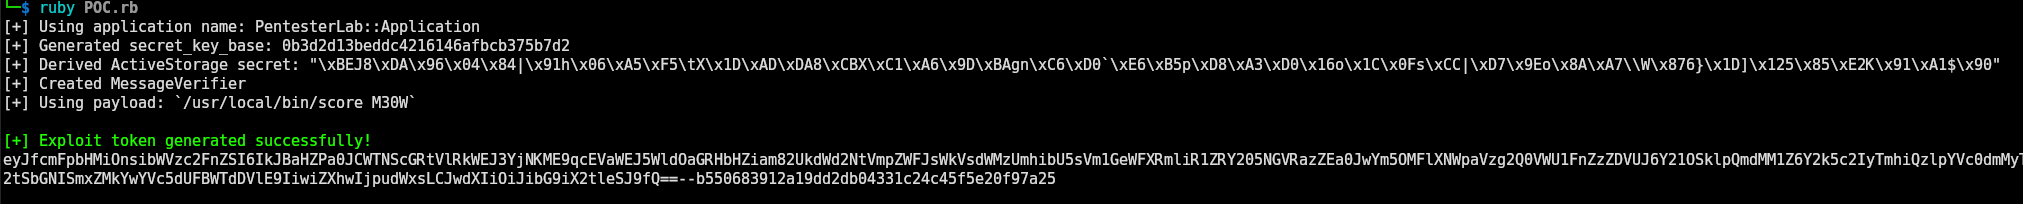
Captura de tela do POC

Captura de tela

🚨 Aviso

Este repositório contém um exploit de prova de conceito (PoC) demonstrando execução remota de código (RCE) em aplicações Ruby on Rails através do abuso do ActiveSupport::MessageVerifier. Use com responsabilidade!

📌 Visão Geral

Este script explora vulnerabilidades de desserialização do ActiveSupport ao utilizar um objeto ERB criado encapsulado em DeprecatedInstanceVariableProxy. Quando a carga útil assinada é desserializada por uma aplicação Rails vulnerável, ocorre a execução arbitrária de código Ruby.

⚠️ Aviso Legal

Este projeto é apenas para fins educacionais e de pesquisa. O uso não autorizado contra sistemas que você não possui é ilegal e pode resultar em graves consequências legais.

🛠️ Como Funciona

1️⃣ Gerar uma Chave Secreta

  • O script deriva um `` a partir de um nome de aplicação Rails conhecido usando hash MD5.

2️⃣ Criar um Segredo do ActiveStorage

  • Usa ActiveSupport::KeyGenerator para gerar uma chave de assinatura.

3️⃣ Criar um Objeto ERB Malicioso

  • Constrói um objeto `` não inicializado com código controlado pelo atacante.

4️⃣ Encapsular em DeprecatedInstanceVariableProxy

  • Esconde o objeto malicioso dentro de um invólucro de aparência inofensiva.

5️⃣ Assinar e Gerar um Token de Exploit

  • Usa ActiveSupport::MessageVerifier para assinar a carga útil, fazendo-a parecer legítima.

6️⃣ Alcançar Execução Remota de Código (RCE)

  • Quando desserializada, o Rails executa a carga útil do atacante, permitindo execução arbitrária de comandos.

🚀 Uso

ruby POC.rb

O script gerará um token de exploit assinado, que pode ser usado contra uma aplicação Rails vulnerável.

🛡️ Mitigações

  • **Rotacione e proteja **`` para impedir que atacantes gerem cargas úteis assinadas.
  • Atualize o Rails para a versão mais recente (Rails 7+ possui mecanismos de serialização mais rigorosos).
  • Use serialização JSON em vez de serialização Marshal para evitar carregamento arbitrário de objetos.
  • Audite a desserialização da aplicação para garantir que entradas de usuário não confiáveis não estejam sendo desserializadas.

📜 Aviso Legal

Este projeto destina-se apenas a fins educacionais. O autor não é responsável por qualquer uso indevido ou danos causados por este código.

📚 Referências

  • Guia de Segurança do Rails
  • CWE-502: Desserialização de Dados Não Confiáveis

⚠️ Use por sua conta e risco!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







