Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-65731 — Advisory para CVE-2025-65731 | Kitploit
Ferramentas/GitHubGitHub/whitej3rry/cve-2025-65731
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoHacking de HardwareTestes de PenetraçãoSegurança de HardwareSegurança de Hardware e IoT
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

Advisory para CVE-2025-65731

Ver Repositório
40há 10 mesesAinda não revisado
Compartilhar

CVE-2025-65731

CWE-1191: Interface de Depuração e Teste no Chip com Controle de Acesso Inadequado

Acesso à Shell Root via UART no D-Link DIR-605L (Hardware F1, Firmware V6.02CN02)

1

Resumo

Uma vulnerabilidade crítica de segurança de hardware foi identificada no roteador D-Link DIR-605L, Versão de Hardware F1, Versão Externa de Firmware V6.02CN02, rodando Linux kernel 2.4.18. A interface de depuração UART carece de mecanismos adequados de controle de acesso, permitindo que qualquer atacante com acesso físico conecte-se aos pinos UART e obtenha acesso não autenticado à shell root. Esta vulnerabilidade corresponde à CWE-1191: Interface de Depuração e Teste no Chip com Controle de Acesso Inadequado.

Produto Afetado:

Modelo do Dispositivo: D-Link DIR-605L - Versão do Firmware: V6.02CN02

Descrição da Vulnerabilidade

A interface de depuração UART, exposta fisicamente através de pinos do dispositivo, é acessível sem quaisquer barreiras de autenticação ou autorização. Um atacante conectando-se a esses pinos UART pode acessar instantaneamente a shell root do dispositivo durante ou após a inicialização, ignorando todos os controles de autenticação baseados em software. Esse acesso direto à shell root compromete a confidencialidade, integridade e disponibilidade de todo o dispositivo e seu ambiente de rede.

Impacto:

  • Controle total no nível root do roteador sem necessidade de autenticação.
  • Capacidade de modificar a configuração do dispositivo, instalar malware persistente ou interceptar tráfego de rede.
  • Desvio completo dos mecanismos de segurança do dispositivo.
  • Ponto potencial de pivô para ataques na rede e dispositivos conectados.

Prova de Conceito:

  1. Os pinos UART no D-Link DIR-605L (Hardware F1) foram identificados e conectados a uma interface serial.
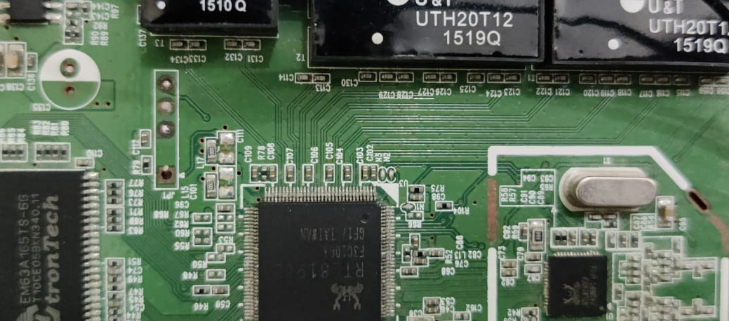
    2
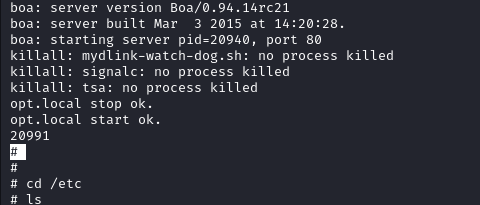
  2. Utilizando um emulador de terminal serial na taxa de baud apropriada, a saída do bootloader do dispositivo e o prompt da shell Linux foram acessados.
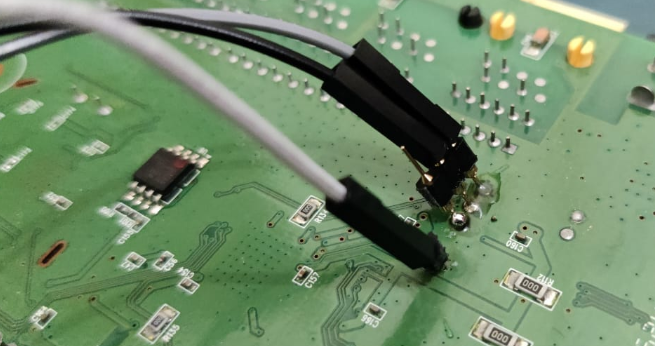
    3
  3. Comandos como cat /etc/passwd confirmaram a presença do usuário root sem proteção por senha nesta interface.
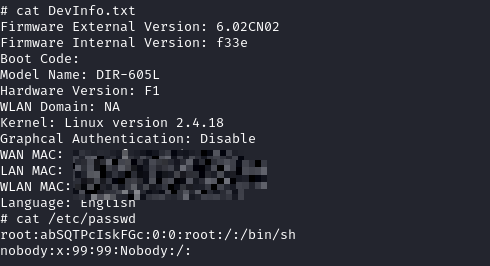
    4
  4. Um prompt de shell root (#) totalmente interativo foi obtido, permitindo a execução arbitrária de comandos no dispositivo.
    5

Referências:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

Autor:

Mohamed Danish (j3rry)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →