
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
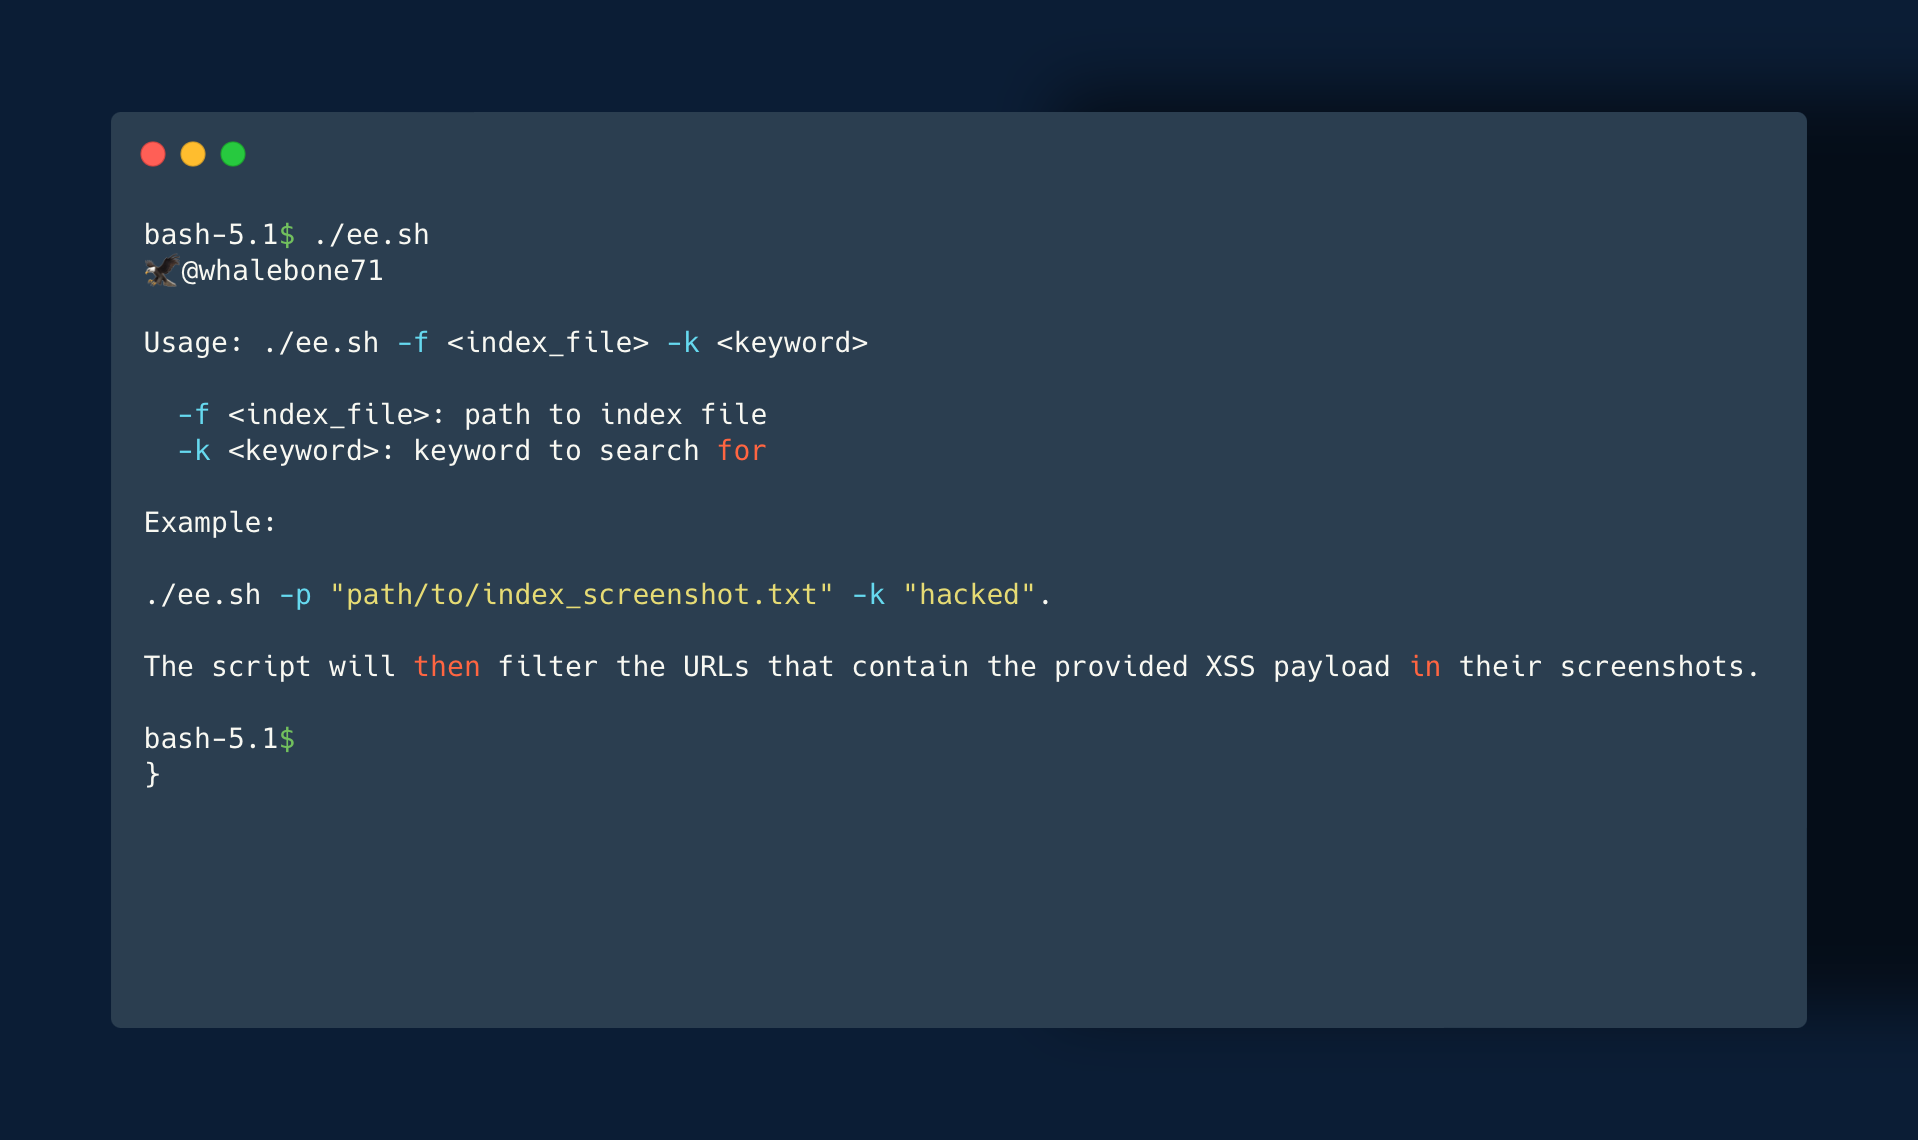
EagleEye — Para filtrar as URLs realmente vulneráveis das capturas de tela, você pode usar o script ee.sh. Basta executar ./ee.sh -f "caminho/para/index_screenshot.txt" -k "hacked" e o script filtrará as URLs que contêm o payload de XSS refletido (Por exemplo: cPanel CVE-2023-29489) em suas capturas de tela. | Kitploit
Ferramentas/GitHubGitHub/whalebone7/eagleeye
ReconhecimentoScanners de VulnerabilidadesExploração de Aplicações WebColeta de InformaçõesSegurança WebTestes de Penetração
GitHubwhalebone7/eagleeye

EagleEye

Ver Repositório
7134há 3 anosAinda não revisado

Sobre

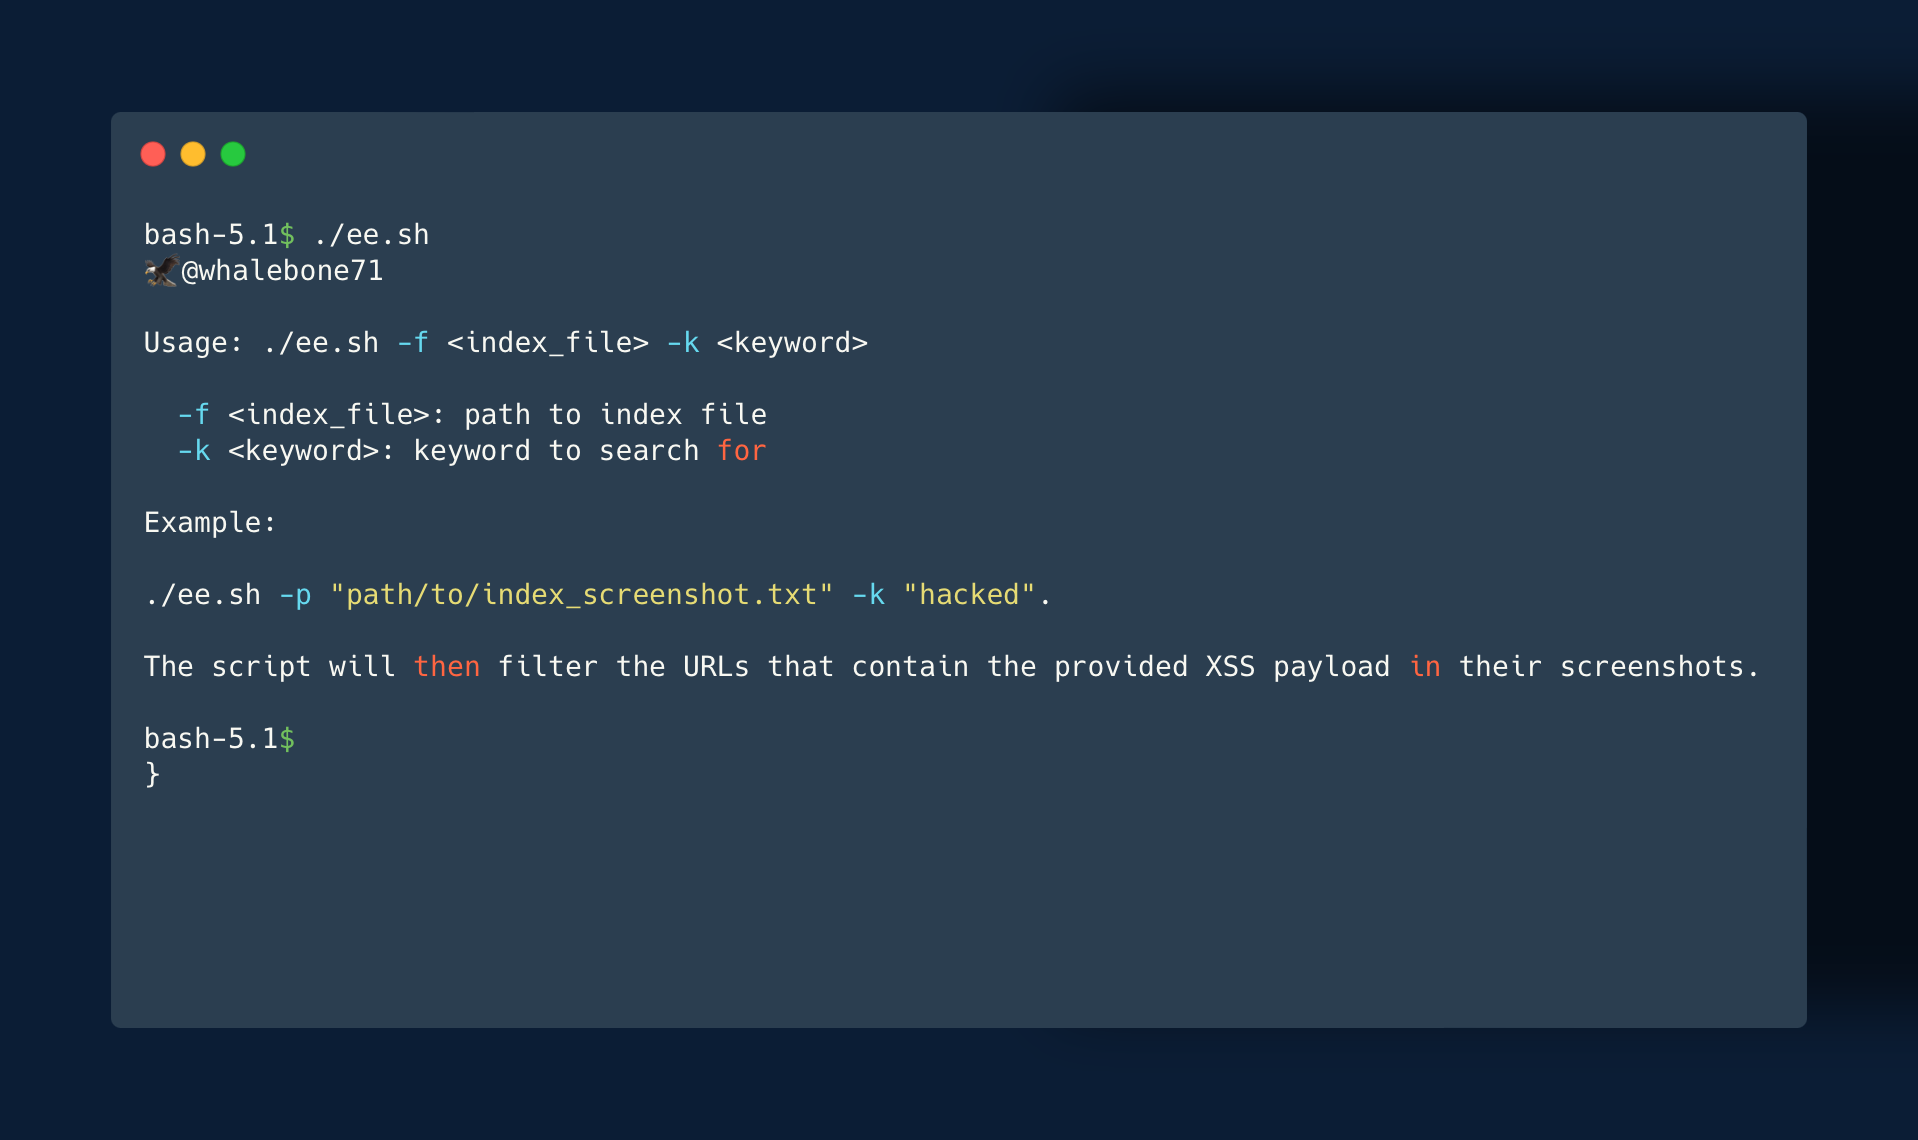
Para filtrar as URLs realmente vulneráveis das capturas de tela, você pode usar o script ee.sh. Basta executar ./ee.sh -f "caminho/para/index_screenshot.txt" -k "hacked" e o script filtrará as URLs que contêm o payload de XSS refletido (Por exemplo: cPanel CVE-2023-29489) em suas capturas de tela.
Compartilhar

EagleEye:

carbon

Com a adição da opção -ss no HTTPX pelo Project Discovery, agora é possível criar uma lista de URLs potencialmente vulneráveis com gf xss e qsreplace com o payload XSS, como <script>alert(hacked)</script>. O HTTPX visitará todas as URLs e tirará capturas de tela delas, que são armazenadas em output/screenshot/index_screenshot.txt.

Para filtrar as URLs realmente vulneráveis a partir das capturas de tela, você pode usar o script ee.sh. Basta executar ./ee.sh -f "caminho/para/index_screenshot.txt" -k "hacked" e o script filtrará as URLs que contêm o payload XSS fornecido em suas capturas de tela.

Esse processo permite identificar rapidamente URLs potencialmente vulneráveis e eliminar falsos positivos com base na presença do payload XSS nas capturas de tela. Pode ser uma ferramenta poderosa para identificar e mitigar vulnerabilidades XSS em suas aplicações web.

Com algum domínio das ferramentas e técnicas mencionadas, você pode aplicá-las para encontrar múltiplos tipos de vulnerabilidades.

É importante notar que esta ferramenta é destinada a hackers éticos e pesquisadores de segurança cibernética que realizam testes de vulnerabilidade dentro dos limites da lei e das melhores práticas do setor. Não deve ser usada para atividades ilegais ou maliciosas. A responsabilidade recai sobre o usuário para garantir que está usando esta ferramenta corretamente.

Instalação:

Esta ferramenta requer o Tesseract OCR instalado. Ele pode ser instalado no Linux, macOS e Windows seguindo as instruções no repositório oficial do Tesseract OCR no GitHub. Além disso, o script requer o shell Bash instalado, que já vem pré-instalado na maioria dos sistemas baseados em Unix.

  1. Git Clone "This_Rep" && cd EagleEye

  2. Chmod +x ee.sh

  3. ./ee.sh

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







