

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-45620 — Divulgação de bypass de autenticação no lado do cliente na interface web de câmeras AVer, expondo credenciais não criptografadas por meio de monitoramento de tráfego de rede. | Kitploit
Ferramentas/GitHubGitHub/weedl/cve-2025-45620
Segurança IoTAnálise de VulnerabilidadesSegurança WebTestes de PenetraçãoSegurança de HardwareAutenticação
GitHubweedl/cve-2025-45620

CVE-2025-45620

Divulgação de bypass de autenticação no lado do cliente na interface web de câmeras AVer, expondo credenciais não criptografadas por meio de monitoramento de tráfego de rede.

Ver Repositório
135há 1 anoAinda não revisado
Compartilhar

Detalhes do problema

Câmera modelo PTC310UV2 executando a versão de firmware 0.1.0000.59. A vulnerabilidade é encontrada na interface web usada para acessar a câmera. A vulnerabilidade foi encontrada durante um teste de penetração e, portanto, certas informações nas capturas de tela do PoC foram ocultadas.

Descrição

Esta divulgação contém duas vulnerabilidades identificadas na interface web de login do firmware AVer. Deve-se notar que não estou muito familiarizado com nenhum de seus produtos, o que significa que alguns termos podem não ser usados corretamente.

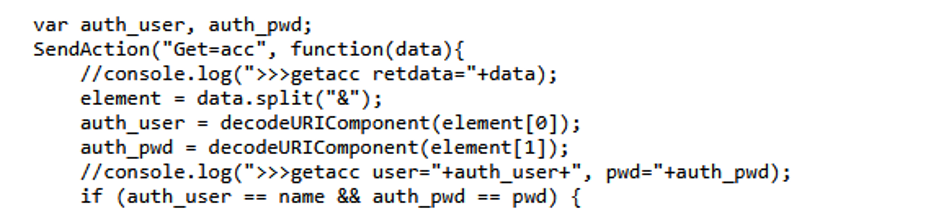
Esta descoberta é um pouco mais abrangente em comparação com CVE-2025-45619, embora se relacione principalmente à autenticação no lado do cliente. A inspeção do código-fonte do aplicativo web revela o mecanismo de autenticação que está sendo aplicado. Quando o mecanismo de autenticação é executado no frontend, isso significa que o aplicativo precisa buscar as credenciais de algum lugar, neste caso de um endpoint, e trazê-las para o frontend. Neste caso, a função exibida abaixo busca as credenciais do endpoint identificado na primeira descoberta para o frontend.
bilde

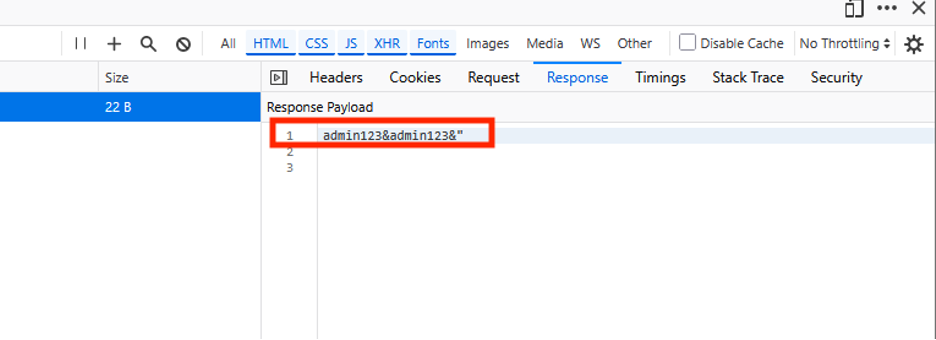
A linha ‘SendAction(“Get=acc”, function(data)’ faz uma solicitação à primeira descoberta para buscar o aplicativo, que retorna as credenciais em um formato “username&password&”. Em seguida, a função analisa a string retornada e define o nome de usuário como “auth_user” e a senha como “auth_pwd”. Por fim, a função compara os valores com os fornecidos pelo usuário (name e pwd) e continua o fluxo de login dependendo se as credenciais estão corretas ou não.

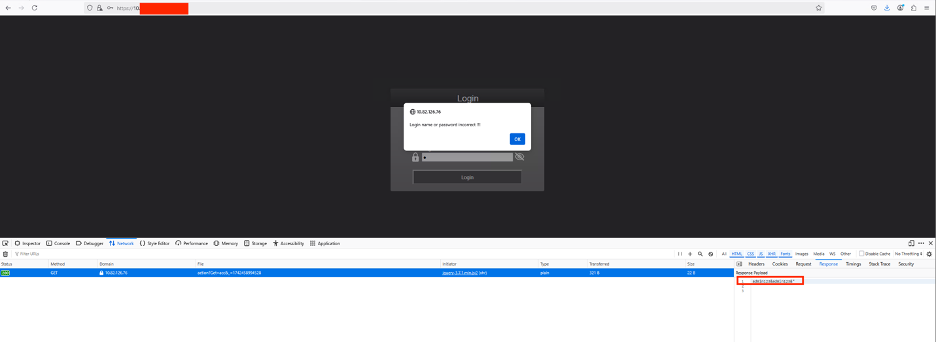
O aplicativo faz a chamada para obter as credenciais independentemente de elas serem válidas ou não. Isso significa que, se um invasor monitorar o tráfego de rede no navegador, o nome de usuário ou a senha serão expostos – sem criptografia. Esse processo é exibido nas figuras abaixo.
bilde bilde

Armazenar ou transferir senhas no frontend viola as práticas recomendadas; em vez disso, a autenticação deve ser tratada de forma segura usando métodos baseados em token (por exemplo, JWT, OAuth).


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




