
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-26809 — Exploit de Execução Remota de Código na Biblioteca RPC | Kitploit

Ferramentas/GitHubGitHub/websecnl/cve-2022-26809
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoFerramenta de Acesso RemotoExploração de Binários
GitHubwebsecnl/cve-2022-26809

CVE-2022-26809

Exploit de Execução Remota de Código na Biblioteca RPC

Ver Repositório
27443há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Descrição da CVE

CVE-2022-26809 - weakness in a core Windows component (RPC) earned a CVSS score of 9.8 not without a reason, as the attack does not require authentication and can be executed remotely over a network, and can result in remote code execution (RCE) with the privileges of the RPC service, which depends on the process hosting the RPC runtime. That critcal bug, with a bit of luck, allows to gain access to unpatched Windows host running SMB. The vulnerability can be exploited both from outside the network in order to breach it as well as between machines in the network.

Quem é vulnerável?

  • Windows 10 Pro Build 10.0.10240 x64
  • Windows 10 Pro Build 10.0.19042 x64
  • Windows 10 Pro Build 10.0.19044 x64
  • Windows Server 2019 x64
  • Windows Server 2022 x64
  • Windows 7 SP3 x64

Localizando a vulnerabilidade

A CVE afirmou que as vulnerabilidades estão no runtime RPC do Windows, que é implementado em uma biblioteca chamada rpcrt4.dll. Essa biblioteca de runtime é carregada em processos cliente e servidor que utilizam o protocolo RPC para comunicação. Comparamos as versões 10.0.22000.434 (Março) e 10.0.22000.613 (corrigida) e identificamos uma lista de mudanças.

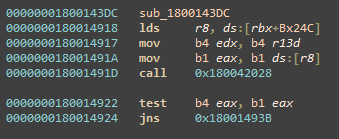
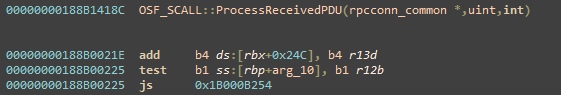
As funções OSF_SCALL::ProcessResponse e OSF_CCALL::ProcessReceivedPDU são semelhantes em natureza; ambas processam pacotes RPC, mas uma é executada no lado do servidor e a outra no lado do cliente (SCALL e CCALL). Ao fazer diffing de OSF_SCALL::ProcessReceivedPDU, notamos dois blocos de código que foram adicionados na nova versão.
163493985-3373746d-6ef5-4079-803c-b8acda5338e9

163494679-5fc53a11-4f5b-4eda-b185-777af4ae4dd6

Olhando para o código corrigido, vimos que após QUEUE::PutOnQueue uma nova função era chamada. Inspecionando a nova função e mergulhando em seu código, descobrimos que ela verifica estouros de inteiros. Em outras palavras, a nova função no patch foi adicionada para verificar se uma variável inteira permanecia dentro de uma faixa de valores esperada.

163493980-1e060df4-4e9d-454d-bb95-befec63ae22a

Aprofundando no código vulnerável em OSF_SCALL:GetCoalescedBuffer, notamos que o bug de estouro de inteiro poderia levar a um estouro de buffer no heap, onde dados são copiados para um buffer muito pequeno para armazená-los. Isso, por sua vez, permite que dados sejam escritos fora dos limites do buffer, no heap. Quando explorado, esse primitivo nos leva à execução remota de código!

A mesma chamada para verificar estouro de inteiro foi adicionada em outras funções também:

OSF_CCALL::ProcessResponse OSF_SCALL::GetCoalescedBuffer OSF_CCALL::GetCoalescedBuffer

A vulnerabilidade de estouro de inteiro e a função que a previne existem em ambos os fluxos de execução do lado do cliente e do servidor.

Status do PoC

Ainda em desenvolvimento, sem previsão.

Baixar ferramenta





