Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ksu-root — No REDMI K90 Max (codinome prague / OS4.0.0.14), abre-se um root temporário com um único toque a partir do celular. Utiliza CVE-2026-64560 (UAF em posix-cpu-timers) para carregar o KernelSU LKM, que deixa de funcionar após reiniciar. Não requer computador, não faz flash da ROM, não desbloqueia o Bootloader. | Kitploit
Ferramentas/GitHubGitHub/wanwuzhishi/ksu-root
Segurança AndroidEscalada de PrivilégiosMecanismos de PersistênciaExploraçãoPentesting de Apps MóveisPós-ExploraçãoSegurança MóvelDesenvolvimento de PayloadsExploração de Binários

Sobre

No REDMI K90 Max (codinome prague / OS4.0.0.14), abre-se um root temporário com um único toque a partir do celular. Utiliza CVE-2026-64560 (UAF em posix-cpu-timers) para carregar o KernelSU LKM, que deixa de funcionar após reiniciar. Não requer computador, não faz flash da ROM, não desbloqueia o Bootloader.

GitHubwanwuzhishi/ksu-root

ksu-root

Ver Repositório
512há 11 diasAinda não revisado
Compartilhar

KSU Root

No Redmi K90 Max (codinome prague, OS4.0.0.14 / OS4.0.5.0), abrir um root temporário com um toque direto no celular. Não precisa de computador, não precisa de flash, não precisa desbloquear o Bootloader. Reiniciar invalida.

Download: APK mais recente · versão atual v1.1.0

Apresentação do projeto: KSU Root: dar ao Redmi K90 Max um root temporário que desaparece ao reiniciar — blog do autor, explica tudo o que está abaixo; é recomendável ler primeiro isto e depois os detalhes.
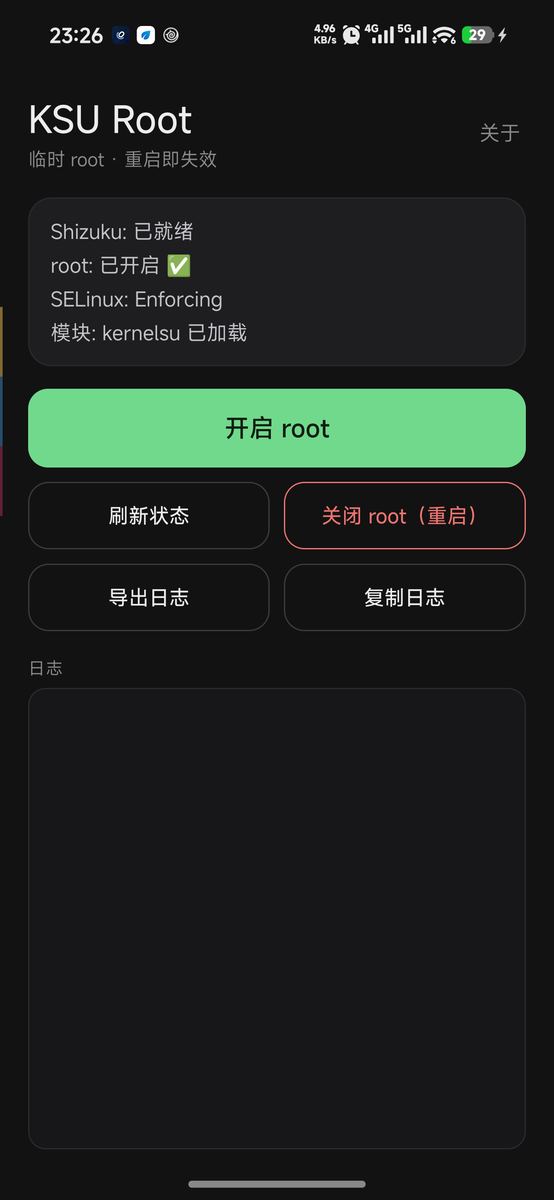
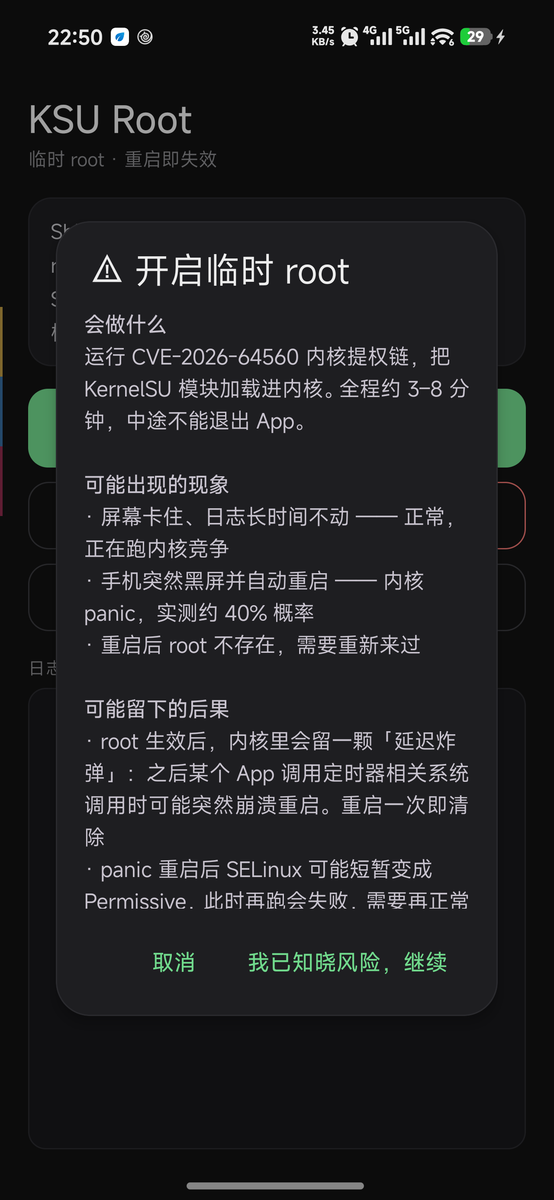
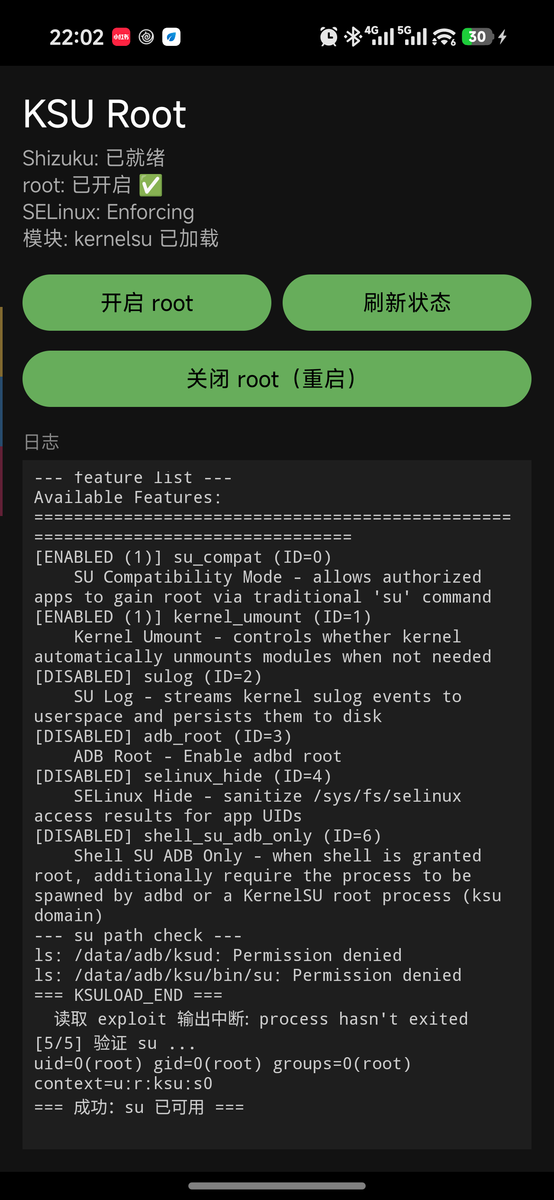
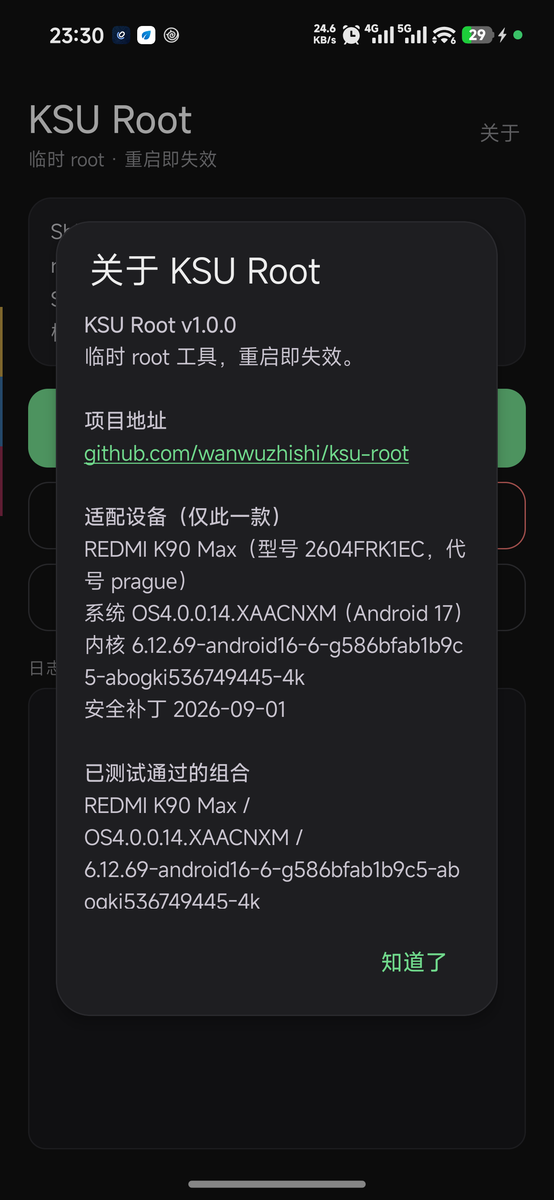
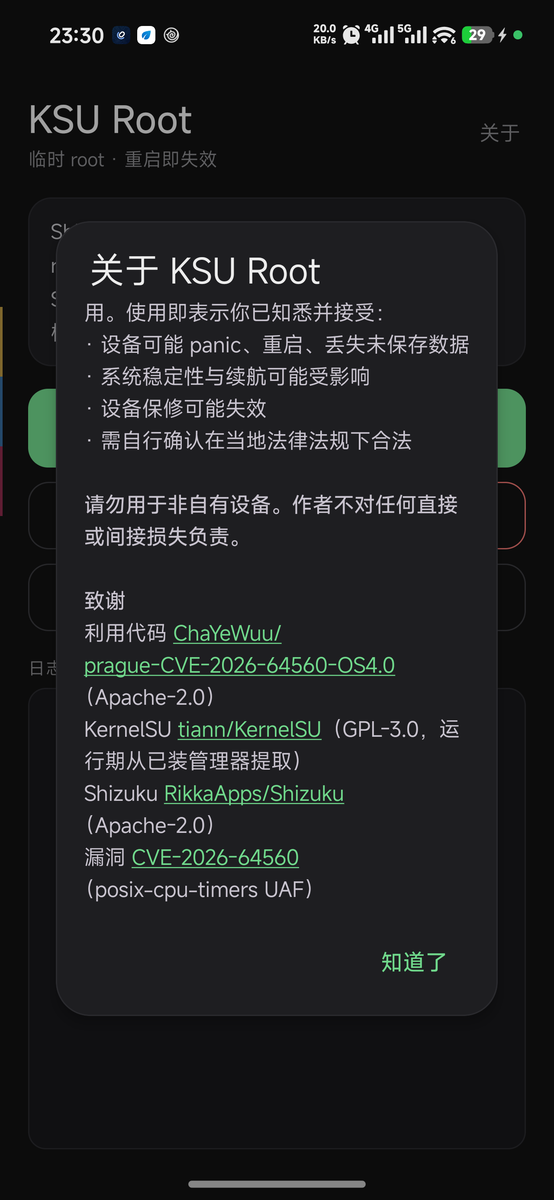
Tela principal Confirmação de risco Log de execução Sobre Sobre - Agradecimentos


O que é isto

Empacota o fluxo de escalada de privilégios computador + adb do prague-CVE-2026-64560-OS4.0 em um App Android:

O que antes era feito no computadorAgora basta um toque no celular
Conectar cabo, adb push cinco payloadsO App faz o deploy automaticamente
adb shell sh kp_arm.sh para armar o kprobeArma automaticamente e valida
adb shell -tt ./pk64560 --runptyrun aloca um pty e executa
Digitar manualmente comandos ksud no root shellCaptura ROOT_CHILD_HOLD_PASS e injeta automaticamente
Verificar com su -c idValida automaticamente e exibe o resultado

O que ele oferece: su -c id retorna uid=0(root) ... context=u:r:ksu:s0, e o gerenciador KernelSU mostra "Em execução".

O que isto não é

  • ❌ Não é root persistente. Reiniciar acaba, e não grava na partição boot.
  • ❌ Não suporta outros modelos. O código tem verificação rigorosa de modelo/fingerprint; se o fingerprint não corresponder, falha e encerra imediatamente. Isso não é conservadorismo, é hazard: endereços do kernel, offsets de structs e parâmetros de slab foram todos medidos neste kernel específico; trocar de versão corrompe o kernel diretamente.
  • ❌ Não é Magisk. Não tem sistema de módulos, não tem ocultação, não inicia automaticamente no boot.
  • ❌ Não garante sucesso na primeira tentativa. Em testes, cerca de 40% de chance de kernel panic e reinício; após reiniciar, comece de novo.

Dispositivos suportados

Apenas este aparelho, duas versões de sistema:

机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01

Por que 4.0.5.0 também funciona: essa OTA não recompilou o kernel. Extraindo a partição boot do payload completo de 8,96 GB e passando pelo LZ4 para obter a Image, a string de versão, o tempo de compilação e o ABO build id são idênticos aos da 4.0.0.14, e a correção upstream da CVE-2026-64560 (920f893f) não está presente. Verificado por desmontagem endereço por endereço, todos os 9 offsets codificados de forma fixa coincidem. Em 2026-11-05 já foi executado com sucesso em dispositivo real (OS4.0.5.0.XAACNXM): na primeira vez houve panic no stage0 e reinício, na segunda funcionou, e su -c id retornou uid=0 context=u:r:ksu:s0.

Atenção: no META-INF/com/android/metadata da OTA, o post-build traz a string de pré-lançamento 17OS4.0.261020.233332783.MTPECN.S, mas após a instalação no dispositivo real o getprop ro.build.fingerprint reporta OS4.0.5.0.XAACNXM. A v1.0.4 reconhece apenas a primeira e seria rejeitada pelo gate na versão oficial; a v1.0.5 reconhece ambas as strings.

O critério de avaliação é o uname -r e o ABO build id, não o número da versão do sistema. Se o kernel mudar, todos os offsets codificados de forma fixa se tornam inválidos, e o modo de falha pode ser um panic do kernel em vez de um erro elegante.


Pré-requisitos

  1. Shizuku instalado e em execução

    • Baixe a versão oficial em RikkaApps/Shizuku (não use as diversas "versões otimizadas" ou "versões com adb embutido", há pacotes falsos comprovados em testes)
    • Inicie o serviço via adb ou depuração sem fio
    • Autorize este App
    • Também há suporte a implementações de terceiros; veja "Implementações de Shizuku compatíveis" abaixo
  2. Gerenciador de kernel instalado: SukiSU Ultra ou KernelSU, escolha um

    • SukiSU Ultra (preferencial) ou tiann/KernelSU
    • Não é necessário que ele esteja em estado "funcionando" agora, basta estar instalado — o App extrai o ksud do APK dele
    • Pode instalar os dois; o App pega o primeiro que funcionar na ordem SukiSU → KernelSU; para especificar qual usar, toque na linha "Gerenciador" da tela principal para alternar
    • ⚠️ O ksud e o módulo de kernel devem vir do mesmo gerenciador: o que o late-load carrega é justamente o ko que acompanha o ksud. Misturar causa incompatibilidade de uapi, e o gerenciador fica reportando "necessário atualizar o kernel"
    • Após trocar de ramo do gerenciador, é preciso reiniciar antes de tocar no botão, caso contrário o módulo antigo ainda estará no kernel e o novo ko falhará ao carregar por conflito de nome de módulo kernelsu (File exists)
  3. Manter estes arquivos no dispositivo (se você já executou manualmente antes)

    • /data/local/tmp/kernelsu-prague.ko.disabled —— deve ser renomeado, caso contrário o exploit carregará aquele módulo antigo com uapi=2, e o gerenciador reportará "necessário atualizar o kernel"

Uso

Primeira vez

  1. Inicie o Shizuku (veja a próxima seção) e confirme que a linha de status do App mostra Shizuku: 已就绪
  2. (Opcional) Toque na linha Gerenciador para confirmar qual gerenciador usar. O padrão "Automático" = SukiSU → KernelSU, pegando o primeiro que funcionar; quando ambos estiverem instalados, recomenda-se selecionar manualmente uma vez, para evitar que não seja o mesmo que o módulo já carregado no kernel
  3. Toque em 开启 root
  4. Leia o aviso de risco e toque em 我已知晓风险,继续
  5. Aguarde de 3 a 8 minutos. Não saia do App durante o processo

Sinal de sucesso: a linha de status muda para root: 已开启 ✅, 模块: kernelsu 已加载, e o log exibe === 成功: su 已可用 ===.

Para verificar depois

adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0

Desativar root

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →