
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ssct — Uma ferramenta wrapper para shadowsocks para contornar firewalls consistentemente. | Kitploit

Ferramentas/GitHubGitHub/wanjunzh/ssct
Ferramentas de Criptografia/DescriptografiaSegurança de Rede
GitHubwanjunzh/ssct

ssct

Uma ferramenta wrapper para shadowsocks para contornar firewalls consistentemente.

Ver Repositório
802039há 8 anosRevisado pelo Kitploit
Compartilhar

Conexão ShadowSocks

ssct Documentation Status

Uma ferramenta wrapper para shadowsocks para contornar consistentemente firewalls.

Início rápido

Conectar automaticamente

A maneira mais fácil de executar esta ferramenta é apenas digitar ssct no terminal, e o ssct adquirirá servidores shadowsocks disponíveis do ishadowsocks e se conectará a eles automaticamente.

Conectar a um servidor específico

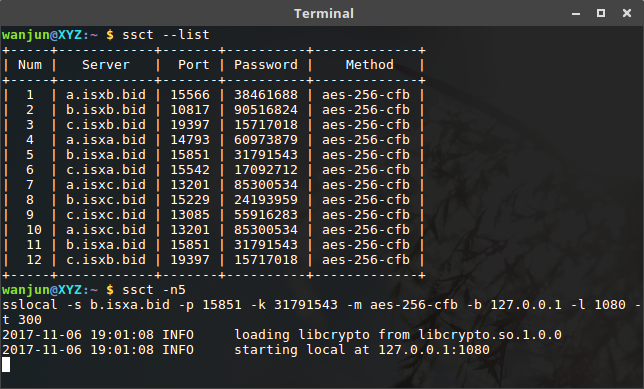
Primeiro, mostre todos os servidores ss pela opção --list.

ssct --list

Em seguida, conecte a um servidor específico pela opção -n.

ssct -n 5

Alternativamente, você pode conectar a um servidor personalizado.

ssct -s <server_addr> -p <server_port> -l <local_port> -k <password> -m <method>

Uso

Requisitos

1 Instale shadowsocks e requests (Obrigatório)

pip3 install shadowsocks
pip3 install requests

2 Instale prettytable (Opcional)

pip3 install prettytable

Nota: O módulo prettytable é opcional, mas seria melhor se instalado.
Configuração para chrome e firefox

  1. Instale a extensão Proxy SwitchyOmega (versão para Chrome, versão para Firefox).
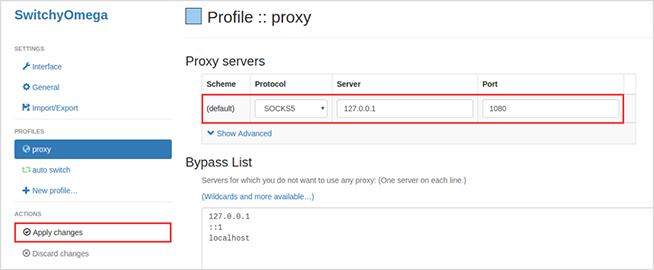
  2. Abra as opções do SwitchyOmega e configure como abaixo.
    set switchyomega proxy
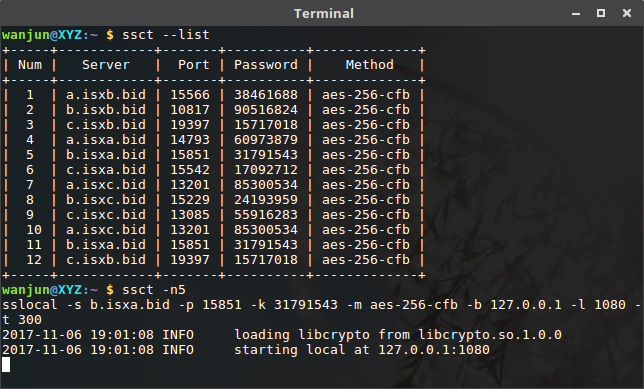
  3. Liste os servidores e selecione um para conectar, ou apenas digite ssct para conectar automaticamente. start ssct
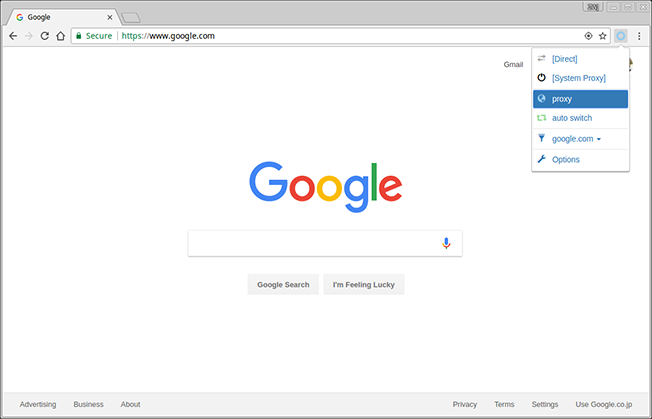
  4. Selecione a opção de proxy no chrome ou firefox e aproveite. select proxy option

Mais opções

argumentos opcionais:
  -h, --help         mostra esta mensagem de ajuda e sai

opções do ssct:
  -n <num>           conectar ao número do servidor
  --list             listar todos os servidores ss
  --version          mostra o número da versão do programa e sai

opções do shadowsocks:
  -c <config>        caminho para o arquivo de configuração
  -s <addr>          endereço do servidor, rastreamento automático online
  -p <port>          porta do servidor, rastreamento automático online
  -b <addr>          endereço de ligação local [padrão: 127.0.0.1]
  -l <port>          porta local [padrão: 1080]
  -k <password>      senha, rastreamento automático online
  -m <method>        método de criptografia, rastreamento automático online
  -t <timeout>       tempo limite em segundos [padrão: 300]
  --fast-open        usar TCP_FASTOPEN, requer Linux 3.7+
  -d <daemon>        modo daemon, um de start, stop e restart
  --pid-file <file>  arquivo pid para modo daemon
  --log-file <file>  arquivo de log para modo daemon
  --user <user>      nome de usuário para executar como
  -v, -vv            modo verboso
  -q, -qq            modo silencioso, apenas mostra avisos/erros

Conecte ao servidor disponível automaticamente sem nenhum argumento.

LICENÇA

A permissão é concedida, gratuitamente, a qualquer pessoa, sem qualquer restrição.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →