
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-22978-demo — Código de exemplo da vulnerabilidade CVE-2022-22978 | Kitploit

Ferramentas/GitHubGitHub/wan9xx/cve-2022-22978-demo
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubwan9xx/cve-2022-22978-demo

CVE-2022-22978-demo

Código de exemplo da vulnerabilidade CVE-2022-22978

Ver Repositório
23há 2 anosAinda não revisado
Compartilhar

CVE-2022-22978-demo

Código de exemplo da vulnerabilidade CVE-2022-22978

Condições de exploração

Embora seja classificada como de alta gravidade, as condições de exploração ainda são bastante restritivas. Pessoalmente, acho essa vulnerabilidade de pouco valor prático.

  1. Primeiramente, o spring-security certamente deve estar dentro do escopo afetado pela vulnerabilidade.
  2. Em segundo lugar, é necessário usar o matcher de regex do spring-security regexMatchers ou usar diretamente o RegexRequestMatcher, além de usar . para corresponder aos caminhos, algo como:
    • regexMatcher("/api/.*") // permite todos os subcaminhos sob /api
    • regexMatcher("/files/.*\.jpg") // corresponde a todas as solicitações de arquivos que terminam em .jpg
    • regexMatcher("/user/.*/profile") // permite o caminho profile de qualquer nome de usuário sob /user
  3. Na verdade, essa situação é muito rara. Por exemplo, existindo um caminho como regexMatcher("/api/.*"), ainda é necessário ter um controller com uma anotação semelhante a @RequestMapping("/api/*") para processar as solicitações de todos os caminhos sob /api. Caso contrário, mesmo que %0a%0d seja usado para contornar as regras de correspondência de caminho do spring-security, será retornado um erro 404.

Demonstração da exploração

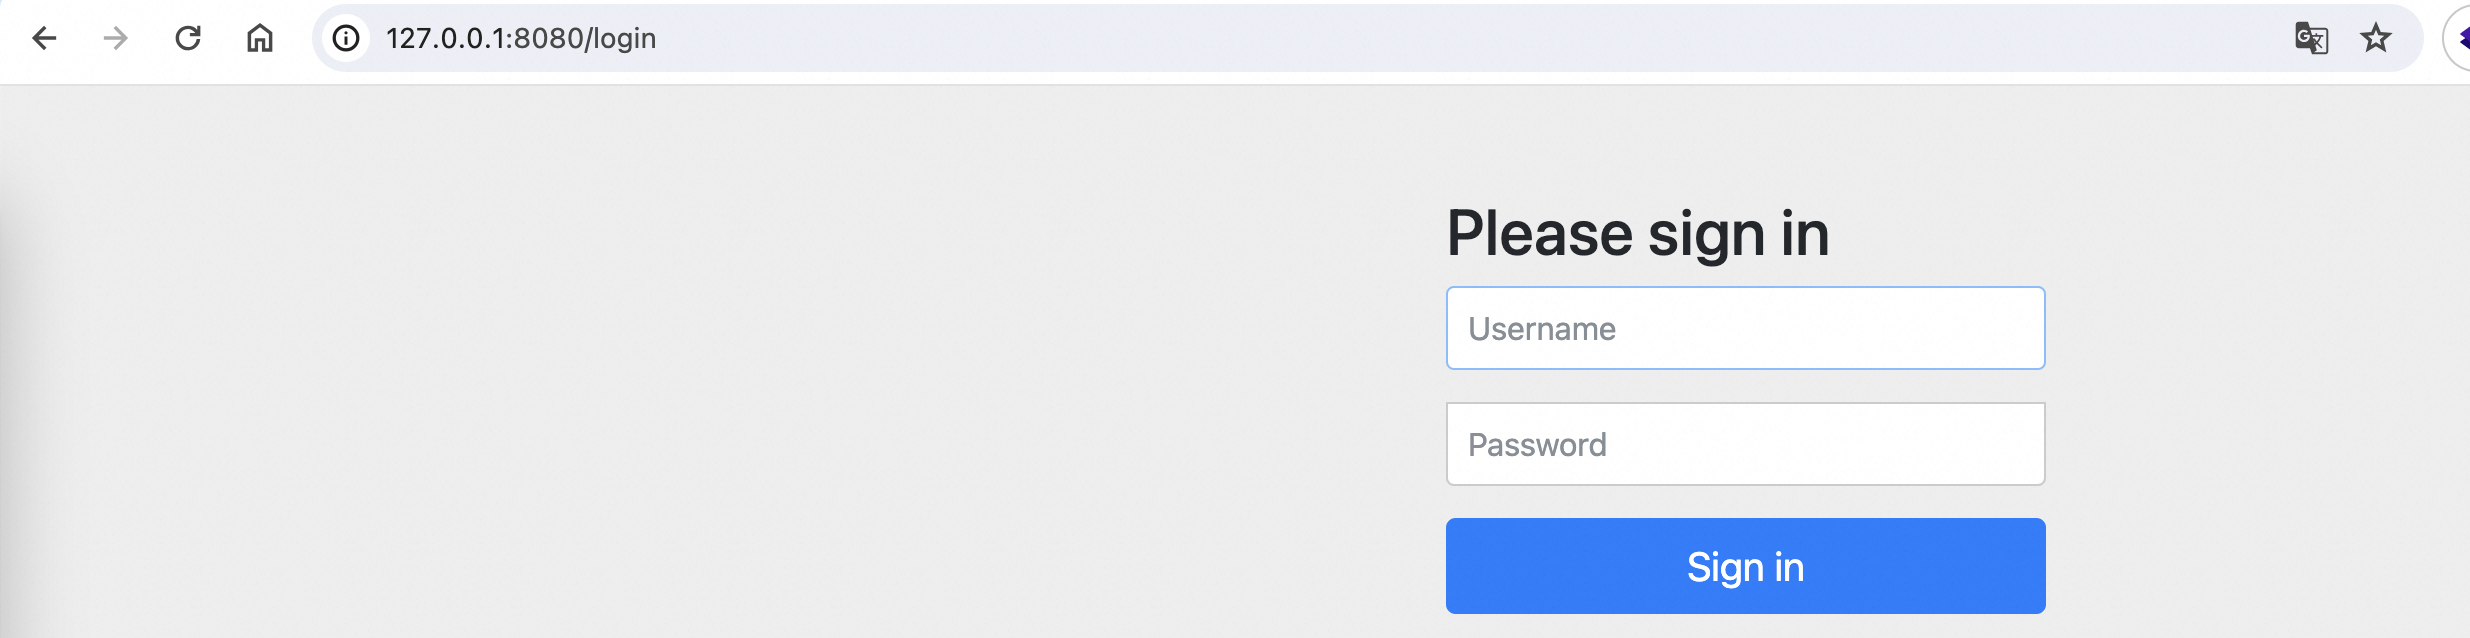
Ao acessar normalmente qualquer caminho, você será redirecionado para a página de login padrão fornecida pelo spring-security. image
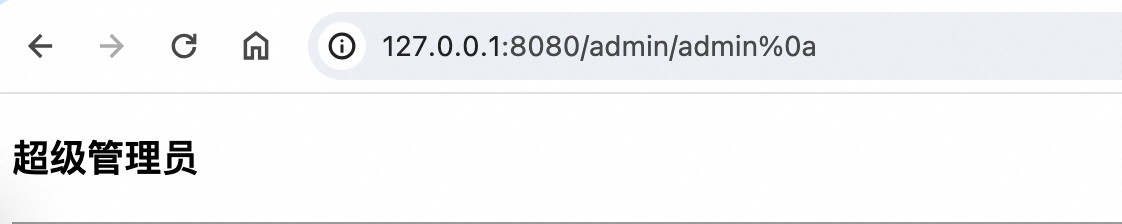
Acessando: http://127.0.0.1:8080/admin/admin%0a, o login é contornado com sucesso. image
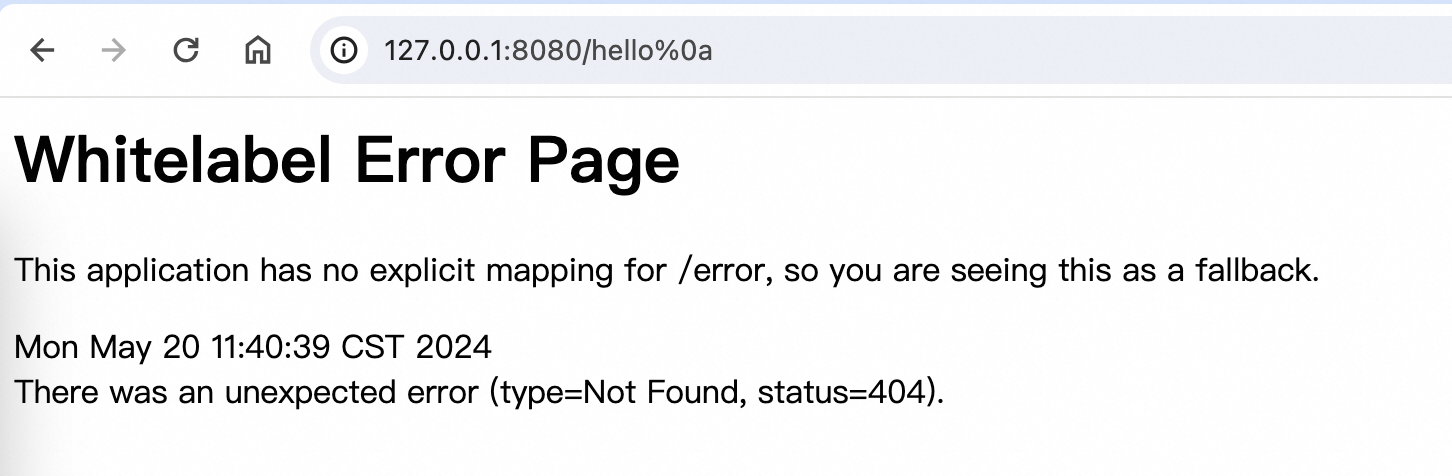
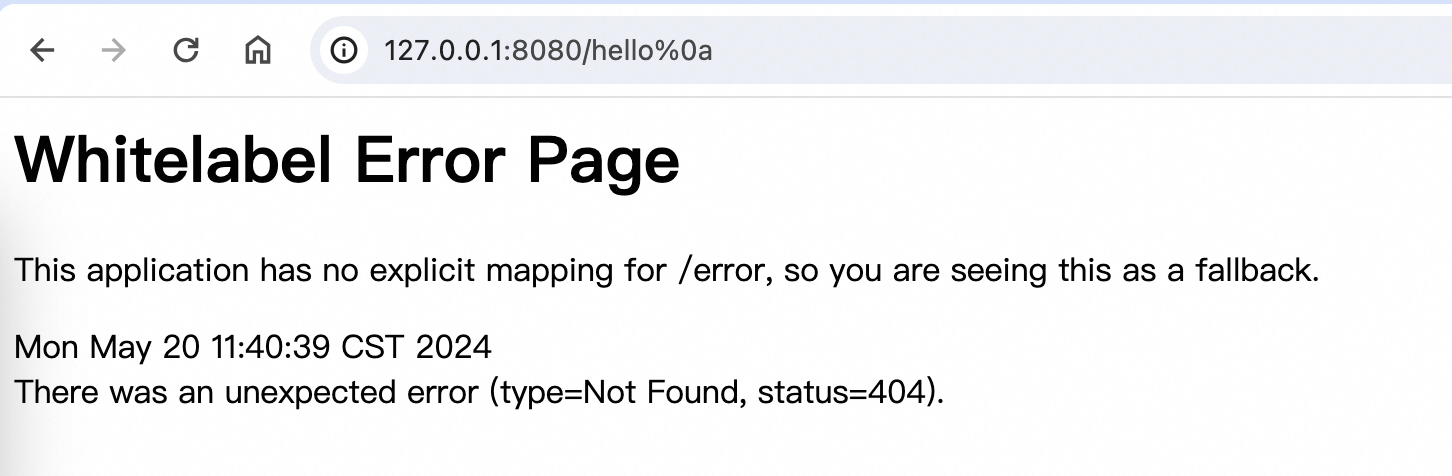
Acessando: http://127.0.0.1:8080/hello%0a Contorna a verificação de segurança que exige login para todos os caminhos, porém, como não existe um controller com a anotação @RequestMapping("/hello/*"), o mapeamento falha, resultando em erro 404. image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






