
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
tinfoleak — A ferramenta open-source mais completa para análise de inteligência do Twitter | Kitploit

Ferramentas/GitHubGitHub/vaguileradiaz/tinfoleak
OSINT (Inteligência de Fontes Abertas)ReconhecimentoColeta de InformaçõesEngenharia Social
GitHubvaguileradiaz/tinfoleak

tinfoleak

A ferramenta open-source mais completa para análise de inteligência do Twitter

Ver Repositório
2.0k265215há 8 anosRevisado pelo Kitploit
Compartilhar

tinfoleak

A ferramenta de código aberto mais completa para análise de inteligência no Twitter

Introdução

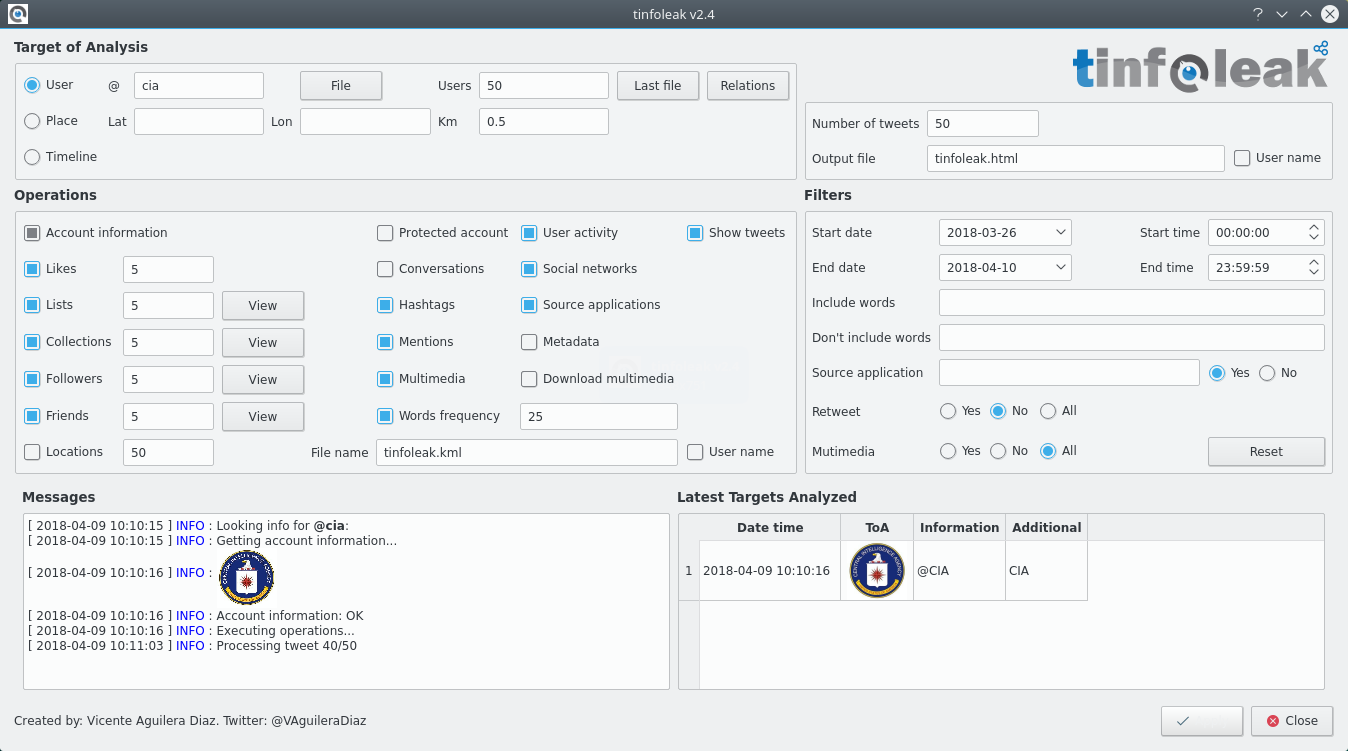
tinfoleak é uma ferramenta de código aberto dentro das disciplinas de OSINT (Open Source Intelligence) e SOCMINT (Social Media Intelligence), que automatiza a extração de informações no Twitter e facilita a análise subsequente para a geração de inteligência. Tomando um identificador de usuário, coordenadas geográficas ou palavras-chave, o tinfoleak analisa a timeline do Twitter para extrair grandes volumes de dados e mostrar informações úteis e estruturadas ao analista de inteligência.

tinfoleak está incluído em várias distribuições Linux: Kali, CAINE, BlackArch e Buscador. Atualmente é a ferramenta de código aberto mais abrangente para análise de inteligência no Twitter.

tinfoleak pode extrair as seguintes informações:

  • Informações da conta / Atividade do usuário / Contas protegidas / Relações do usuário
  • Aplicativos de origem / Dispositivos do usuário / Frequência de uso
  • Hashtags / Menções / Likes
  • Análise de texto / Frequência de palavras / Mídia / Metadados
  • Locais visitados pelo usuário / Rotas do usuário / Principais localizações do usuário
  • Redes sociais / Identidades digitais
  • Usuários geolocalizados / Usuários marcados
  • Seguidores / Amigos
  • Listas / Coleções
  • Conversas

Licença

tinfoleak é distribuído sob a licença CC-BY-SA-4.0. Consulte o arquivo LICENSE.txt para obter detalhes adicionais.

Instalação

Instale o Python e as dependências:

sudo apt install python-pip python-dev build-essential python2.7-dev python-pyexiv2 python-openssl
sudo pip install --upgrade pip 
sudo pip install --upgrade virtualenv 
sudo pip install --upgrade tweepy
sudo pip install --upgrade pillow
sudo pip install --upgrade exifread
sudo pip install --upgrade jinja2 
sudo pip install --upgrade oauth2

Primeiros passos

Na primeira vez que você executa o tinfoleak, precisa definir as configurações do OAuth.

  1. Edite "tinfoleak.conf"
    Use seu editor favorito ;-)
  1. Atribua valores a estas variáveis:
    CONSUMER_KEY
    CONSUMER_SECRET
    ACCESS_TOKEN
    ACCESS_TOKEN_SECRET
  • Como obter esses valores:
    https://developer.twitter.com/en/docs/basics/authentication/guides/access-tokens
  1. Salve "tinfoleak.conf"
  1. Execute "tinfoleak.py"

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






