
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2026-25994_PJSIP — PJSIP cve-2026-25994 Buffer Overflow POC | Kitploit

Ferramentas/GitHubGitHub/vabismo/cve-2026-25994_pjsip
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebFuzzingAprendizado e EducaçãoExploração de Binários
GitHubvabismo/cve-2026-25994_pjsip

cve-2026-25994_PJSIP

PJSIP cve-2026-25994 Buffer Overflow POC

Ver Repositório
242há 7 mesesAinda não revisado
Compartilhar

CVE-2026-25994 – Estouro de buffer de pilha no ICE PJNATH (pjsip ≤ 2.16)

Visão Geral

A CVE-2026-25994 é uma vulnerabilidade de estouro de buffer baseado em pilha que afeta a implementação ICE (Interactive Connectivity Establishment) no pjsip ≤ 2.16, especificamente no componente PJNATH.

A vulnerabilidade existe na função:

pj_ice_sess_create_check_list()

localizada em:

pjnath/src/pjnath/ice_session.c

Detalhes da Vulnerabilidade

O problema é causado pelo tratamento inseguro de strings ao construir o nome de usuário ICE:

char buf[128];                  // Fixed-size stack buffer
username.ptr = buf;
pj_strcpy(&username, rem_ufrag);   // No bounds checking
pj_strcat2(&username, ":");
pj_strcat(&username, &ice->rx_ufrag);

Causa Raiz

rem_ufrag é obtido diretamente do atributo SDP:

a=ice-ufrag:

Nenhuma validação de comprimento é realizada antes da cópia para um buffer de pilha de 128 bytes

Isso permite que um atacante estoure a pilha, potencialmente sobrescrevendo:

Endereço de retorno

Quadro de pilha

Dados de canário / alinhamento

Exploração

Um SIP INVITE malicioso contendo um ice-ufrag longo aciona o estouro

A exploração confiável ocorre com payloads ≥ ~130 bytes

Na prática, ~500+ bytes (por exemplo, 520) proporciona um comportamento de crash consistente

Versões Afetadas

✅ Vulnerável: pjsip ≤ 2.16

❌ Corrigido: pjsip ≥ 2.17

Correção

A correção introduz a verificação adequada de limites:

if (rem_ufrag->slen >= MAX_USERNAME_LEN ||
    (rem_ufrag->slen + ice->rx_ufrag.slen + 1) >= 512)
{
    return PJ_ETOOBIG;
}

Impacto

Negação de Serviço (DoS) via falha de segmentação Potencial para Execução Remota de Código (RCE) dependendo de:

Proteções de pilha (ASLR, NX, canários) Layout de memória Sofisticação do exploit

1.200.000 máquinas afetadas

Shodan link : https://www.shodan.io/search?query=pjmedia

Prova de Conceito (PoC)

O PoC fornecido envia um SIP INVITE manipulado contendo um ice-ufrag superdimensionado para acionar o estouro.

Recursos

Totalmente síncrono (sem asyncio) Configurável por linha de comando Tentativas automáticas Payload SDP realista Detecção de crash via timeout

Executando o Servidor Vulnerável

Inicie o pjsua com ICE habilitado:

pjsua-x86_64-unknown-linux-gnu --use-ice --local-port=5060 --log-level=5 --no-tcp --auto-answer=200

Executando o PoC

python3 pjsip.py -i <target_ip> -p 5060 -a 3
Arguments
Option	Description	Default
-i, --ip	Target IP address	127.0.0.1
-p, --port	SIP port	5060
-a, --attempts	Number of attempts	3
Expected Behavior
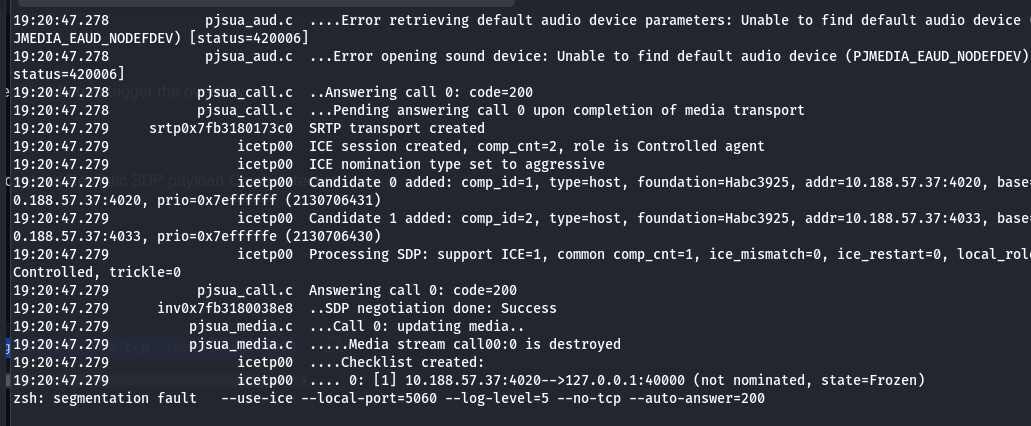
Vulnerable Target
No response from server
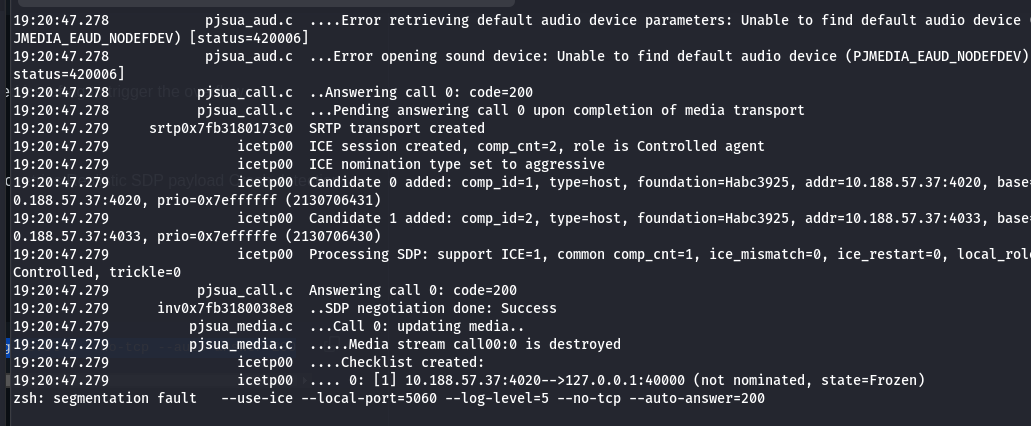
imagem

Mitigação

Atualize para pjsip ≥ 2.17

Aplique validação de entrada para atributos SDP

Use proteções de pilha: Canários de pilha ASLR NX (pilha não executável)

Aviso Legal

Esta Prova de Conceito é fornecida apenas para fins educacionais e de pesquisa em segurança.

Não use este código contra sistemas que você não possui ou para os quais não tem permissão explícita para testar.

Autores

V.Nos

BinSmasher Team

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






