

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
karonte — Karonte é uma ferramenta de análise estática para detectar vulnerabilidades multi-binários em firmware embarcado. | Kitploit
Ferramentas/GitHubGitHub/ucsb-seclab/karonte
Segurança de Sistemas EmbarcadosAnálise EstáticaAnálise de VulnerabilidadesAnálise de BináriosAnálise de Firmware
GitHubucsb-seclab/karonte

karonte

Karonte é uma ferramenta de análise estática para detectar vulnerabilidades multi-binários em firmware embarcado.

Ver Repositório
4296355há 5 anosRevisado pelo Kitploit
Compartilhar

Karonte

License

Karonte é uma ferramenta de análise estática para detectar vulnerabilidades multi-binárias em firmware embarcado.

O branch master fornece a versão mais recente do Karonte, portada para python3. Para a implementação original e experimentos apresentados em nosso artigo, por favor, verifique o branch IEEE-SP-20 e dê uma olhada em nosso docker container.
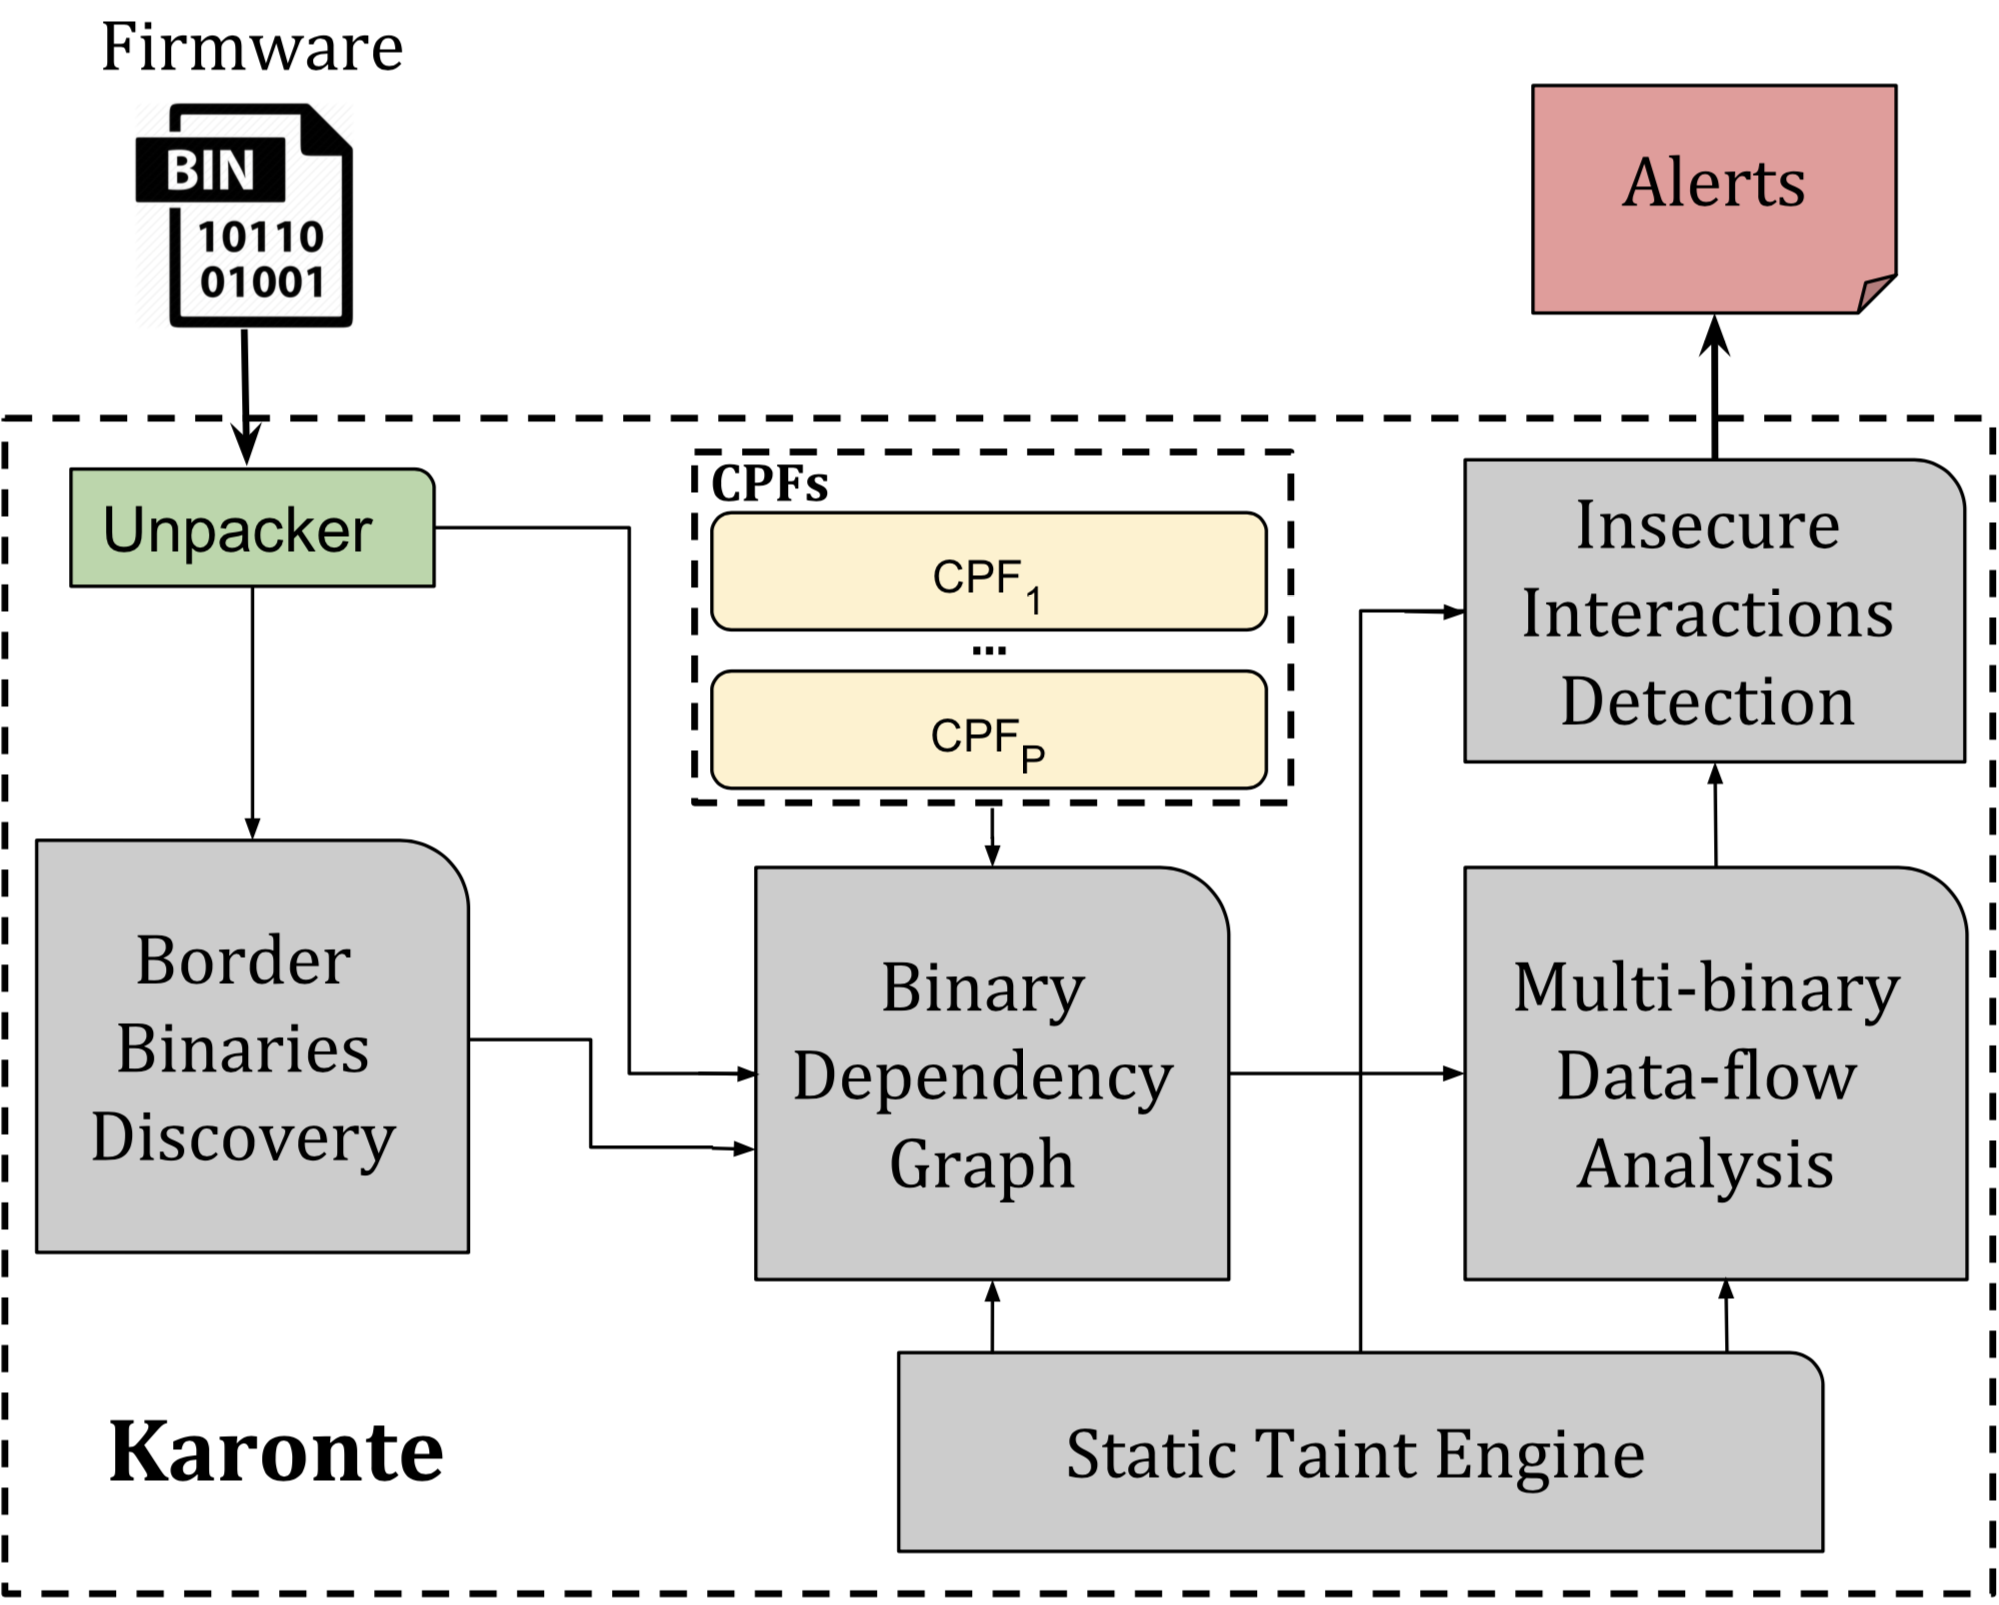
Visão Geral

Artigo de pesquisa

Apresentamos nossa abordagem e as descobertas deste trabalho no seguinte artigo de pesquisa:

KARONTE: Detectando Interações Inseguras Multi-binárias em Firmware Embarcado [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
In Proceedings of the IEEE Symposium on Security & Privacy (S&P), Maio de 2020

Se você usar Karonte em uma publicação científica, agradeceríamos citações usando esta entrada Bibtex:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

Estrutura do Repositório

Existem quatro diretórios principais:

  • tool: Arquivos Python do Karonte
  • firmware: Dataset de firmware do Karonte
  • configs: Arquivos de configuração para analisar as amostras de firmware no dataset
  • eval: Scripts para executar as várias avaliações no Karonte
  • karonte-viz: Script para visualizar os resultados produzidos pelo Karonte

Executar Karonte

Para executar o karonte, a partir do diretório raiz, basta executar

SINOPSE       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

DESCRIÇÃO      executa o karonte na amostra de firmware representada pelo JSON_CONFIG_FILE, e salva os resultados em LOG_NAME

EXEMPLO      python tool/karonte.py config/NETGEAR/r_7800.json      Executa o karonte no firmware NETGEAR R7800

Por padrão, os resultados são salvos em /tmp/ com o sufixo Karonte.txt.

Para inspecionar os alertas gerados, basta executar:

      python tool/pretty_print.py LOG_NAME

Dataset

Você pode obter o dataset que usamos para avaliar o Karonte neste link.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





