
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-39031 — Stored Cross-Side Scripting (XSS) leva à escalação de privilégios no portal de redes sociais SilverPeas. | Kitploit
Ferramentas/GitHubGitHub/toneemarqus/cve-2024-39031
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubtoneemarqus/cve-2024-39031

CVE-2024-39031

Stored Cross-Side Scripting (XSS) leva à escalação de privilégios no portal de redes sociais SilverPeas.

Ver Repositório
22há 2 anosAinda não revisado
Compartilhar

CVE-2024-39031 : Silverpeas Core XSS Armazenado em em Mes agendas

Informações

Descrição: Em Mes Agendas, um usuário pode criar novos eventos e adicioná-los ao seu calendário. Além disso, os usuários podem convidar outros do mesmo domínio, incluindo administradores, para esses eventos. Um usuário padrão pode injetar um payload XSS nos campos "Titre" e "Description" ao criar um evento e depois adicionar o administrador ou qualquer usuário ao evento. Quando o usuário convidado (vítima) visualiza seu próprio perfil, o payload será executado no lado dele, mesmo que ele não clique no evento.

Versões Afetadas: <= 6.3.5

Versão Corrigida: 6.3.5

Pesquisador: Tonee Marqus com Phronesis Security (https://www.phronesissecurity.com/)

Correção Aplicada: https://github.com/Silverpeas/Silverpeas-Core/pull/1346

Links Relacionados:

  • https://security.snyk.io/vuln/SNYK-JAVA-ORGSILVERPEASCORE-7443649
  • https://avd.aquasec.com/nvd/2024/cve-2024-39031/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-39031
  • https://nvd.nist.gov/vuln/detail/CVE-2024-39031

Prova de Conceito

Passo 1

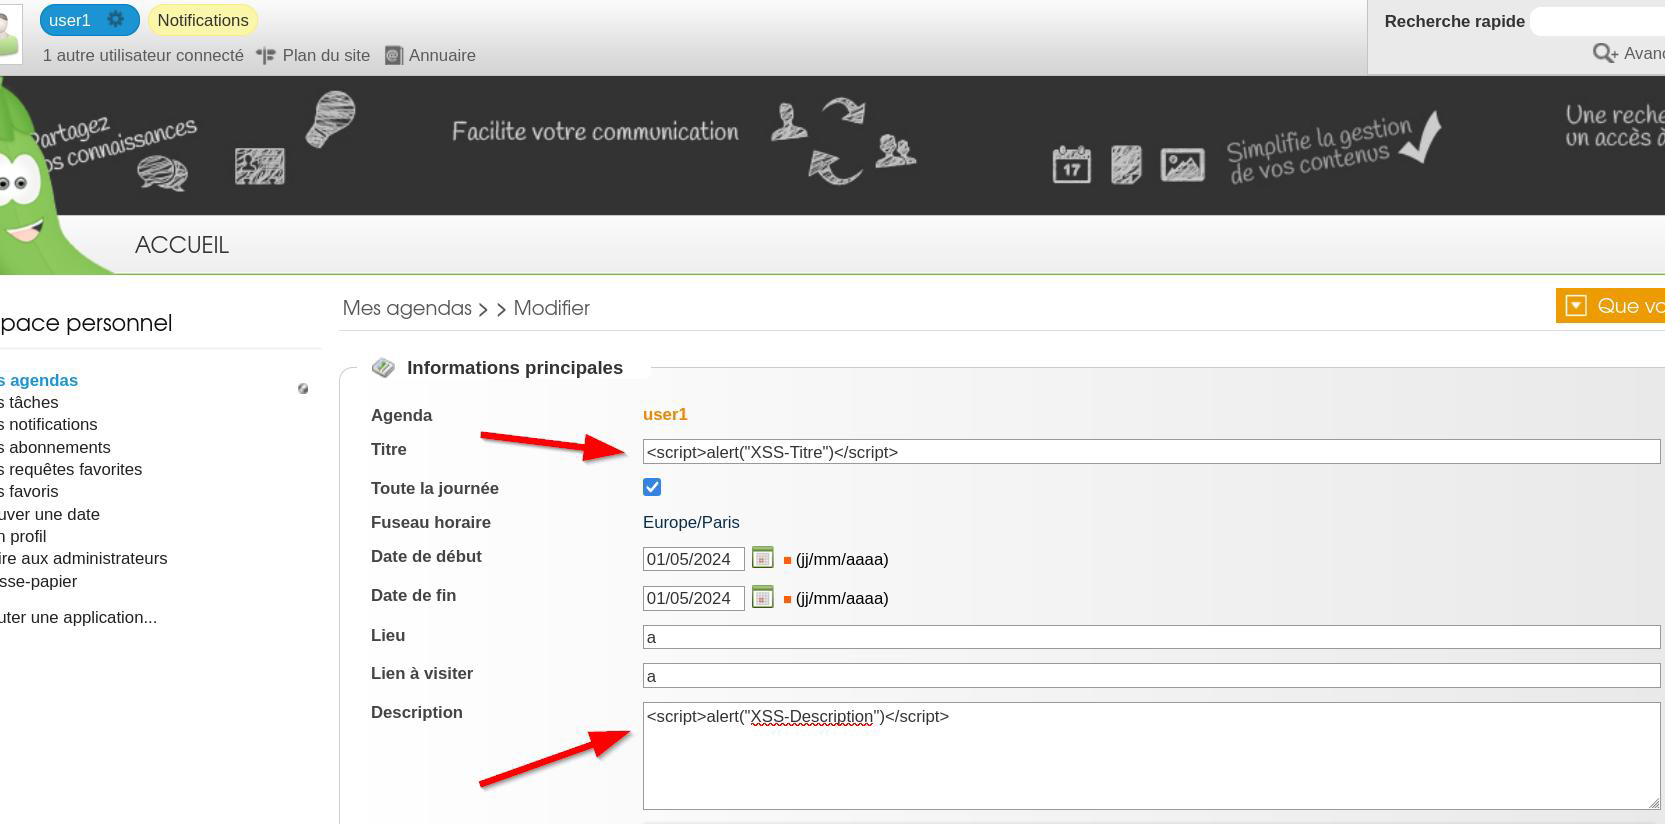
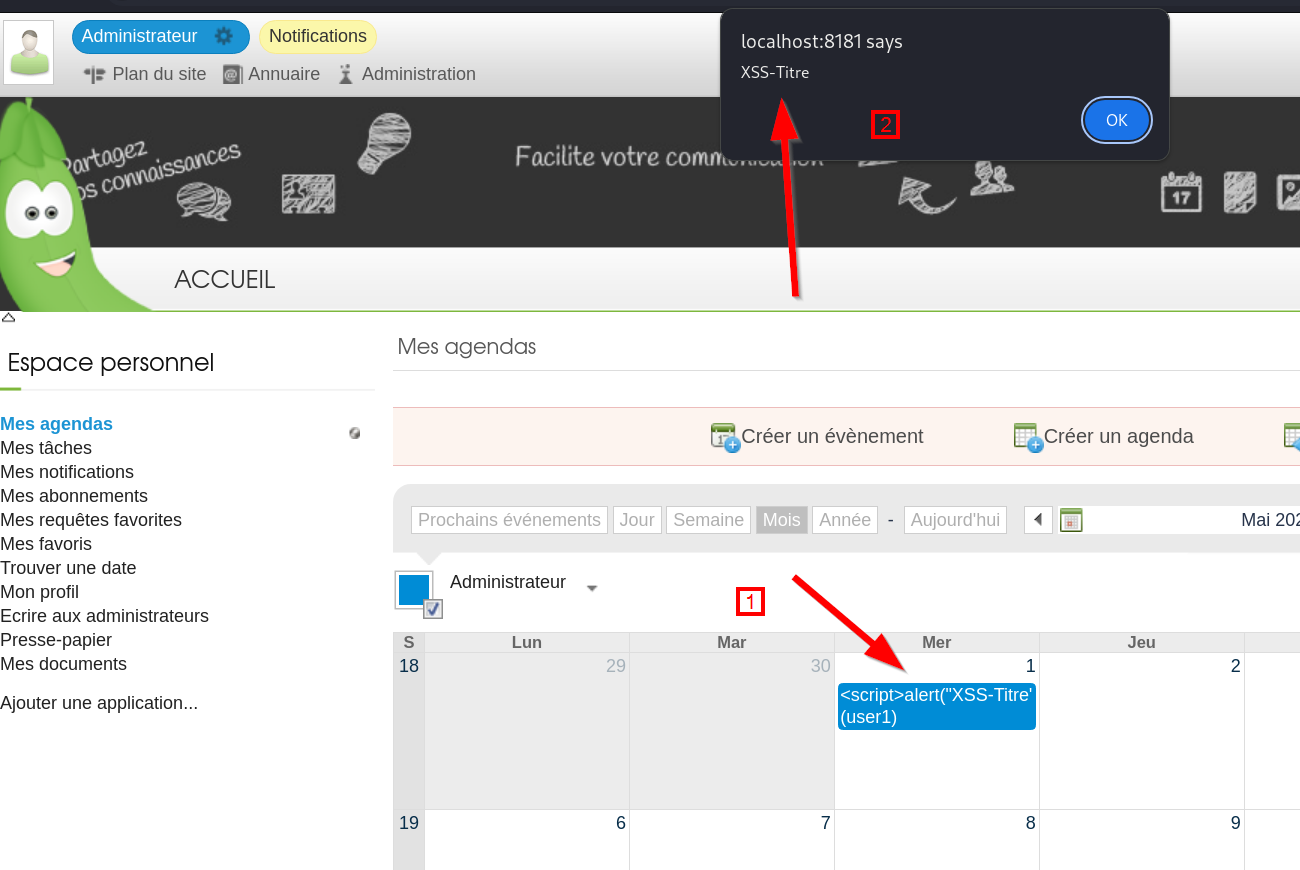
faça login como qualquer usuário e crie um novo evento (agenda) no mes agendas. Dentro dos campos “Titre” e “Description” coloque os seguintes payloads XSS:

<script>alert("XSS-Titre")</script>

E

<script>alert("XSS-Description")</script>
image

Passo 2

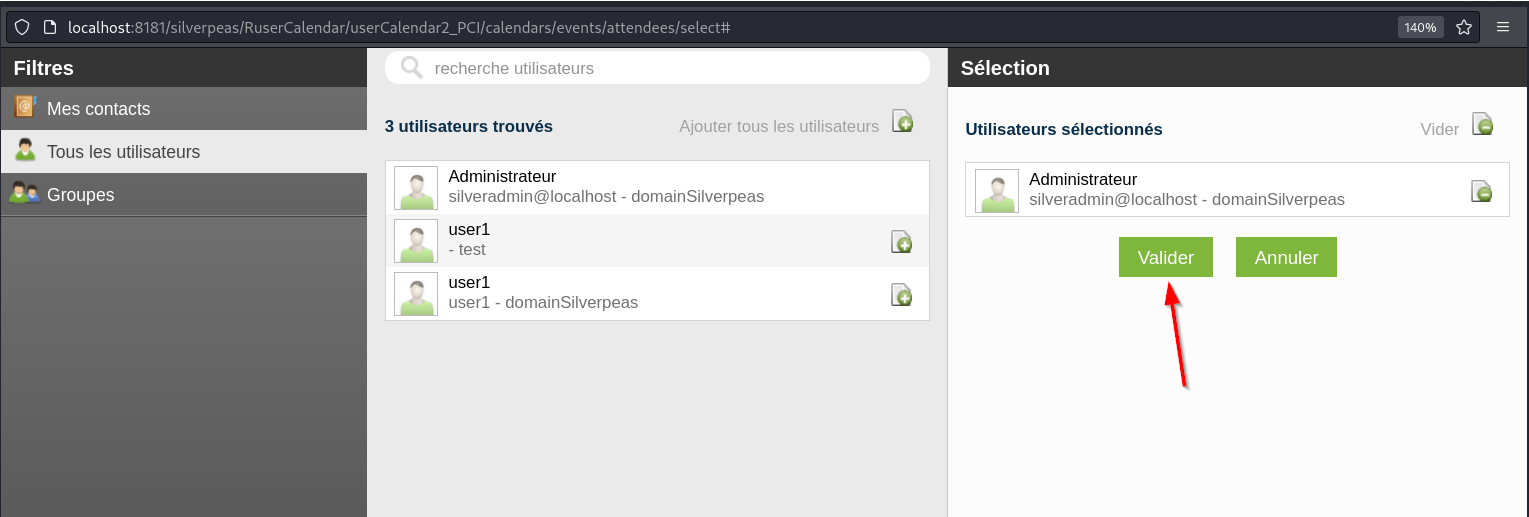
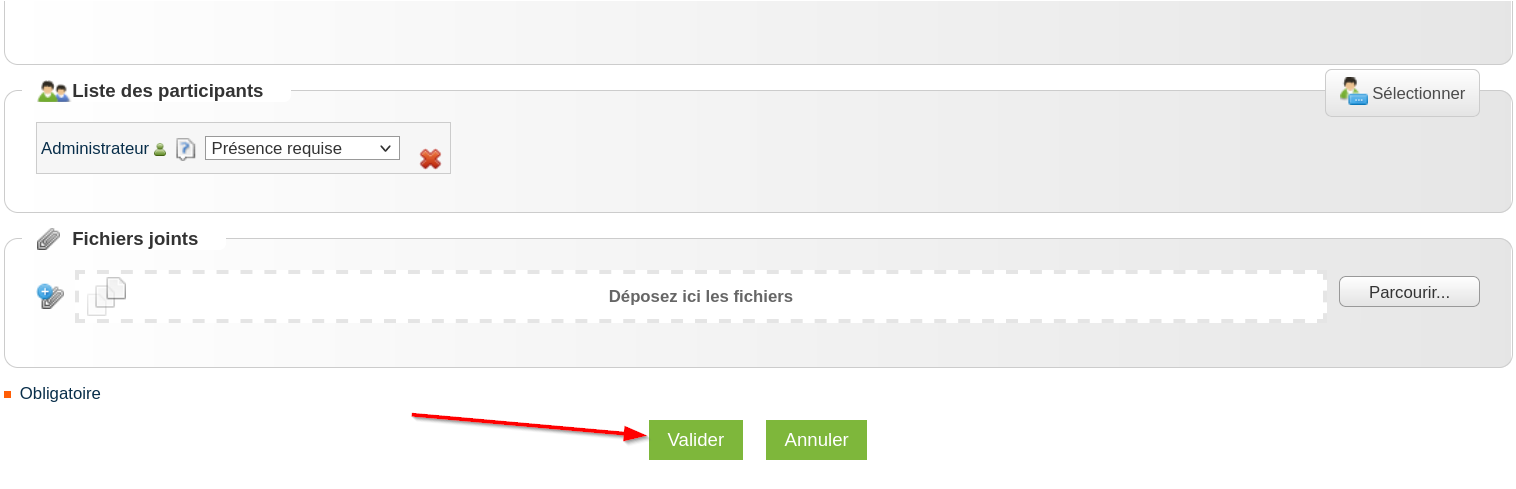
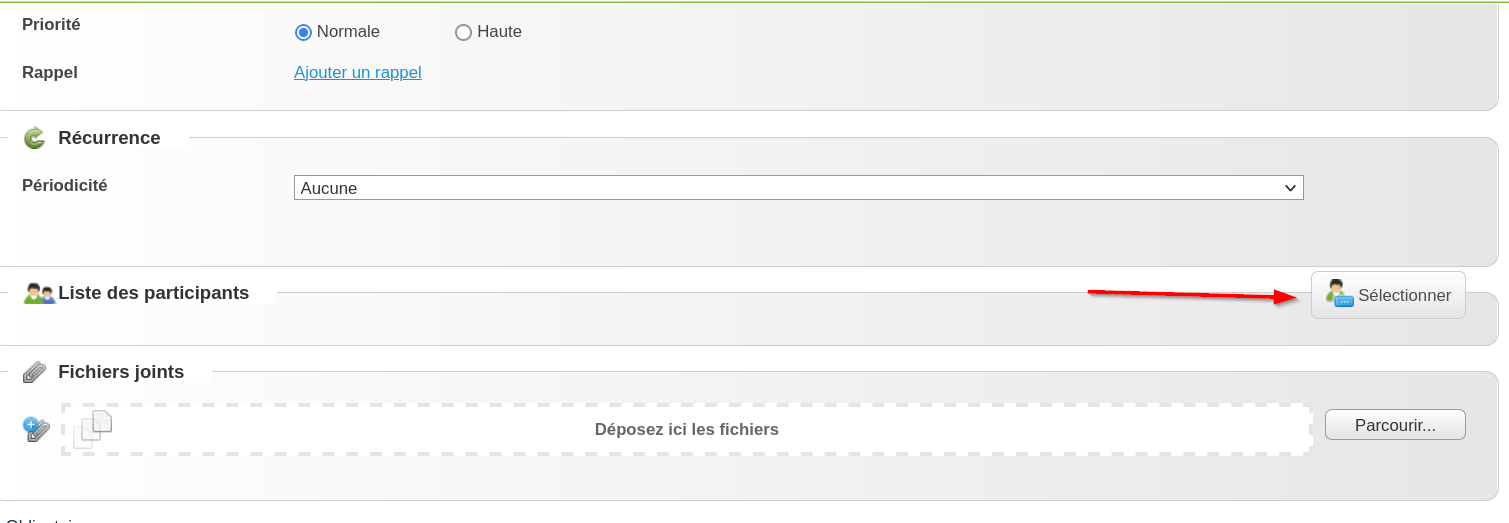
Adicione outro usuário como participante, por exemplo, aqui um administrador foi adicionado. image image Salve o evento: image
Passo 3

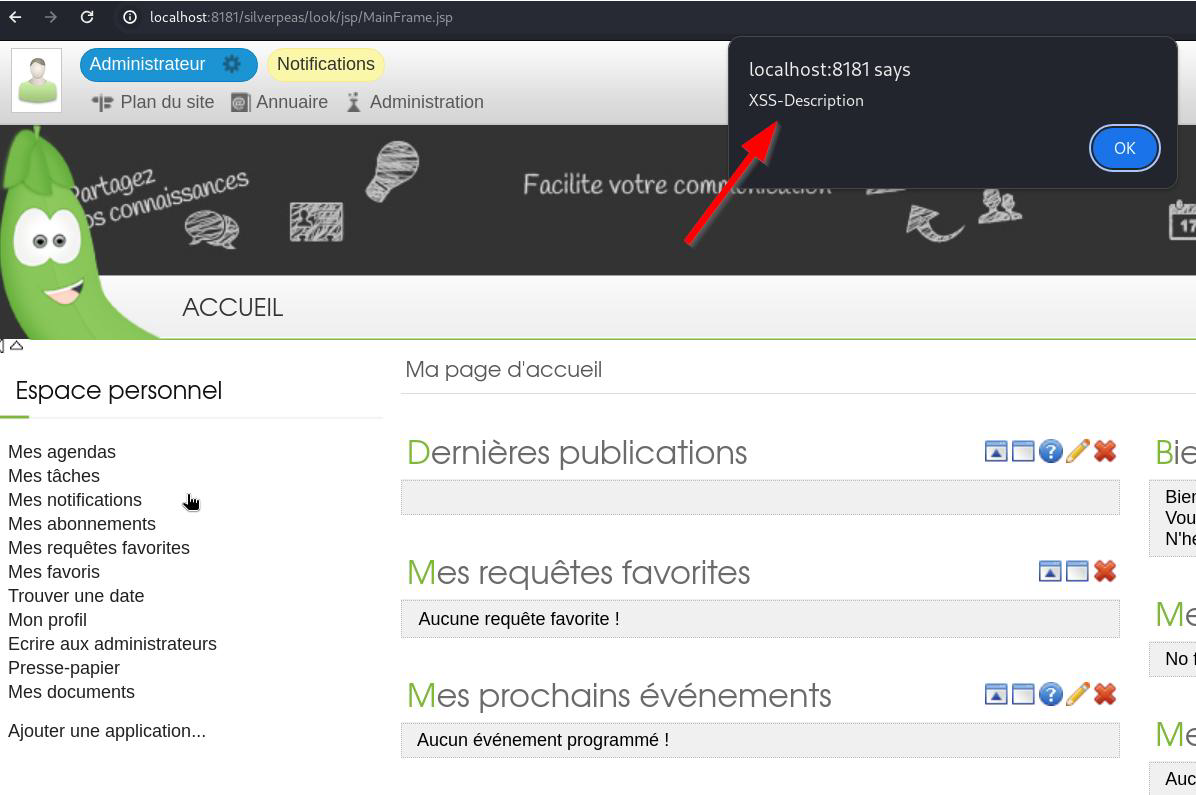
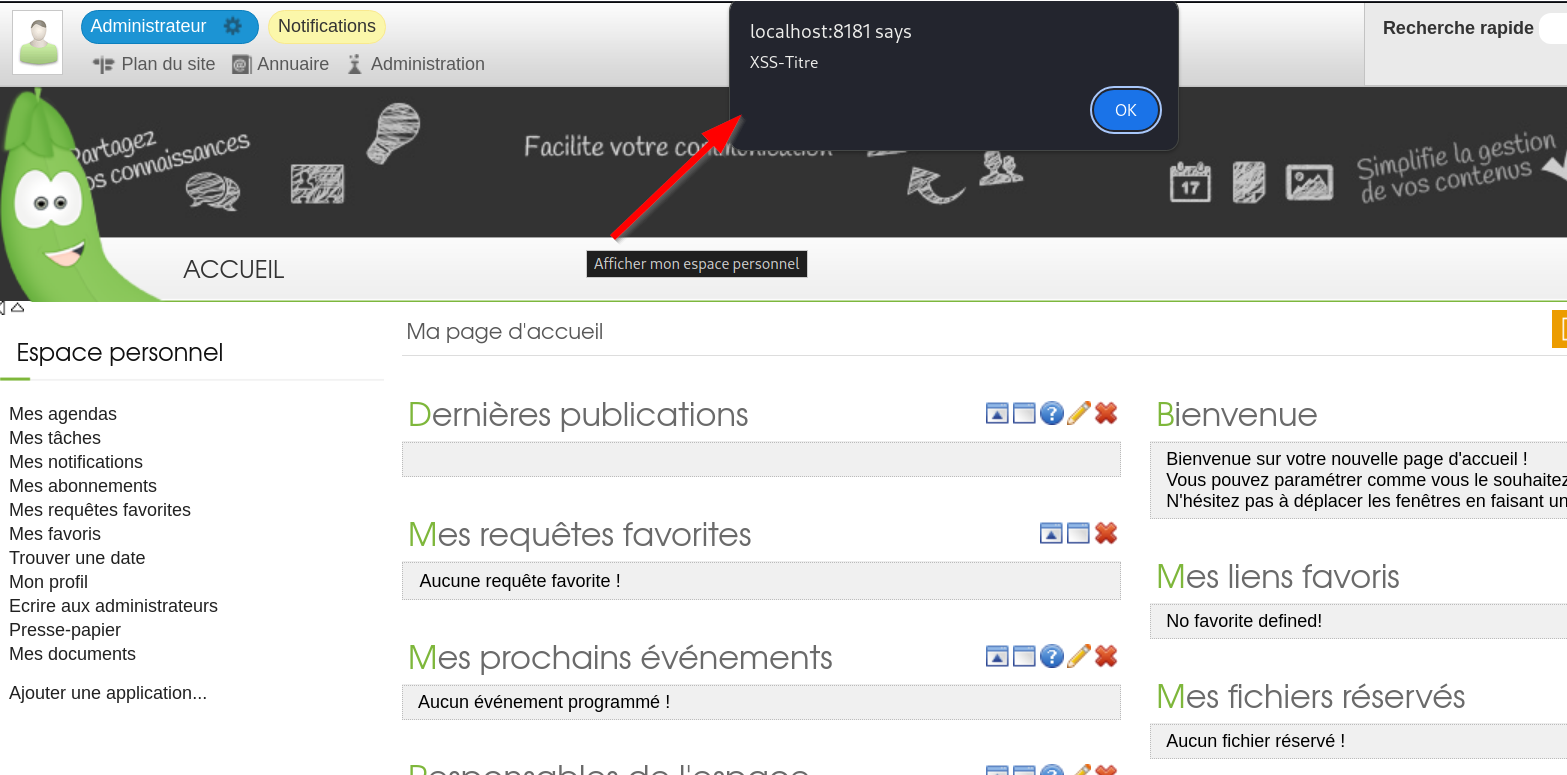
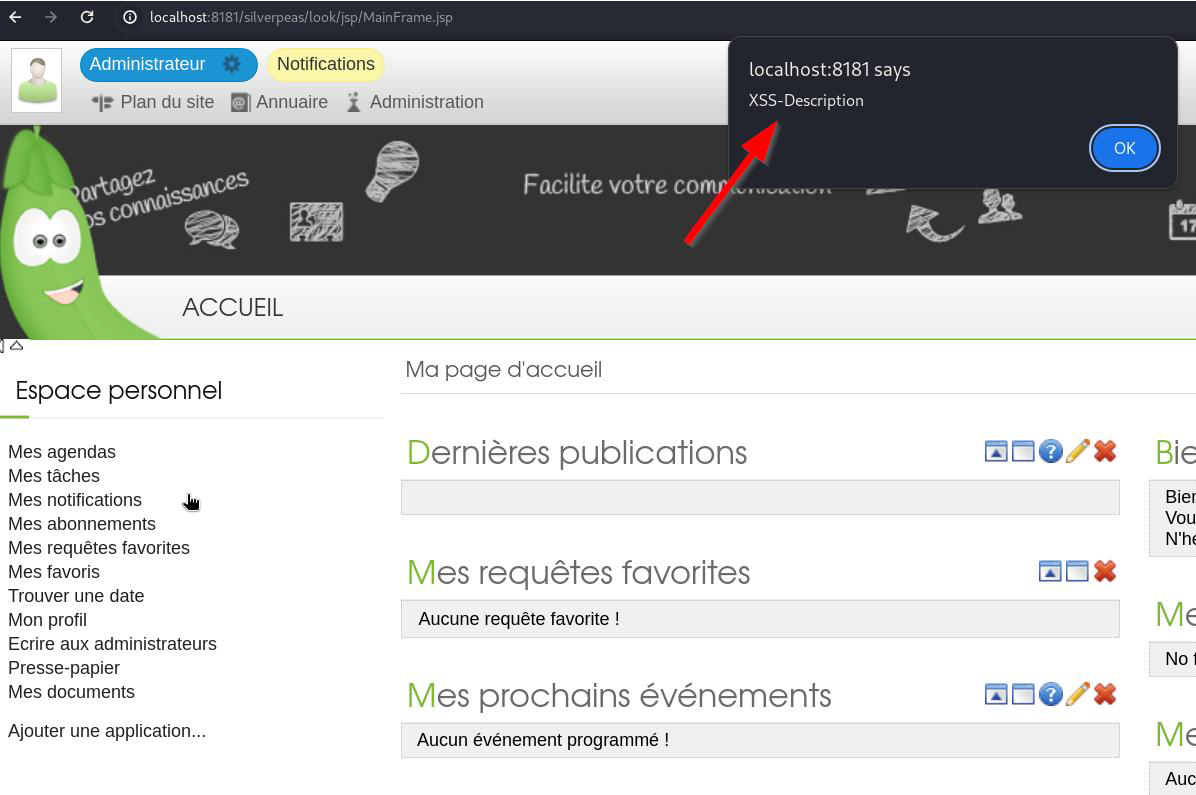
Faça login na conta de administrador e clique no botão de administrador no canto superior esquerdo para entrar no perfil de administrador; assim que clicar, o alerta XSS para “Titre” aparecerá. image Se clicar em OK, o outro payload XSS também aparecerá para “description” image
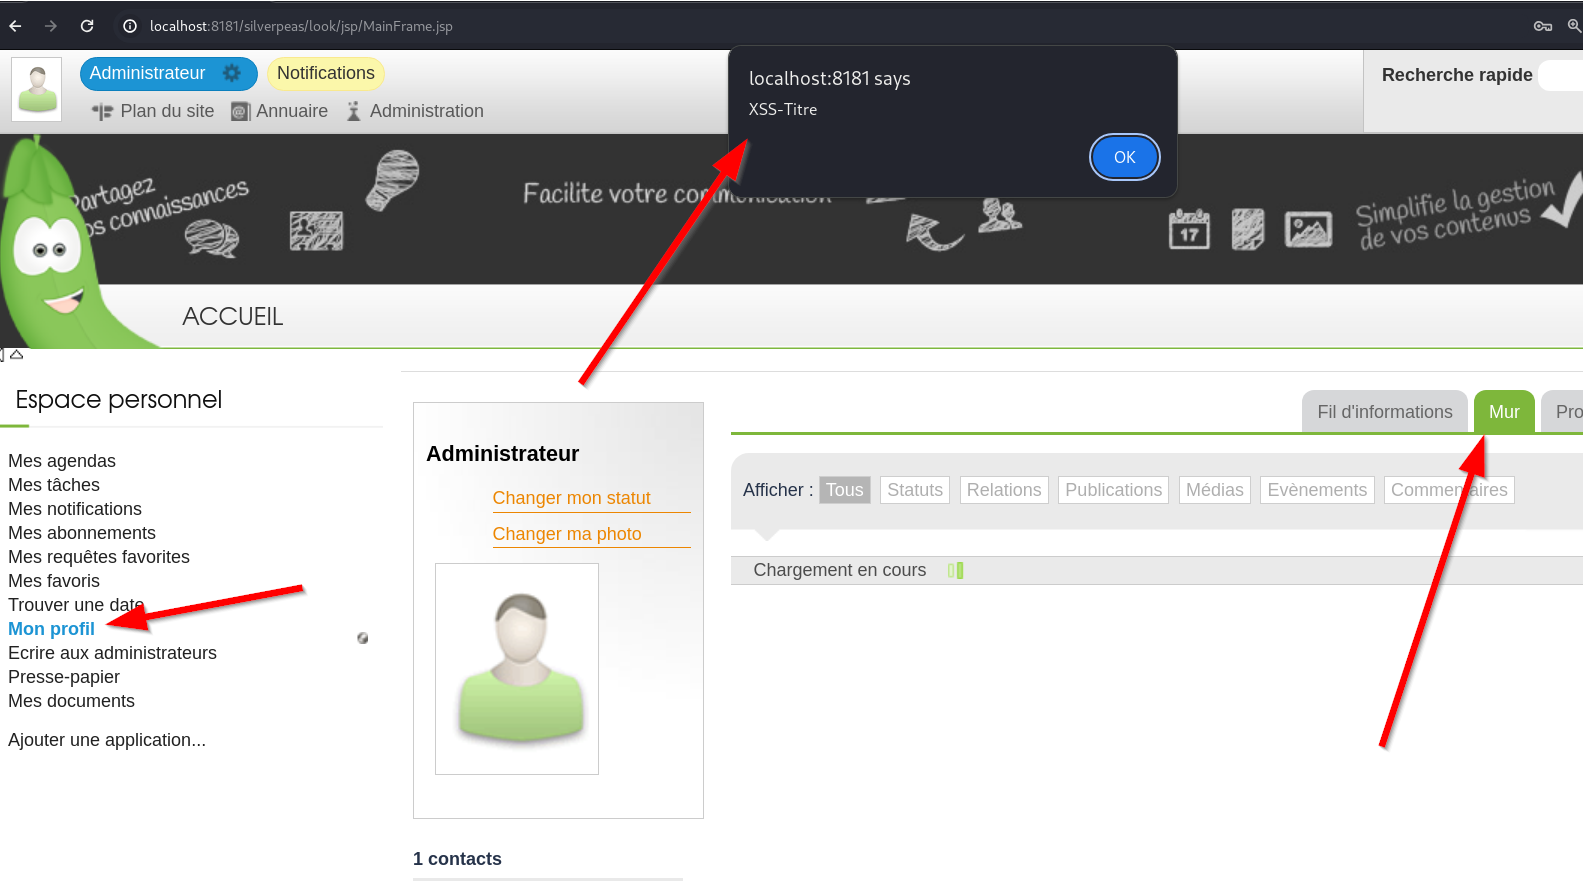
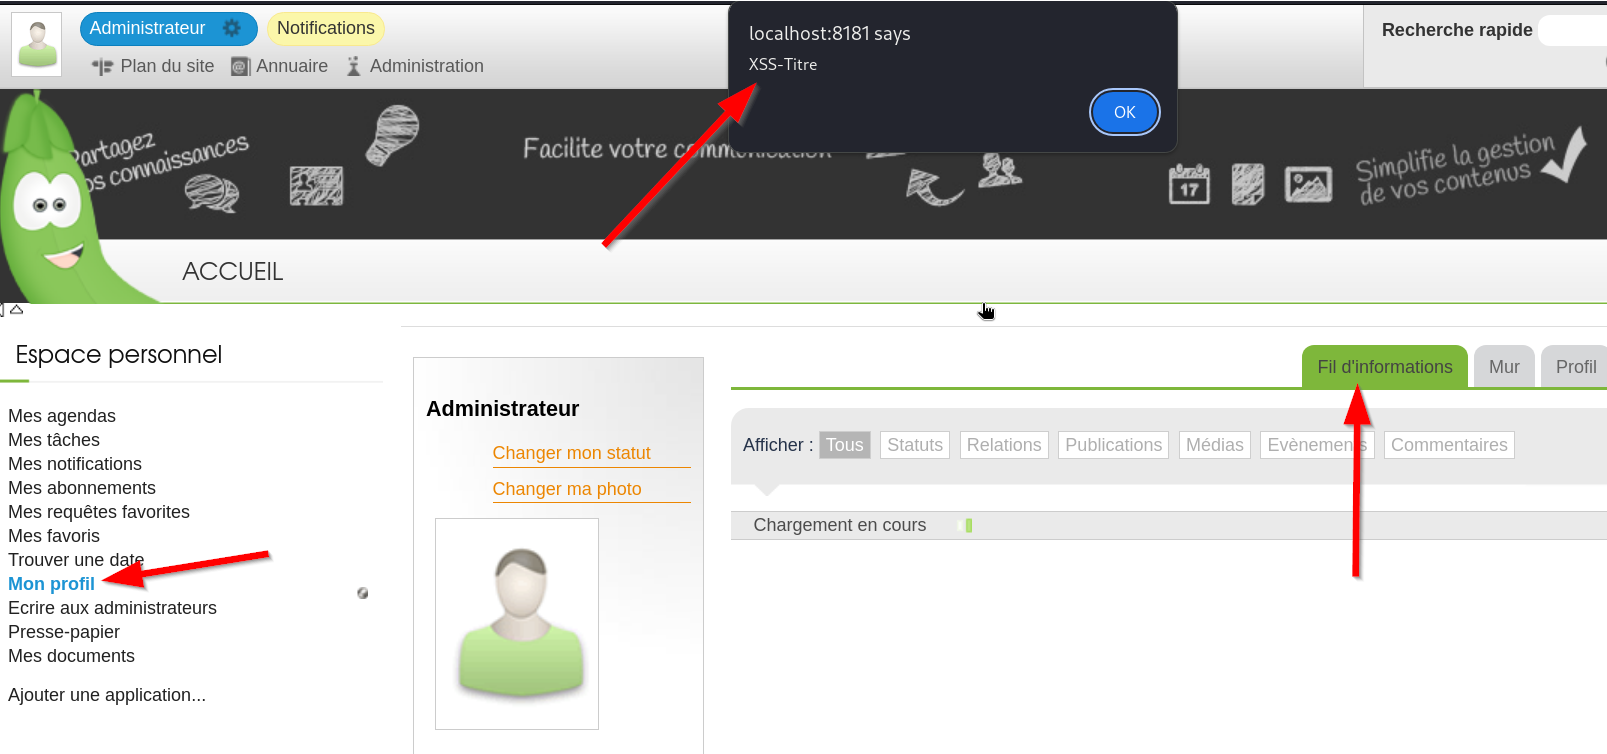
Além disso, o payload XSS pode ser acionado em muitos outros lugares, por exemplo, quando clicamos no evento a partir do calendário: image Ou de Mon profile → Mur image Finalmente, de Fil d'informations: image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →