Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Raven-Storm — Kit de ferramentas Python para DDoS e testes de stress com módulos de ataque L3/L4/L7, ARP, WiFi e Bluetooth, além de um modo servidor para coordenar ataques distribuídos. | Kitploit
Ferramentas/GitHubGitHub/tmpertor/raven-storm
Auditoria de Wi-FiSegurança BluetoothScripting e AutomaçãoSegurança de RedeSegurança Sem FioTestes de PenetraçãoRed TeamingArchived
GitHubtmpertor/raven-storm

Raven-Storm

Kit de ferramentas Python para DDoS e testes de stress com módulos de ataque L3/L4/L7, ARP, WiFi e Bluetooth, além de um modo servidor para coordenar ataques distribuídos.

Ver Repositório
75518515há 5 anosRevisado pelo Kitploit
Compartilhar
Site

Raven-Storm Toolkit

Raven-Storm é um poderoso toolkit de DDoS para testes de penetração, incluindo ataques para vários protocolos escritos em python(3.8).

Derrube pontos de acesso WiFi, dispositivos na sua rede, servidores, serviços e dispositivos Bluetooth com facilidade.

Raven (abreviação) foi projetado para ajudá-lo a testar, entender e aprender com ataques de stress-testing.

Raven consegue lidar com servidores fortes e pode ser otimizado para alvos não típicos.

Raven se adaptará ao seu propósito, mesmo que seja derrubar redes wifi ou dispositivos bluetooth.

Arquivei este repositório porque atualmente não quero trabalhar nele.
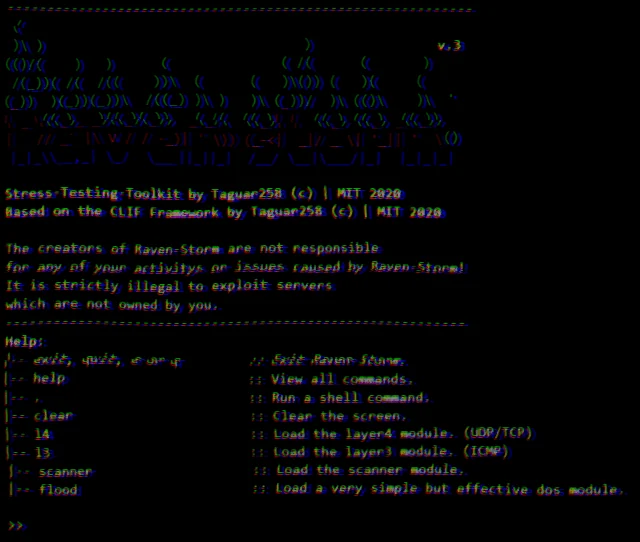
MOSHED

O que o torna diferente

  • Raven-Storm inclui ferramentas para criar atalhos e trabalhar de forma mais eficiente.
  • Raven é Eficaz e poderoso ao derrubar hosts e servidores.
  • Testar e entender são os objetivos do Raven-Storm.
  • Raven permite conectar clientes entre si para criar uma botnet.
  • Apresenta diferentes protocolos como UDP/TCP, ICMP, HTTP, L2CAP, ARP e IEEE.

Instalação

Basta inserir a seguinte linha para instalar o Raven-Storm no Linux.

curl -s https://raw.githubusercontent.com/Taguar258/Raven-Storm/master/install.sh | sudo bash -s

Clique aqui para o guia de instalação mais detalhado.

Termos de Uso

Licença

Status do projeto/ToDo

Framework CLIF

Qual módulo usar

MétodoMódulo
pingl3
serviços udp/tcpl4
sitesl7
dispositivos locaisarp
bluetoothbl
wifiwifi
botnetserver

Tente usar o ataque L4 se o L7 falhar.

Preview1

Preview2

Exemplo

Gif

Como executar um ataque DDoS

Você provavelmente já sabe a diferença entre DoS e DDoS: Um ataque DoS é executado por uma única máquina e um ataque DDoS por várias.

Mas como realizamos um ataque DDoS usando o Raven-Storm?

Para conectar várias instâncias do Raven-Storm, você precisará abrir um host. Basta executar o comando server e definir uma senha personalizada para impedir que outros interfiram. Ao executar, você receberá uma URL à qual poderá se conectar ao executar o comando ddos.

Informações e Aviso

O CRIADOR (Taguar258) DO TOOLKIT RAVEN-STORM NÃO ASSUME QUALQUER RESPONSABILIDADE POR DANOS CAUSADOS. APENAS O USUÁRIO É RESPONSÁVEL, SEJA POR: USAR O RAVEN-STORM DE FORMA ABUSIVA PARA FINS ILEGAIS OU POR DANOS ACIDENTAIS CAUSADOS PELO RAVEN-STORM. O CRIADOR NÃO PRETENDEU O RAVEN-STORM COMO UMA FERRAMENTA PARA FINS ILEGAIS E, PORTANTO, NÃO APOIA QUALQUER USO ILEGAL DESTA FERRAMENTA. AO USAR ESTE SOFTWARE, VOCÊ DEVE CONCORDAR EM ASSUMIR TOTAL RESPONSABILIDADE POR DANOS CAUSADOS PELO RAVEN-STORM DE QUALQUER FORMA, POR SUA CONTA E RISCO. O CRIADOR NÃO QUER QUE AS PESSOAS USEM O RAVEN-STORM SE NÃO TIVEREM EXPERIÊNCIA COM OS ATAQUES INCLUÍDOS. TODO ATAQUE CAUSARÁ DANOS TEMPORÁRIOS, MAS DANOS DE LONGO PRAZO SÃO DEFINITIVAMENTE POSSÍVEIS. O RAVEN-STORM NÃO DEVE SUGERIR QUE AS PESSOAS REALIZEM ATIVIDADES ILEGAIS.

O SOFTWARE É FORNECIDO "COMO ESTÁ", SEM GARANTIA DE QUALQUER TIPO, EXPRESSA OU IMPLÍCITA, INCLUINDO, MAS NÃO SE LIMITANDO A, GARANTIAS DE COMERCIALIZAÇÃO, ADEQUAÇÃO A UM PROPÓSITO ESPECÍFICO E NÃO VIOLAÇÃO. EM NENHUM CASO OS AUTORES OU DETENTORES DE DIREITOS AUTORAIS SERÃO RESPONSÁVEIS POR QUALQUER RECLAMAÇÃO, DANOS OU OUTRA RESPONSABILIDADE, SEJA EM AÇÃO CONTRATUAL, ILÍCITO CIVIL OU DE OUTRA FORMA, DECORRENTE DE, FORA OU EM CONEXÃO COM O SOFTWARE OU O USO OU OUTRAS NEGOCIAÇÕES NO SOFTWARE.

MIT Taguar258 2020

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →