 tjt001/cve-2026-125350-poc
Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) PoC de crash — afetado < 157.0.8103.50

| Atributo | Informação |
|---|---|
| CVE | CVE-2026-125350 / EUVD-2026-121390 |
| Tipo | Use After Free (CWE-416) |
| Componente | libxslt pattern.c — xsltTestCompMatchDirect |
| Versões afetadas | Google Chrome < 157.0.8103.50 |
| Versão corrigida | 157.0.8103.50 |
| CL de correção | 61cab3f7 / M157 cherry-pick 049750111b1e |
| Bug | crbug.com/582442907 |
O xsltTestCompMatchDirect do libxslt lê o ponteiro de node-set no slot de cache de
correspondência de pattern antes de chamar xmlXPathEval. Quando o predicado count de
xsl:number referencia uma variável global de avaliação preguiçosa, e o valor dessa
variável por sua vez executa xsl:number, o processo de avaliação reentra no mesmo slot
de cache e libera/substitui o objeto de cache; após o retorno da camada externa, o
ponteiro obsoleto lido antes da avaliação é liberado novamente →
double free / use-after-free → corrupção de memória no processo de renderização.
A correção tem apenas 9 linhas: após o término da avaliação, o ponteiro do slot de cache é lido novamente antes de ser liberado.
| Conteúdo | Descrição |
|---|---|
poc.py | Crash PoC: inicia um serviço HTTP local e imprime a URL de acionamento, que o usuário deve acessar manualmente no navegador alvo |
repro/ | teste de regressão oficial (incluído no CL de correção, ou seja, o arquivo de acionamento oficial): página de teste + 9 XML/XSLT |
chrome-vulnerable-157.0.8103.39/ | |
crash-renderer-157.0.8103.39.dmp |
# Zero dependências, apenas biblioteca padrão do Python
python poc.py                # inicia o serviço (porta padrão 8899) e imprime a URL de disparo
python poc.py --port 9999    # porta personalizada
Fluxo: inicia um servidor HTTP local → imprime a URL de disparo http://127.0.0.1:8899/ →
o usuário acessa manualmente no navegador alvo (versão vulnerável do Chrome).
document() requer entrega via HTTP,
abrir diretamente via file:// não funciona)Ctrl+C, exibe a contagem de vezes que o XML de disparo foi entregue nesta execuçãoCritério de avaliação:
| Fenômeno | Conclusão |
|---|---|
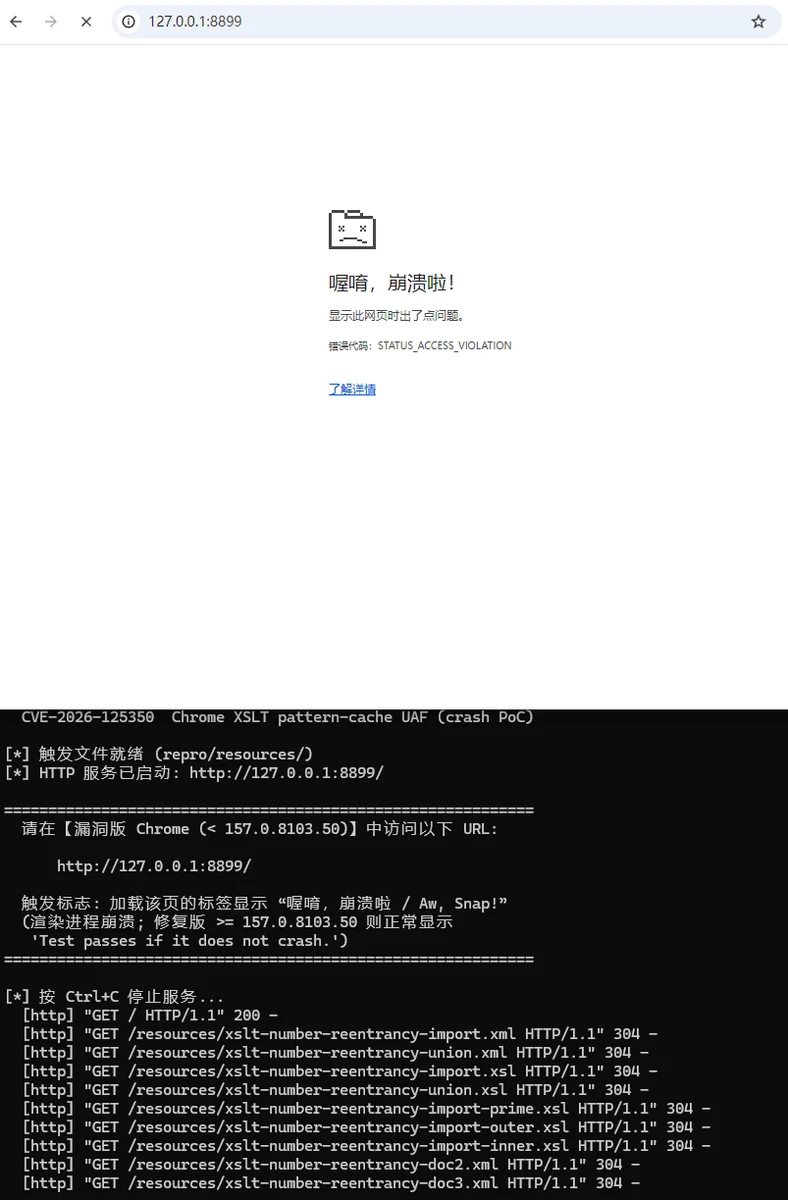
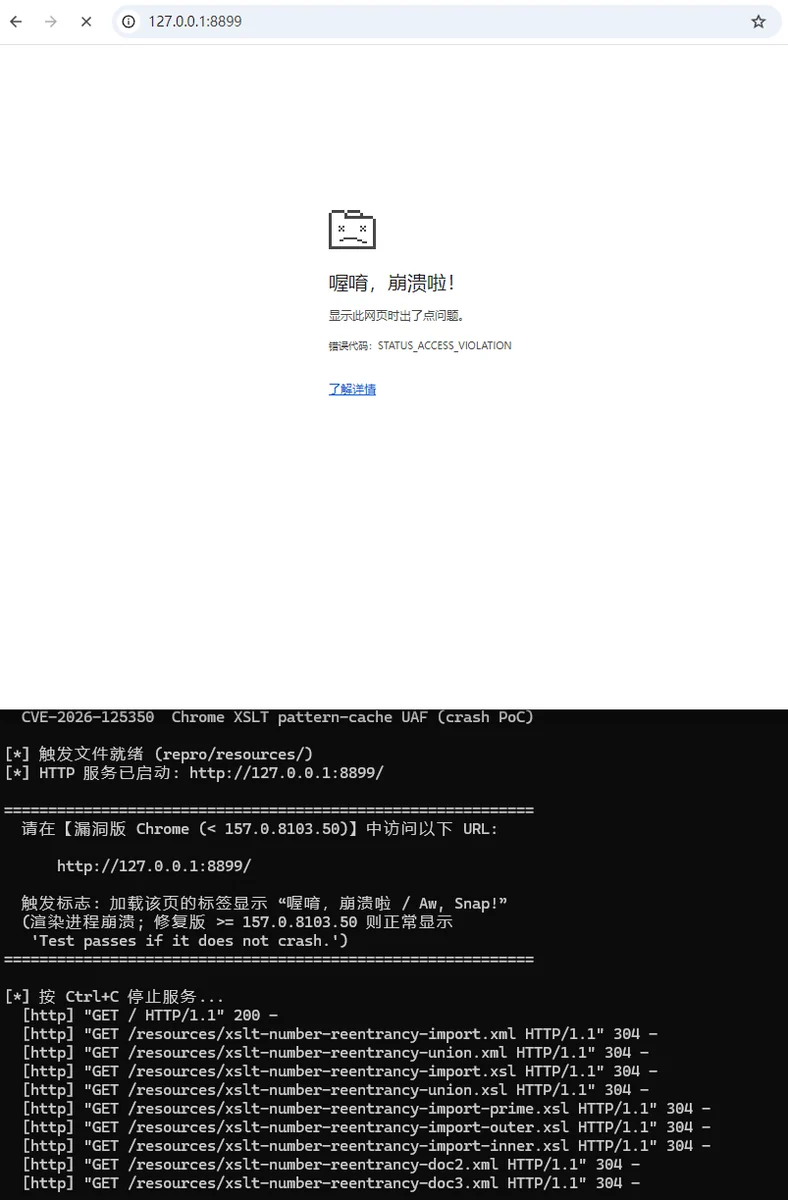
| A aba exibe “喔唷,崩溃啦 / Aw, Snap!” | O processo de renderização travou → Afetado (< 157.0.8103.50) |
| Exibe normalmente "Test passes if it does not crash." | Corrigido (≥ 157.0.8103.50) |
| Versão | Resultado |
|---|---|
| 157.0.8103.39 (versão vulnerável, acesso manual à URL de disparo) | A aba trava, é gerado um Crashpad dump do processo de renderização (reprodução estável em múltiplas tentativas) |
| 157.0.8103.51 (versão corrigida) | Não trava, exibe normalmente o teste aprovado |
Apenas para fins de pesquisa de segurança autorizada e educação.






