 tibbersv6/cve-2026-21440-poc-exp
Prova de conceito de exploit para CVE-2026-21440, permitindo upload de arquivos e execução remota de comandos em servidores web Windows com predefinições integradas de caminhos sensíveis.

Informações completas da vulnerabilidade CVE-2026-21440
📁 Etapas resumidas para usar o script PoC da CVE-2026-21440
Instalação de dependências python -m pip install --upgrade pip
Executar o teste python CVE-2026-21440-code.py -h
6 caminhos sensíveis predefinidos integrados (-s para chamada direta, sem precisar escrever caminhos longos)
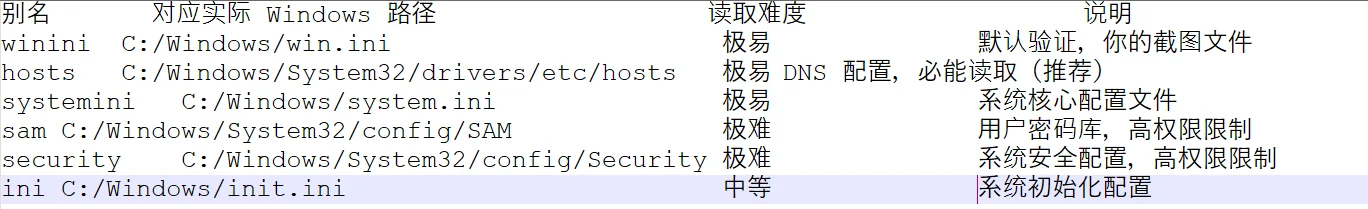
Referência rápida de parâmetros-chave (versão em tabela, clara e fácil de entender)
| Parâmetro | Obrigatório / Opcional | Função principal | Exemplo do seu alvo |
|---|---|---|---|
| -u/--url | Obrigatório | URL base do alvo (o alvo da sua captura de tela, fixo e inalterado) | -u http://172.17.10.12:2324 |
| -s/--select | Opcional | Seleciona caminhos sensíveis integrados (6 predefinidos, basta digitar o alias, sem precisar do caminho completo) | -s hosts、-s systemini |
| -f/--file | Opcional | Caminho de arquivo de verificação personalizado (prioridade maior que -s, requer caminho Windows completo) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | Opcional | Ativa o modo de exploração (upload de Shell + execução remota de comandos, chave principal para escalonamento de privilégios) | --exploit |
| --shell | Obrigatório para exploração | Caminho Windows completo para gravação do Shell (deve ser o diretório raiz da Web, caso contrário não será acessível) | --shell C:/phpstudy/WWW/shell.php |
| --pass | Opcional | Senha de conexão do Shell (personalizável, padrão: cve2026) | --pass myhack123 |
| --type | Opcional | Tipo de Shell (adaptado ao ambiente Web Windows, padrão php, opcional asp) | --type asp |
| --cmd | Opcional | Comando Windows de teste a ser executado (padrão whoami, opcional ipconfig/dir, etc.) | --cmd ipconfig |
Aviso legal
Este script de prova de conceito da CVE-2026-21440 é fornecido apenas para fins educacionais, de pesquisa e de testes de segurança autorizados.
❌ Você pode usá-lo em: • Sistemas que você possui • Sistemas para os quais você obteve permissão explícita por escrito para testar
❌ Você NÃO pode usá-lo para: • Acesso não autorizado a qualquer sistema • Qualquer forma de atividade ilegal • Fins maliciosos
O autor e os distribuidores não se responsabilizam por: • Uso indevido desta ferramenta • Danos a sistemas • Consequências legais de uso não autorizado
Atacar sistemas com este script sem permissão viola as leis da maioria dos países (por exemplo, a CFAA nos EUA, o Computer Misuse Act no Reino Unido).
Ao usar esta ferramenta, você concorda em: • Assumir total responsabilidade por suas ações • Cumprir todas as leis aplicáveis
Seja ético. Teste com responsabilidade. Reporte vulnerabilidades aos fornecedores.






