
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/thomasfady/cve-2020-25867
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubthomasfady/cve-2020-25867

CVE-2020-25867

Exploit de prova de conceito para CVE-2020-25867 demonstrando bypass de type juggling do PHP da autenticação da chave de compartilhamento do calendário SoPlanning.

Ver Repositório
24há 4 anosAinda não revisado
Compartilhar

CVE-2020-25867 : Bypass da Chave de Compartilhamento do SoPlanning

Informação

  • Versão Vulnerável: 1.46.01
  • Versão Corrigida: 1.47 e superior
  • CVE : CVE-2020-25867

Cronologia

  • 26/06/2020 : Este relatório de vulnerabilidade foi enviado ao fornecedor
  • 21/07/2020 : A vulnerabilidade foi corrigida

Riscos

O sistema de chave de compartilhamento é vulnerável a um ataque de Type Juggling do PHP, que permite a um invasor acessar o conteúdo do calendário sem conhecer a chave de compartilhamento.

Requisitos

Para ser vulnerável, a chave de compartilhamento do calendário deve estar ativada.

EnableSharingKey

Uma vez que esse compartilhamento está ativado, um usuário pode acessar o calendário sem autenticação usando a chave de compartilhamento.

NormalBehavior

Claro, se a chave estiver errada, o acesso é negado.

Exploração

A validação da chave está no arquivo "includes/header.inc"

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if (strcmp($_GET['cle'],CONFIG_SECURE_KEY)==0)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}

A função strcmp é usada com uma comparação não estrita. O resultado dessa comparação depende do seguinte: Tabelas de comparação de tipos do PHP

O resultado da função strcmp é descrito na documentação: strcmp

Retorna < 0 se str1 for menor que str2; > 0 se str1 for maior que str2, e 0 se forem iguais.

Esta função retorna "NULL" se um dos parâmetros for um array.

Seguindo as Tabelas de comparação de tipos do PHP, a comparação não estrita entre "NULL" e 0 é true

Assim, se $_GET['cle'] for um array, o resultado da condição é true e o acesso é autorizado.

Este link definirá $_GET['cle'] como um array: https://demo.soplanning.org/planning.php?public=1&cle[]=
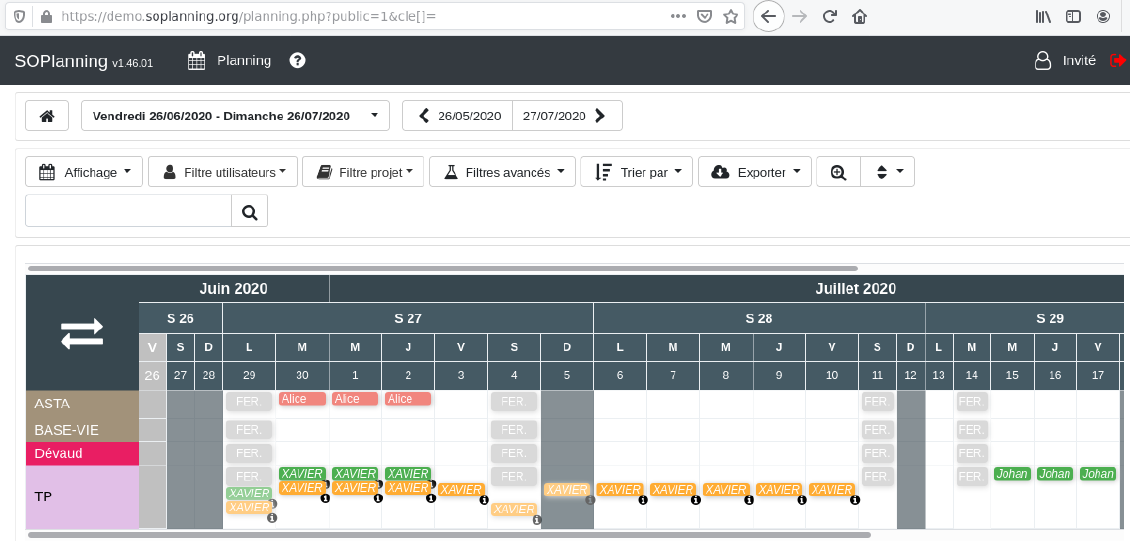
Exploit

O acesso é concedido como "Invité"

Correção

Para corrigir esta vulnerabilidade, pode ser usada uma comparação estrita:

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if (strcmp($_GET['cle'],CONFIG_SECURE_KEY)===0)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}

Ou a comparação pode ser feita sem a função strcmp.

if ( CONFIG_SOPLANNING_OPTION_ACCES == 2 && isset($_GET['public']) && isset($_GET['cle']))
{
  if ($_GET['cle'] === CONFIG_SECURE_KEY)
  {
    $_SESSION['public']=1;
    $_SESSION['user_id']='publicspl';
  }
}

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    387
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





