Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/therealdreg/ida_bochs_windows
Análise Dinâmica de Código (DAST)Engenharia ReversaDepuradoresAnálise de Binários
GitHubtherealdreg/ida_bochs_windows

ida_bochs_windows

Script auxiliar para depuração do kernel do Windows com IDA Pro no depurador nativo do Bochs (incluindo símbolos PDB)

Ver Repositório
Site
62934há 3 anosRevisado pelo Kitploit
Compartilhar

ida_bochs_windows

Script auxiliar para depuração do kernel do Windows com IDA Pro no depurador nativo do Bochs (incluindo símbolos PDB)

python3 + idapython 7.4
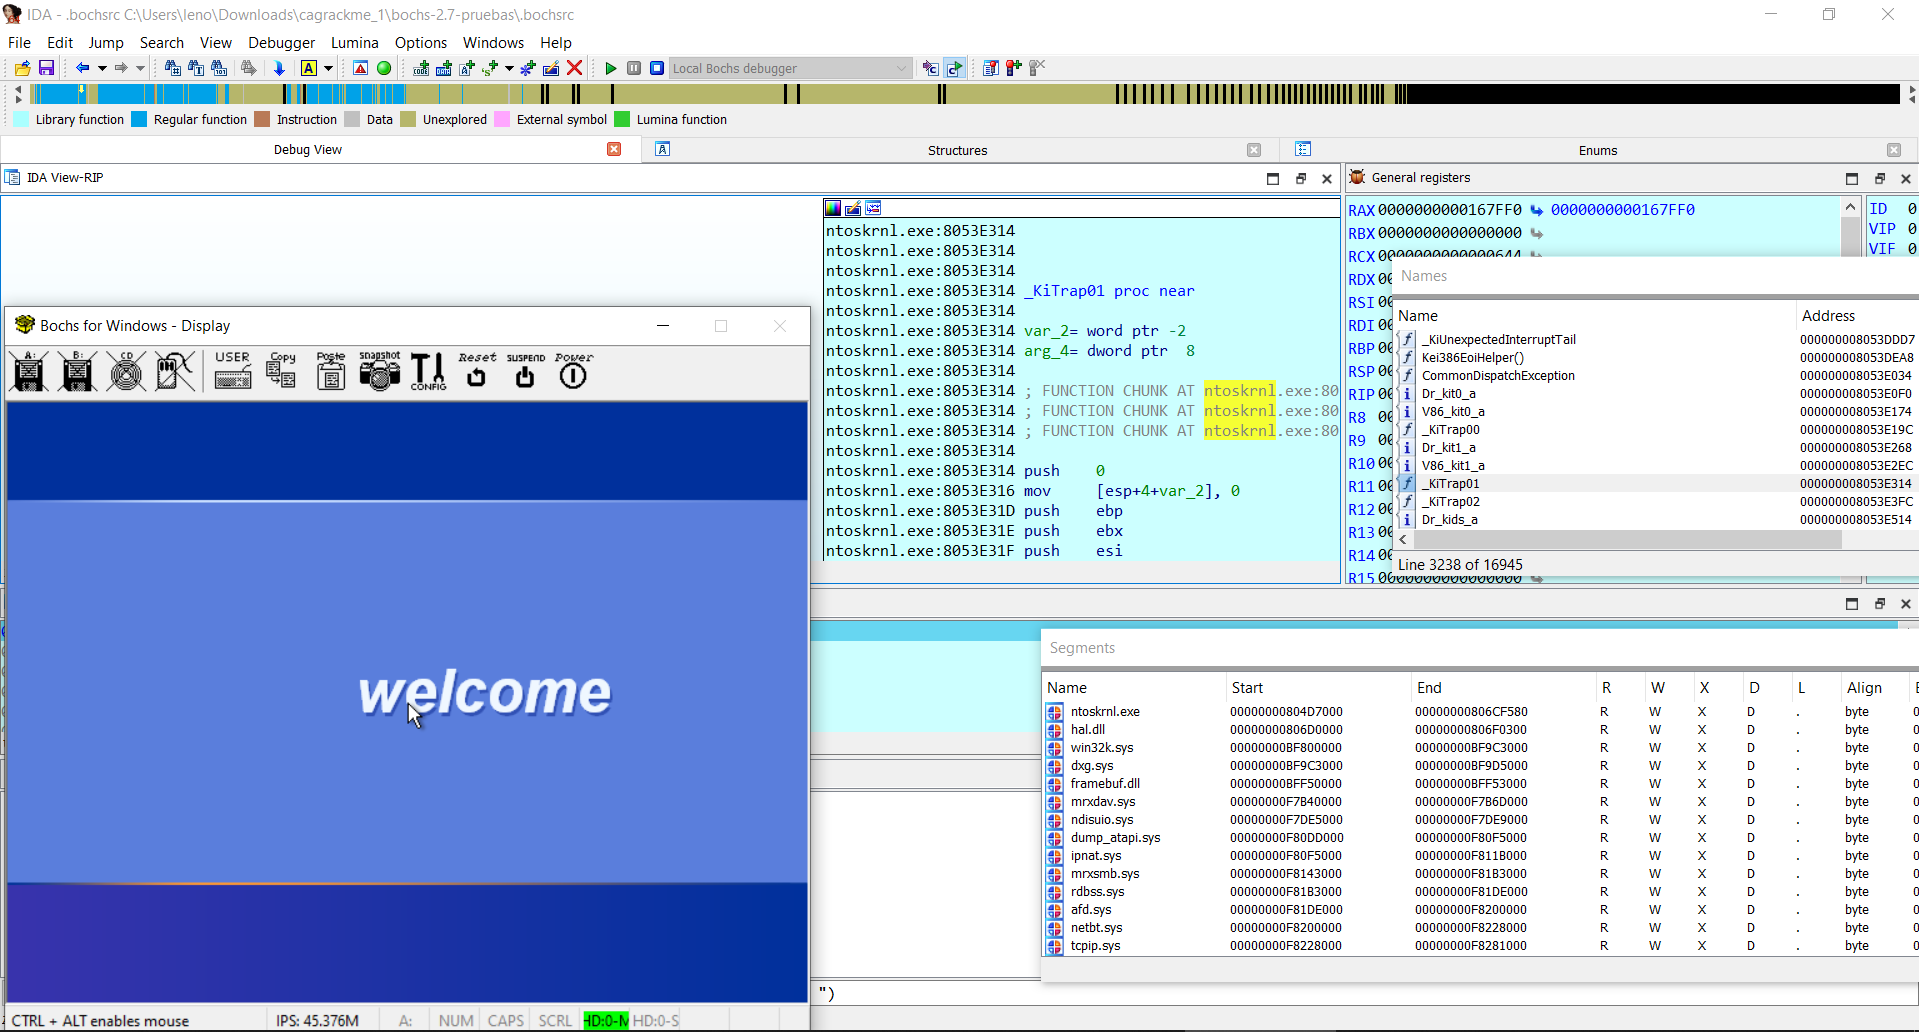
bochimage

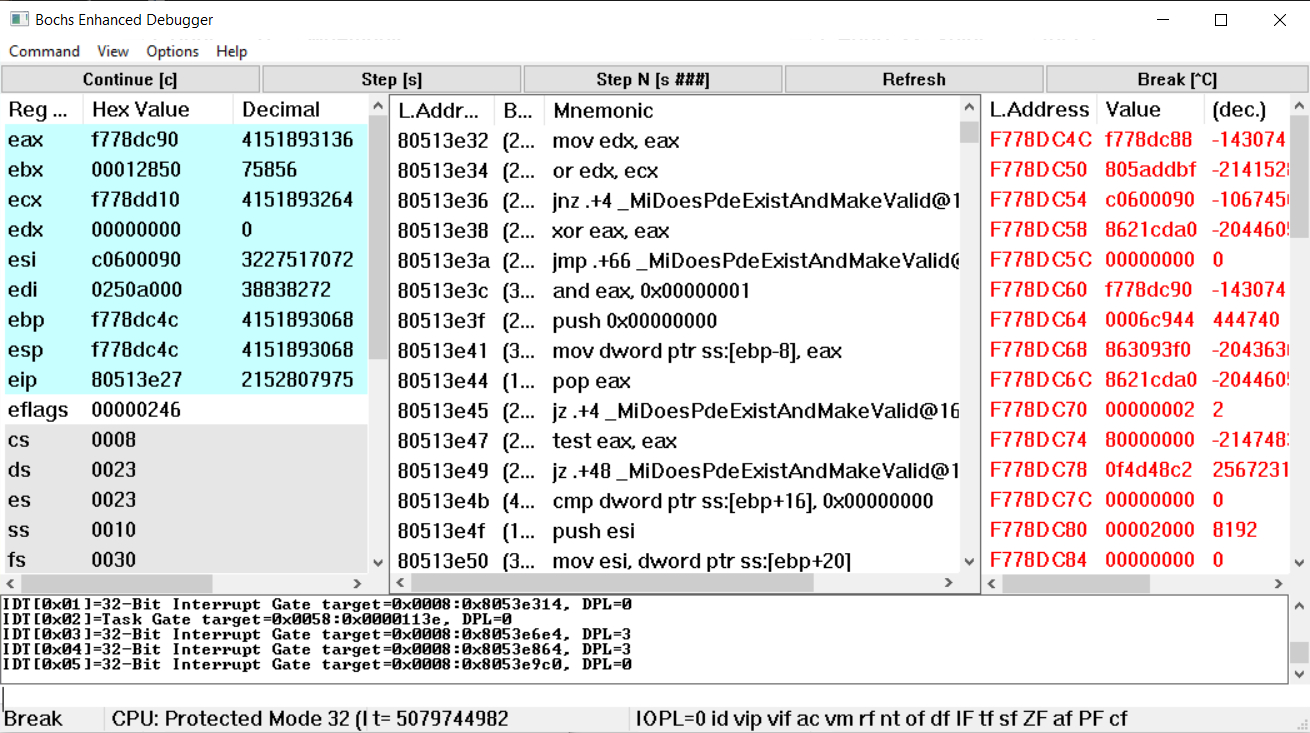
Depurador Bochs:

names

GUI do depurador Bochs:

debugui

Uso

AVISO: ANTES DE ABRIR O IDA, você deve definir a variável de ambiente _NT_SYMBOL_PATH para os símbolos do Windows, ex:

SRV*C:\winsymbols*

Edite "C:\Program Files\IDA Pro 7.7\cfg\dbg_bochs.cfg"

BOCHSDBG = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\bochs.exe";
BOCHSRC = "C:\\Users\\leno\\Desktop\\Bochs-pruebas\\bochs\\.bochsrc";

Vá para o IDA .....

Abra o IDA PRO,

Vá em Debugger -> Run -> Local Bochs Debugger

Application:

C:\Users\leno\Desktop\Bochs-pruebas\bochs\.bochsrc

Clique em Debug Options -> Set specific options -> Select Disk image

inicie uma sessão de depuração e vá em File -> Script File -> ida_bochs_windows.py

Este script idapython solicita o arquivo de símbolos do bochs

Pronto!

Exportar nomes do IDA para arquivo para depuração raw do Bochs

  1. Abra o IDA PRO, inicie uma sessão de depuração e vá em File -> Script File -> ida_bochs_windows.py
  2. Execute ida_names_to_bochs_sym.py
  3. Selecione um arquivo para salvar as informações

Use o arquivo gerado no depurador Bochs (ldsym global + caminho do arquivo), exemplo:

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_syms.txt"

Exportar segmentos do IDA para arquivo para depuração raw do Bochs

  1. Abra o IDA PRO, inicie uma sessão de depuração e vá em File -> Script File -> ida_bochs_windows.py
  2. Execute ida_segs_to_bochs_sym.py
  3. Selecione um arquivo para salvar as informações

Use o arquivo gerado no depurador Bochs (ldsym global + caminho do arquivo), exemplo:

ldsym global "C:\\Users\\Dreg\\bochs\\bochs_segs.txt"

Juntar bochs_segs.txt e bochs_syms.txt

Pode ser útil ter segmentos + símbolos juntos:

type bochs_segs.txt > bochs_segs_and_syms.txt
type bochs_syms.txt >> bochs_segs_and_syms.txt

Agora, quando uma instrução estiver fora de um segmento conhecido, é fácil visualizar:

bochsend

Vídeo de demonstração

https://youtu.be/X8bJ421iaVA

Relacionados

Script auxiliar para depuração do kernel do Windows com IDA Pro em VMware + stub GDB (incluindo símbolos PDB):

  • https://github.com/therealdreg/ida_vmware_windows_gdb

Scripts auxiliares para depuração do Windows com símbolos para Bochs e IDA Pro (arquivos PDB). Muito úteis para modo usuário <--> modo kernel:

  • https://github.com/therealdreg/symseghelper

Script auxiliar para depuração do kernel Linux com IDA Pro em VMware + stub GDB (incluindo alguns auxiliares de símbolos):

  • https://github.com/therealdreg/linux_kernel_debug_disassemble_ida_vmware

Despejar símbolos PDB incluindo suporte ao Bochs Debugging Format (com suporte a wine):

  • https://github.com/therealdreg/pdbdump_bochs

Ferramentas para depuração do kernel Linux no Bochs (incluindo símbolos, depurador Bochs nativo e IDA PRO):

  • https://github.com/therealdreg/bochs_linux_kernel_debugging

Créditos

Baseado no IDA-VMware-GDB original de Oleksiuk Dmytro (aka Cr4sh) https://github.com/Cr4sh/IDA-VMware-GDB


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →