Apoie o Desenvolvimento
Se este projeto ajuda o seu trabalho, apoie a manutenção contínua e novos recursos.
Carteira de Doação ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Escaneie o código QR ou copie o endereço da carteira acima.
BurpWpsScan


Uma extensão do Burp Suite que detecta sites WordPress durante testes de aplicações web (detecção passiva + verificação ativa), realiza avaliações de segurança abrangentes, incluindo varredura de vulnerabilidades do núcleo, plugins e temas do WordPress via API do WPScan, testa a exposição de XML-RPC/REST API, enumera usuários, verifica versões de plugins e gera relatórios de testes de penetração prontos para IA.
Compatível com as edições Community e Professional do Burp Suite.
Capturas de Tela
Interface Principal
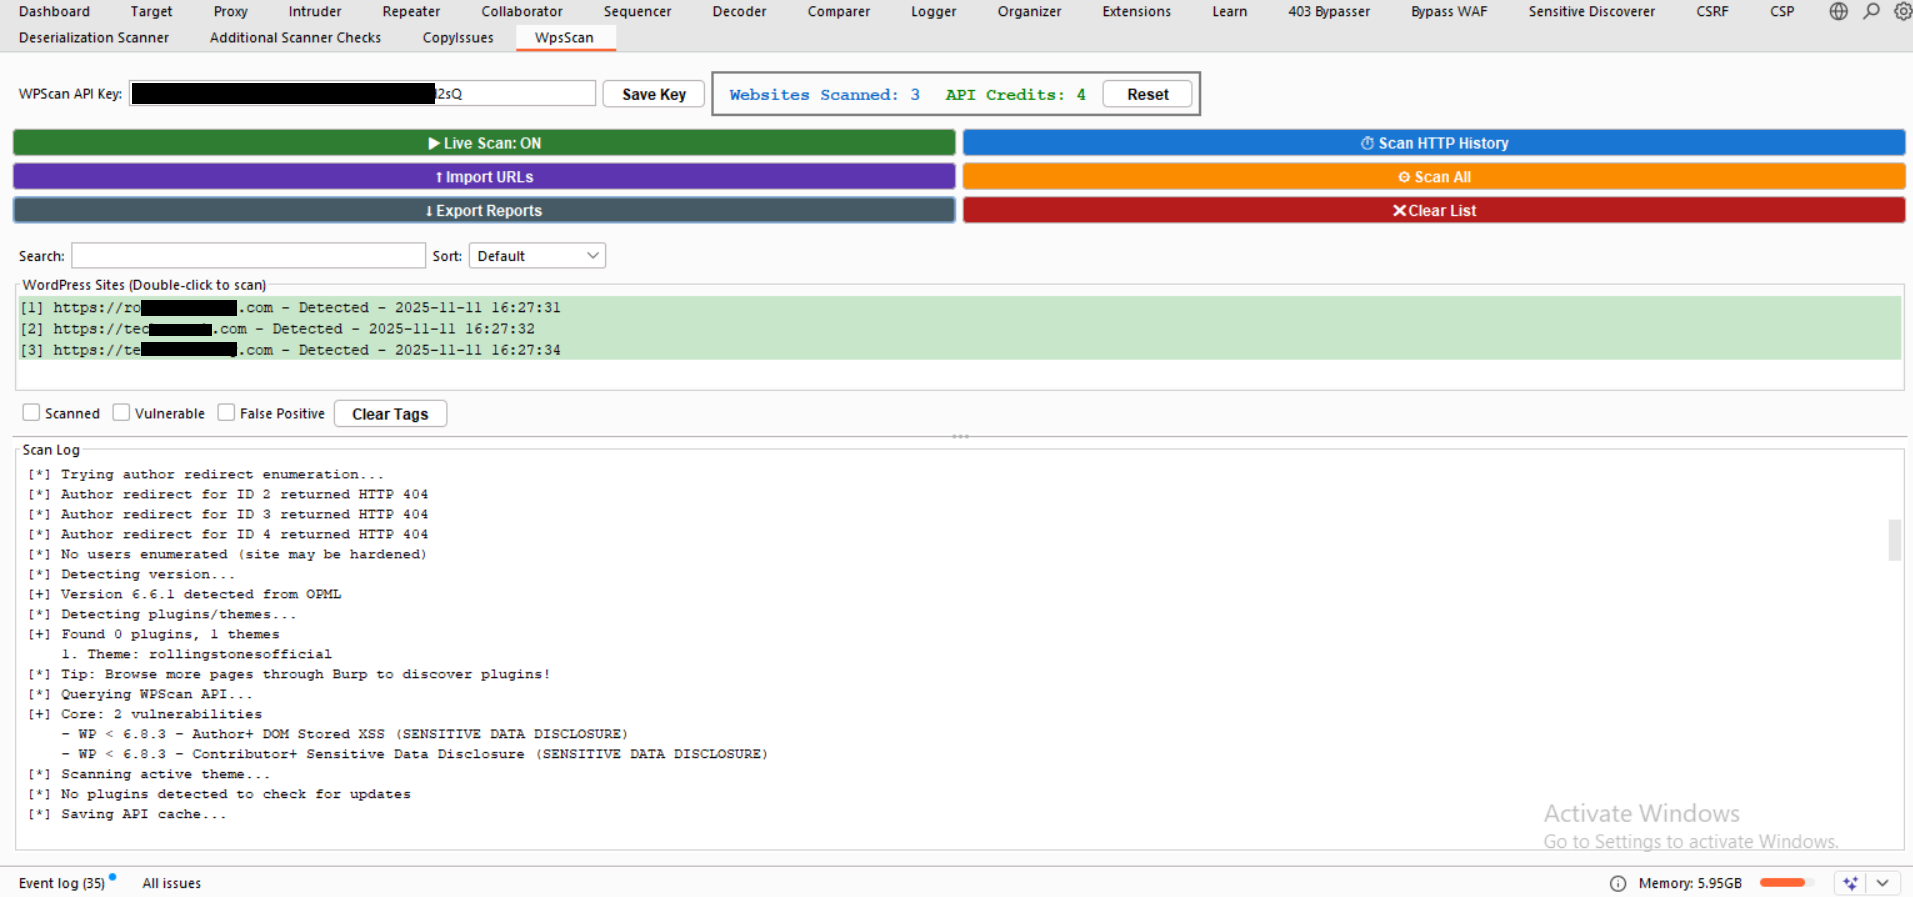
A interface principal do WpsScan mostrando sites WordPress detectados com indicadores de status e controles de varredura
Relatórios Exportados
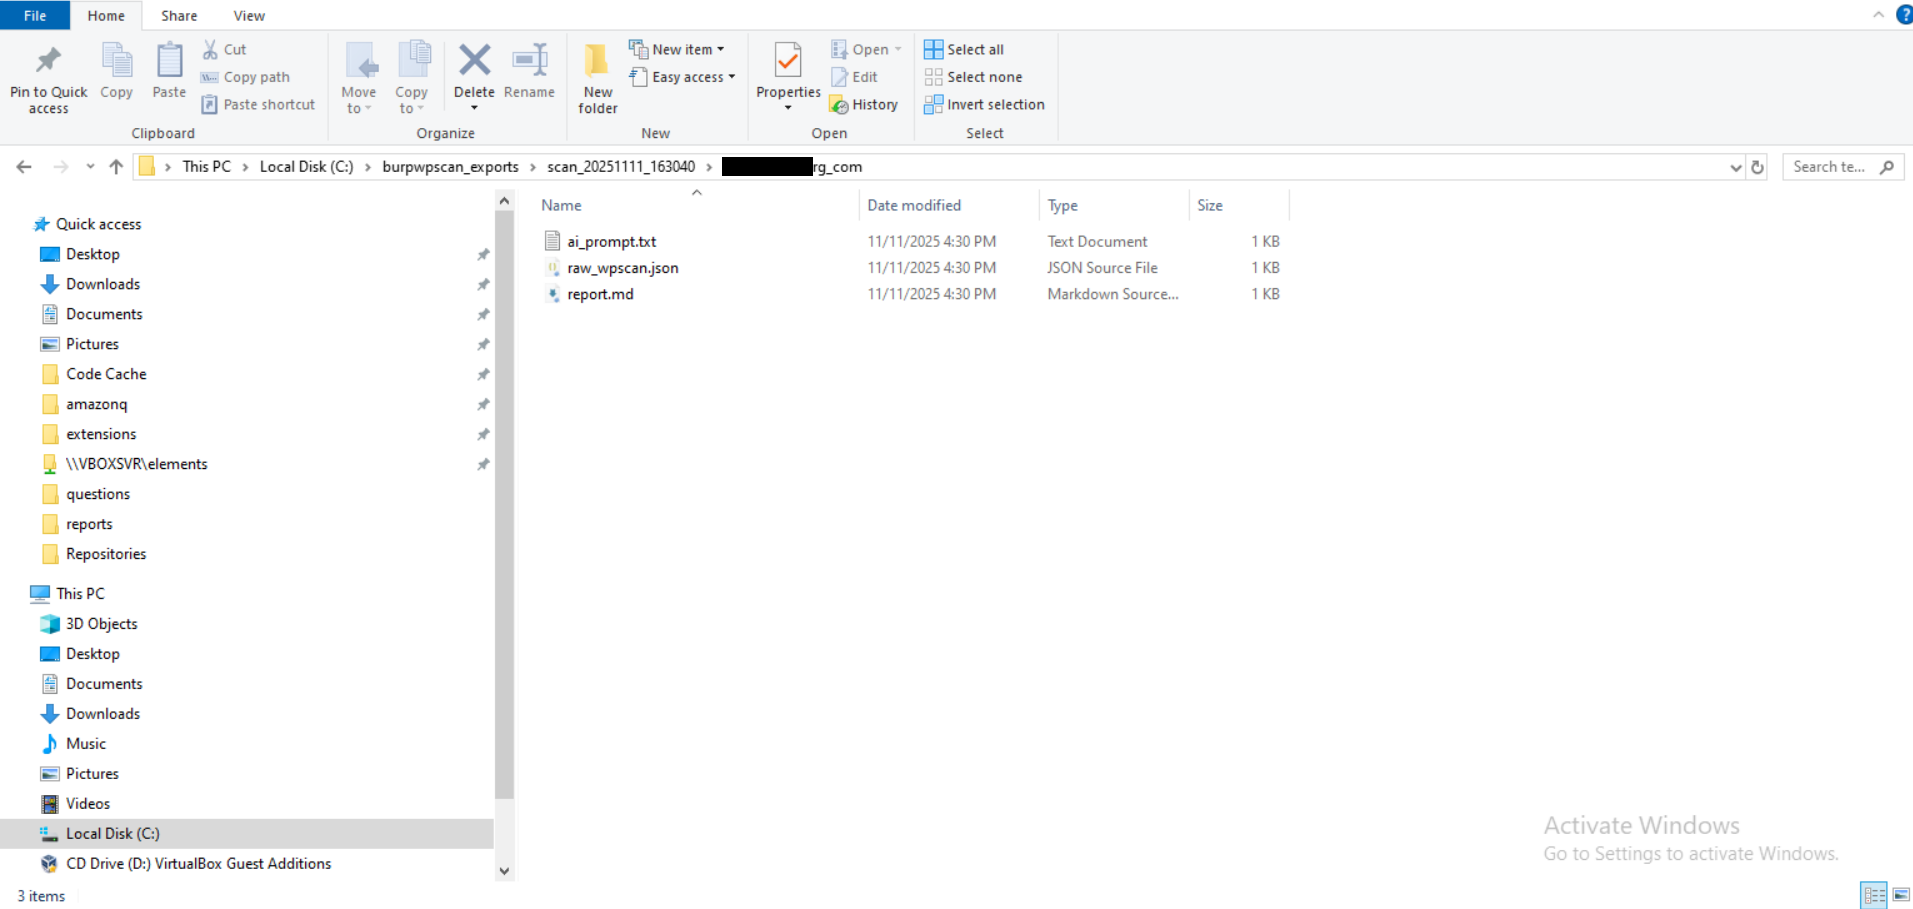
Estrutura de exportação organizada com relatórios JSON, Markdown e prontos para IA para cada site escaneado
JSON Bruto do WPScan
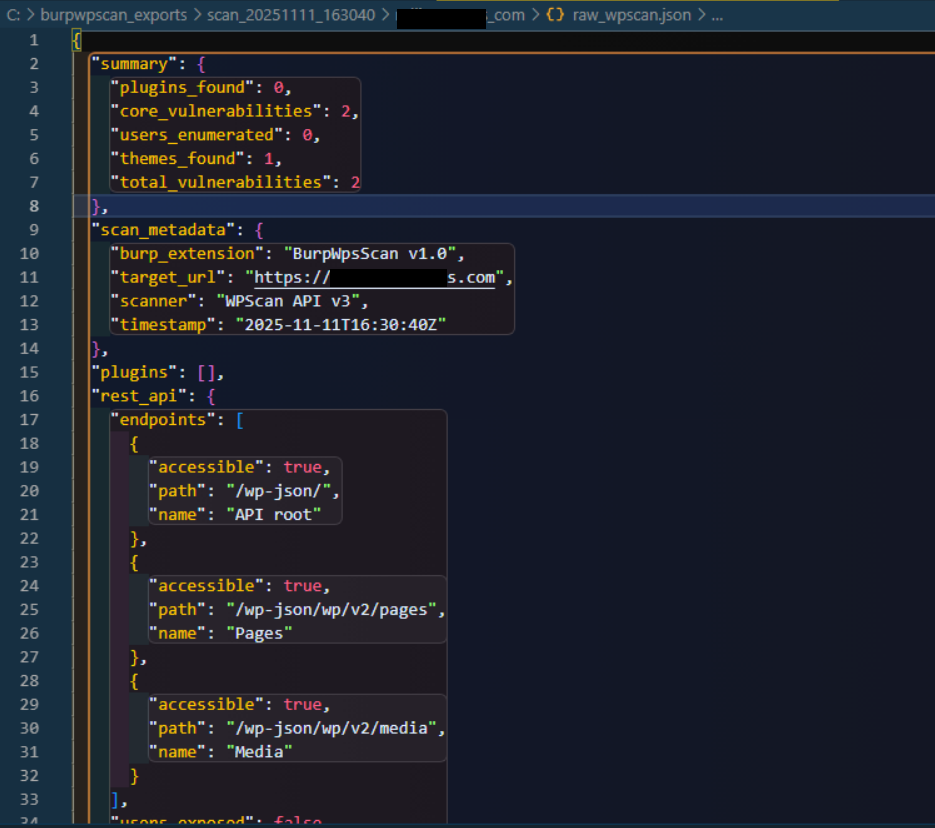
Saída JSON detalhada contendo dados completos de vulnerabilidades e metadados da varredura
Recursos
Detecção e Descoberta
- Detecção de WordPress em Tempo Real: Identifica passivamente sites WordPress a partir do tráfego HTTP em tempo real (preserva subdomínios)
- Varredura do Histórico HTTP: Escaneia o histórico HTTP do Burp para encontrar sites WordPress a partir de tráfego anterior (marcados com o rótulo [HTTP HISTORY])
- Menu de Contexto com Botão Direito: Escaneie manualmente URLs específicas do histórico do Burp, Repeater ou Proxy clicando com o botão direito e selecionando "Scan with WpsScan"
- Importação em Massa de URLs: Verifica ativamente e importa múltiplas URLs para detecção em lote de WordPress
- Descoberta de Plugins/Temas: Extrai plugins e temas das respostas HTTP e do histórico
- Detecção de Versão: Identifica a versão do núcleo do WordPress a partir de múltiplas fontes (meta tags, feeds, API)
- Suporte a Subdomínios: Todos os pontos de entrada preservam o nome de host completo, incluindo subdomínios (ex.:
xxx.yyy.io permanece como xxx.yyy.io)
- Preservação de Caminho: Preserva o caminho da URL e portas não padrão para instalações em subdiretórios (ex.:
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Varredura de Vulnerabilidades
- Integração com a API do WPScan: Consulta o banco de dados de vulnerabilidades do WPScan para:
- Vulnerabilidades do Núcleo do WordPress
- Vulnerabilidades de Plugins (80+ plugins de alto risco + até 3 outros)
- Vulnerabilidades de Temas
- Detalhes de Vulnerabilidades em Tempo Real: Mostra o título e o tipo da vulnerabilidade imediatamente à medida que cada componente é escaneado
- Varredura Inteligente de Plugins: Escaneia TODOS os 80+ plugins de alto risco + até 3 outros (economiza 60-80% dos créditos da API)
- Cache de API de 24 Horas: Nunca reescaneia o mesmo plugin/tema duas vezes em 24 horas (persistente entre reinicializações do Burp)
Avaliações de Segurança
- Teste de Segurança XML-RPC:
- Detecta se o endpoint XML-RPC está habilitado
- Testa o método pingback.ping (risco de amplificação DDoS)
- Testa o método system.multicall (risco de amplificação de força bruta)
- Descoberta de API REST:
- Enumera endpoints acessíveis da API REST do WordPress (/wp-json/wp/v2/)
- Testa endpoints de usuários, posts, páginas e mídia
- Sinaliza vulnerabilidades de enumeração de usuários
- Enumeração de Usuários:
- Tenta enumeração de usuários via API REST (/wp-json/wp/v2/users)
- Recorre ao método de redirecionamento de autor (?author=N)
- Extrai nomes de usuário e IDs para reconhecimento
- Monitoramento de Atualizações de Plugins: Verifica plugins no WordPress.org para obter as versões mais recentes (nenhum crédito de API é usado)
- Detecção de Endurecimento de Segurança: Identifica plugins de segurança e medidas de endurecimento
Fluxo de Trabalho e Gerenciamento
- Modos de Detecção Duplos: Varredura ao vivo + varredura do histórico HTTP funcionam de forma independente
- Integração com Menu de Contexto: Clique com o botão direito em qualquer requisição no Burp para adicioná-la manualmente à lista de varredura
- Contador de Créditos de API: Rastreamento em tempo real do uso diário da API (reinicia à meia-noite)
- Rastreamento de Status: Marque sites como Scanned, Vulnerable ou False Positive com armazenamento persistente
- Exportar Relatórios: Gere JSON estruturado, Markdown formatado e prompts prontos para IA
- Manipulação Inteligente de URL: Todos os pontos de entrada (varredura ao vivo, varredura do histórico HTTP, menu de contexto) preservam o nome do host e o caminho completos
- Suporte a Protocolos: Lida com versões HTTP e HTTPS do mesmo site
- Indicadores Visuais: Status codificado por cores com rótulos [HTTP HISTORY] e [IMPORTED]
Instalação
Pré-requisitos
- Burp Suite Community ou Professional (testado na v2023.x+)
- Chave de API do WPScan (nível gratuito disponível em https://wpscan.com/api)
Passos
-
Clone ou baixe este repositório:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Carregar a extensão no Burp Suite:
- Vá para
Extensions → Installed
- Clique em
Add
- Tipo de extensão:
Python
- Selecione o arquivo:
WpsScan.py
- Clique em
Next
-
Configurar a chave de API:
- Vá para a aba "WpsScan" no Burp Suite
- Insira sua chave de API do WPScan no campo de texto no topo
- Clique no botão "Save Key"
- A chave é salva em
C:\burpwpscan_exports\wpsscan_config.txt (o Windows tenta as unidades C-Z) ou /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Verificar a instalação:
- Verifique se a aba "WpsScan" aparece no Burp Suite
- Procure a mensagem de sucesso em
Extensions → Output
Uso
Detecção em Tempo Real
- Certifique-se de que o botão "Live Scan: ON" está ativo (verde)
- Navegue pelos sites alvo através do Burp (Proxy, Repeater, Scanner, etc.)
- A extensão monitora automaticamente o tráfego HTTP e detecta sites WordPress em tempo real
- Os sites detectados aparecem na lista da aba WpsScan
Varredura do Histórico HTTP

 teycir/burpwpsscan







