Apoie o Desenvolvimento
Se este projeto ajuda o seu trabalho, apoie a manutenção contínua e novas funcionalidades.
Carteira de Doação ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Escanee o QR code ou copie o endereço da carteira acima.
BurpCopyIssues



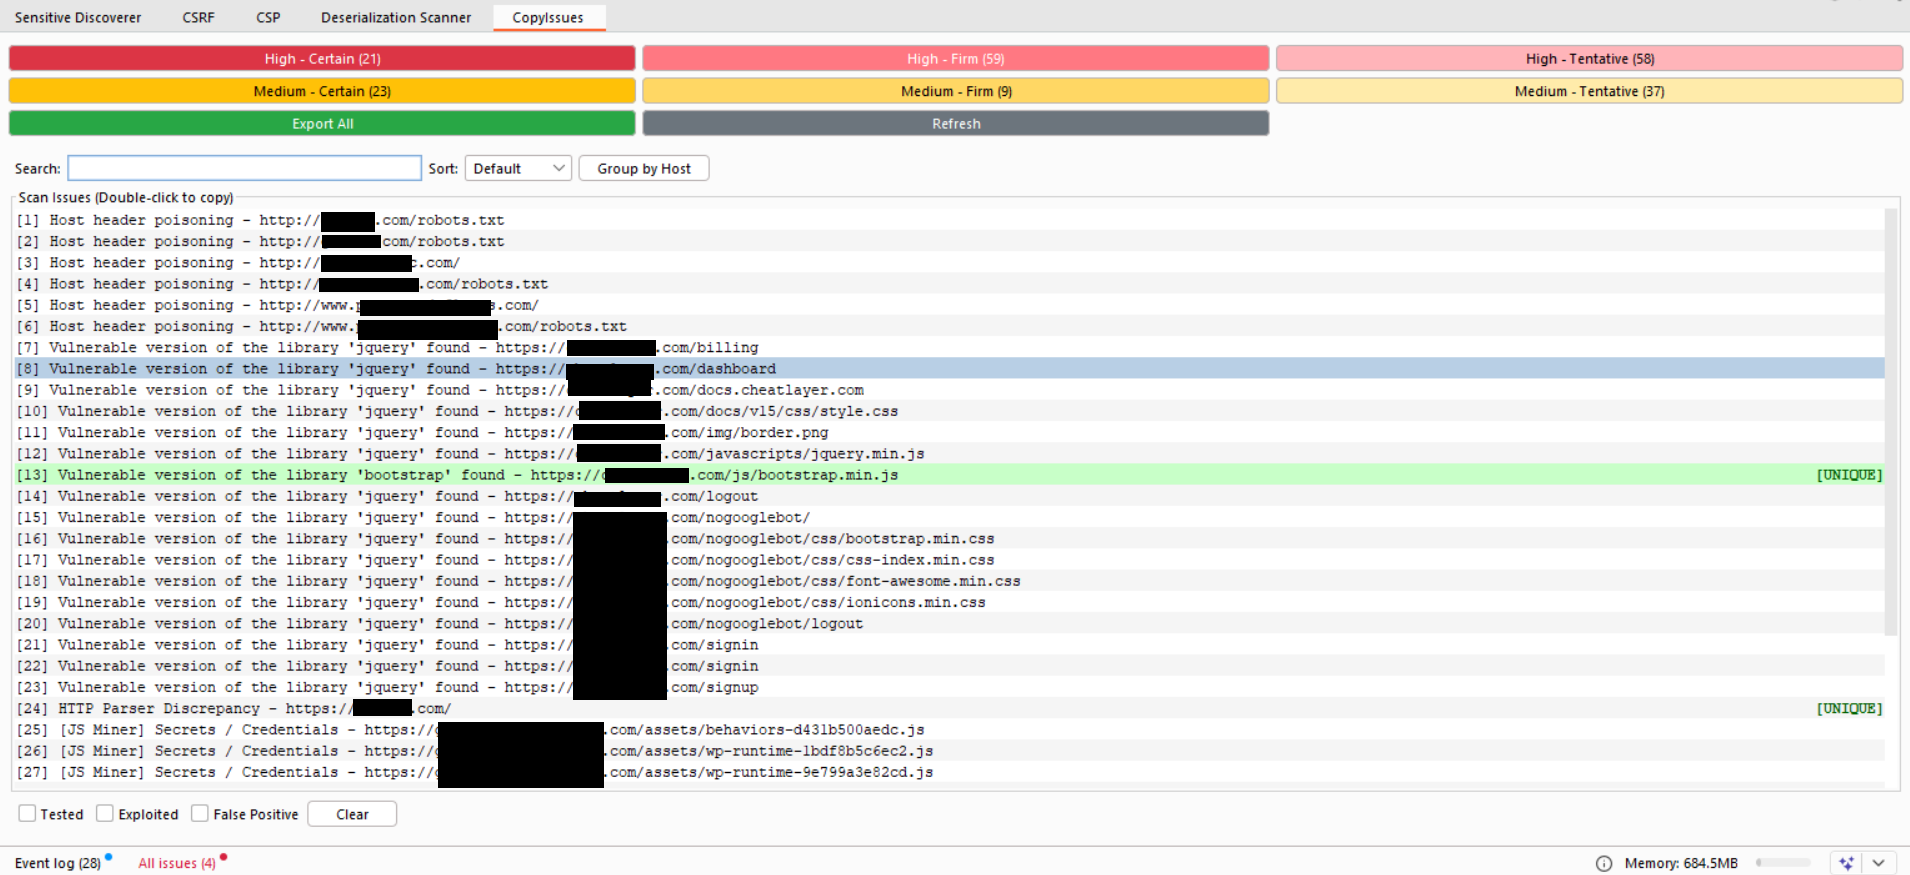
Extensão do Burp Suite para navegar, copiar e exportar descobertas de varredura.
Por que BurpCopyIssues?
Casos de Uso
- Relatórios de Teste de Penetração: Copie rapidamente as descobertas para modelos de relatório com detalhes técnicos completos
- Caça a Bugs (Bug Bounty): Exporte dados estruturados de vulnerabilidades com evidências HTTP para submissões
- Pesquisa de Segurança: Organize e rastreie descobertas em múltiplos alvos com sinalizadores de status
- Colaboração em Equipe: Compartilhe exportações JSON padronizadas com dados completos de requisição/resposta
- Gerenciamento de Vulnerabilidades: Acompanhe o progresso dos testes com marcadores de Tested/Exploited/False Positive
- Automação e Integração: Use exportações JSON com comandos curl e templates Python para validação
Principais Benefícios
- Economia de Tempo: Cópia com um clique elimina a formatação manual de detalhes de vulnerabilidades
- Contexto Completo: Cada exportação inclui evidência HTTP completa, não apenas resumos
- Deduplicação Inteligente: Identifica automaticamente descobertas únicas vs duplicadas entre hosts
- Rastreamento Persistente: Sinalizadores de status sobrevivem a reinicializações do Burp para gerenciamento de projetos de longo prazo
- Pronto para Uso: Exportações incluem comandos curl funcionais e scripts Python para teste imediato
- Clareza Visual: Interface codificada por cores com linhas alternadas torna a varredura de centenas de descobertas sem esforço
O Que o Torna Diferente
- Sem Cópia Manual: Clique duas vezes para copiar detalhes completos da vulnerabilidade para a área de transferência
- Evidência HTTP Incluída: Pares completos de requisição/resposta com cabeçalhos e corpos
- Exportações Executáveis: Comandos curl e scripts Python prontos para executar
- Persistência de Status: Rastreie seu fluxo de trabalho de teste entre sessões
- Inteligência de Duplicatas: Veja instantaneamente quais descobertas são únicas vs repetidas
- Exportações Organizadas: Estruturadas por gravidade/confiança com estatísticas e scripts de teste
Instalação e Início Rápido
- Burp → Extender → Extensions → Add → Python
- Selecione:
CopyIssues.py
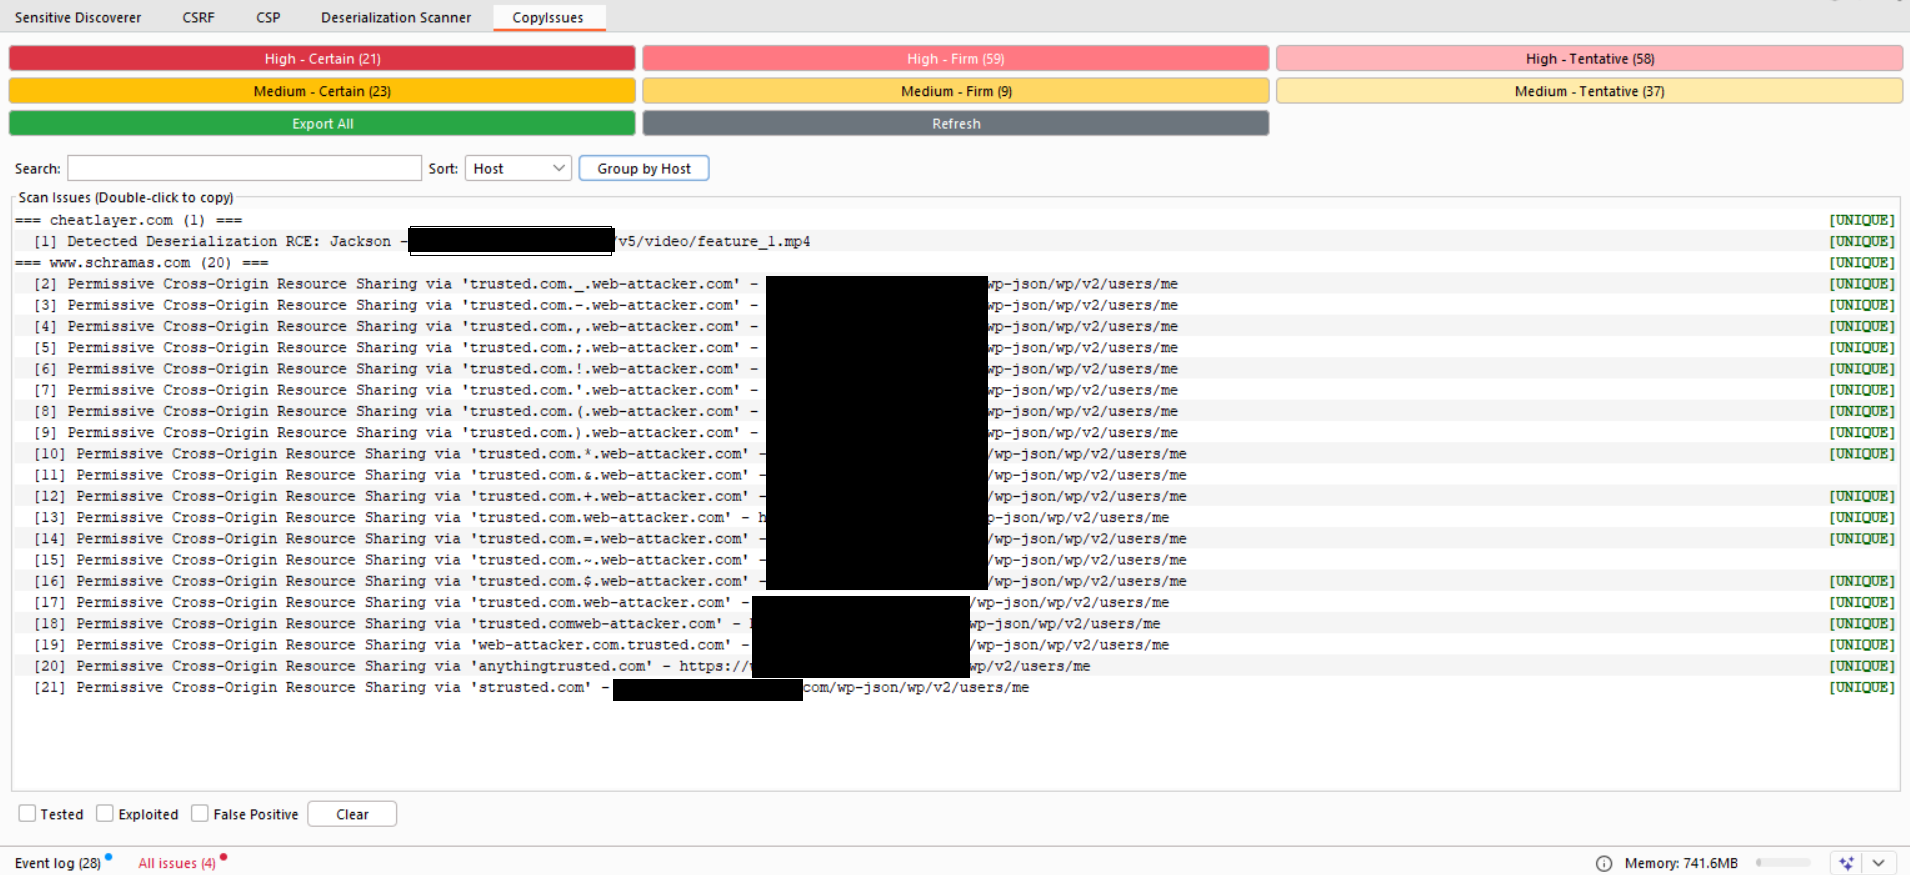
- Clique no filtro de gravidade/confiança (ex.: "High - Certain")
- Clique duas vezes em qualquer problema para copiar para a área de transferência
- Cole na sua ferramenta ou documentação preferida
Requisitos
Funcionalidades
Extensão de interface interativa para navegar, copiar e exportar descobertas de varredura.
Funcionalidades:
- Filtrar por gravidade (High/Medium) e confiança (Certain/Firm/Tentative)
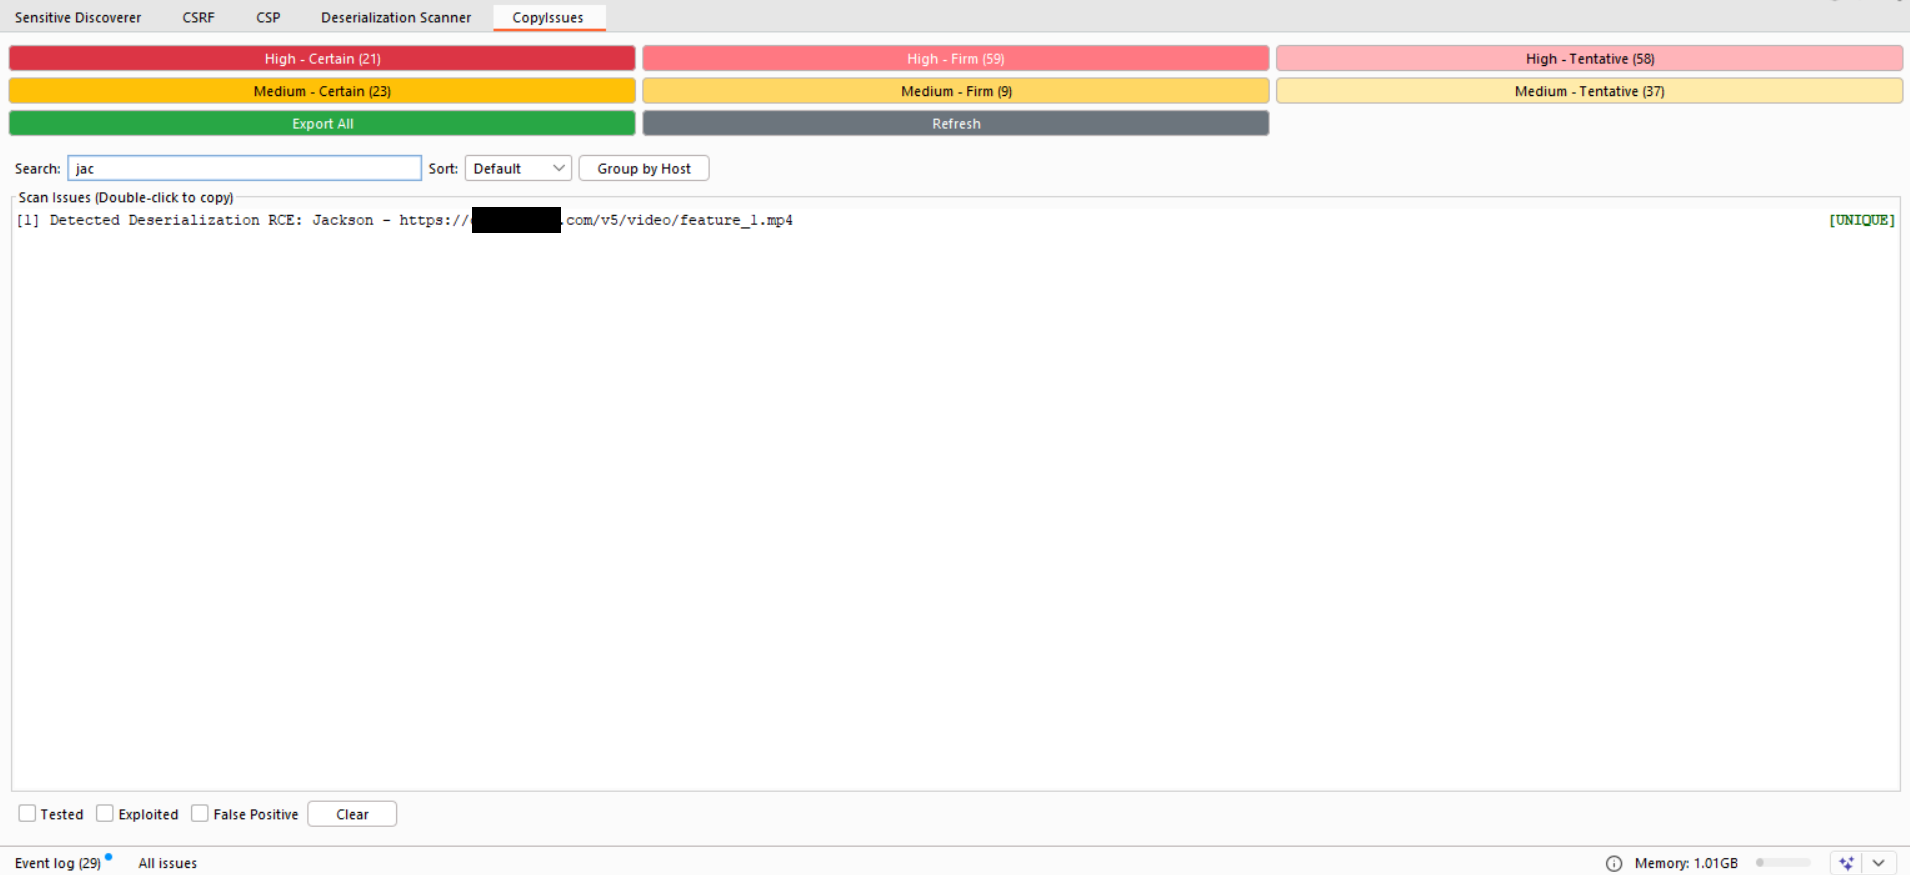
- Filtragem avançada por regex de host/caminho/tipo de problema, status e modo apenas único
- Predefinições de filtro salvas (salvar/aplicar/excluir)
- Botões codificados por cores com gradientes de brilho
- Planos de fundo de linhas alternadas para legibilidade
- Clique duas vezes para copiar detalhes completos do problema para a área de transferência
- Ações em lote de múltipla seleção (testado/explorado/FP/limpar em lote + copiar selecionados)
- Notas de analista por problema com persistência
- Problemas copiados ficam verdes claros até atualizar
- Botão de atualizar para recarregar o filtro atual
- Exportação em segundo plano com status ao vivo e suporte a
Cancel Export
- Perfis de exportação: Evidence, Quick, Submission, Dev Ticket
- Rastreamento de status com caixas de seleção (Tested/Exploited/False Positive)
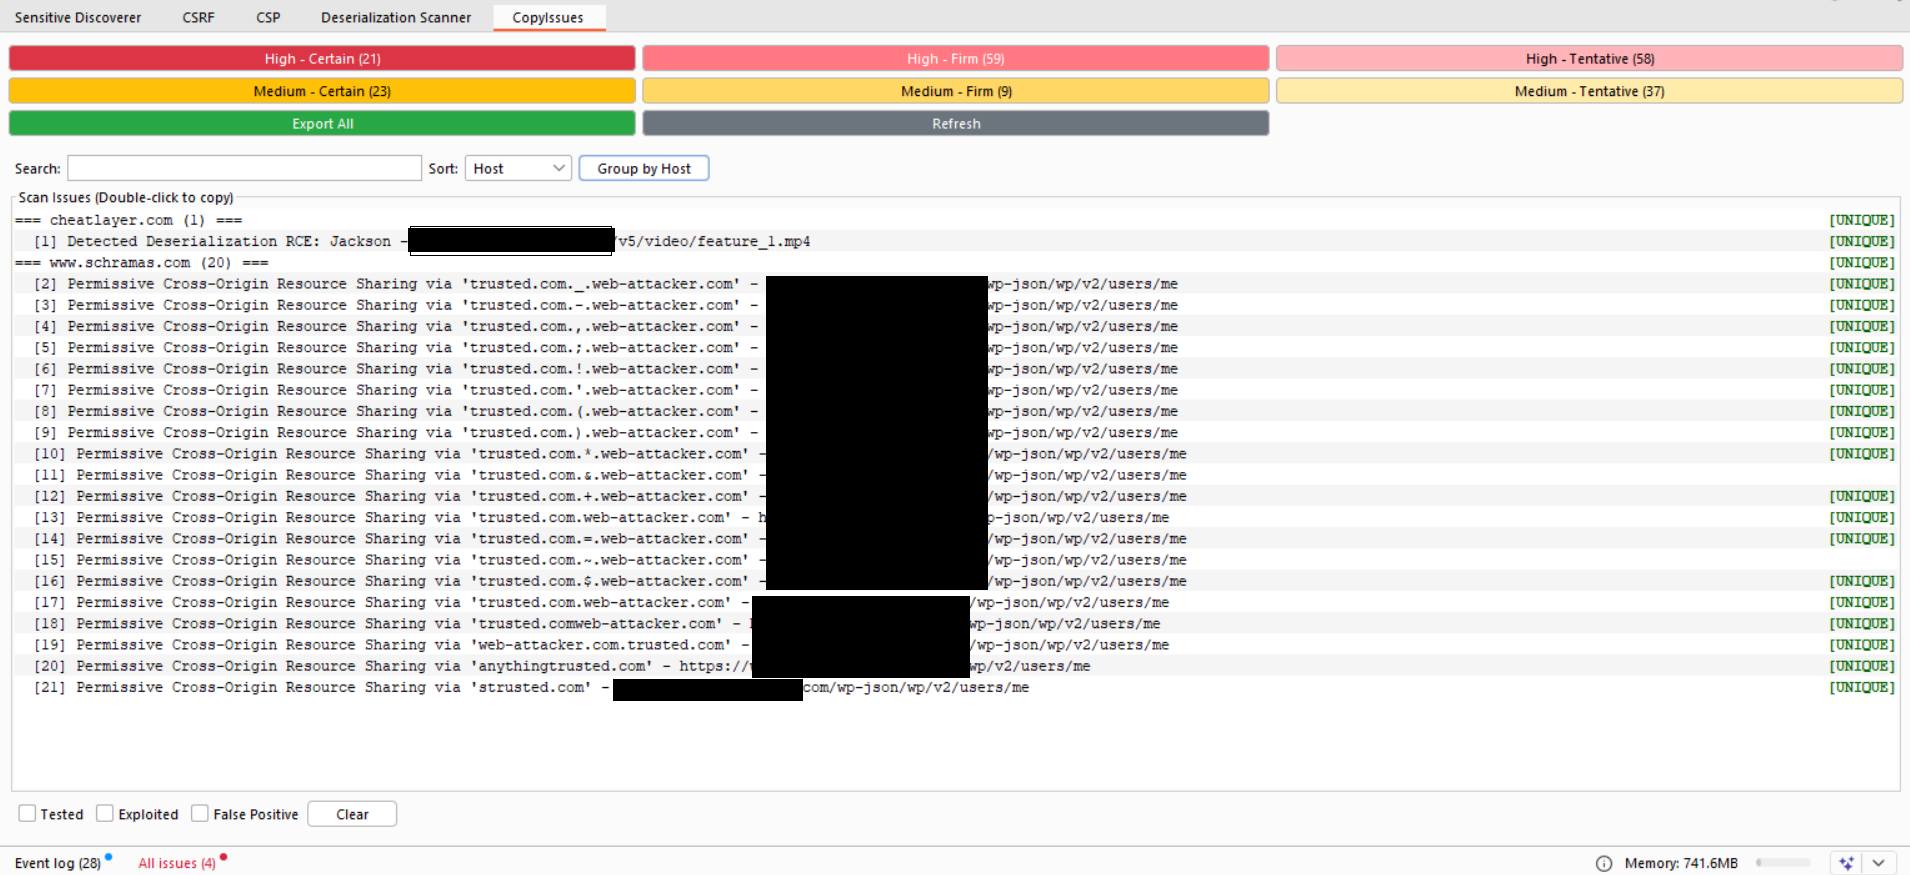
- Destaque de duplicatas - problemas únicos mostram [UNIQUE] em negrito verde à direita
- Cabeçalhos de agrupamento por host são linhas não acionáveis (ações de cópia/status permanecem seguras por problema)
- Exportar todos os problemas para JSON com evidência HTTP completa
Uso:
- Clique no filtro de gravidade/confiança → Clique duas vezes no problema → Copie para a área de transferência
- Use caixas de seleção para status de problema único, ou use botões em lote para atualizações de múltipla seleção
- Salve visualizações comuns com predefinições (regex de host/caminho/tipo + status + apenas único + agrupamento)
- Adicione notas de analista por problema com Save Note / Clear Note
- Clique em "Refresh" para recarregar as descobertas
- Escolha o perfil de exportação, depois clique em "Export All" (use "Cancel Export" para parar)
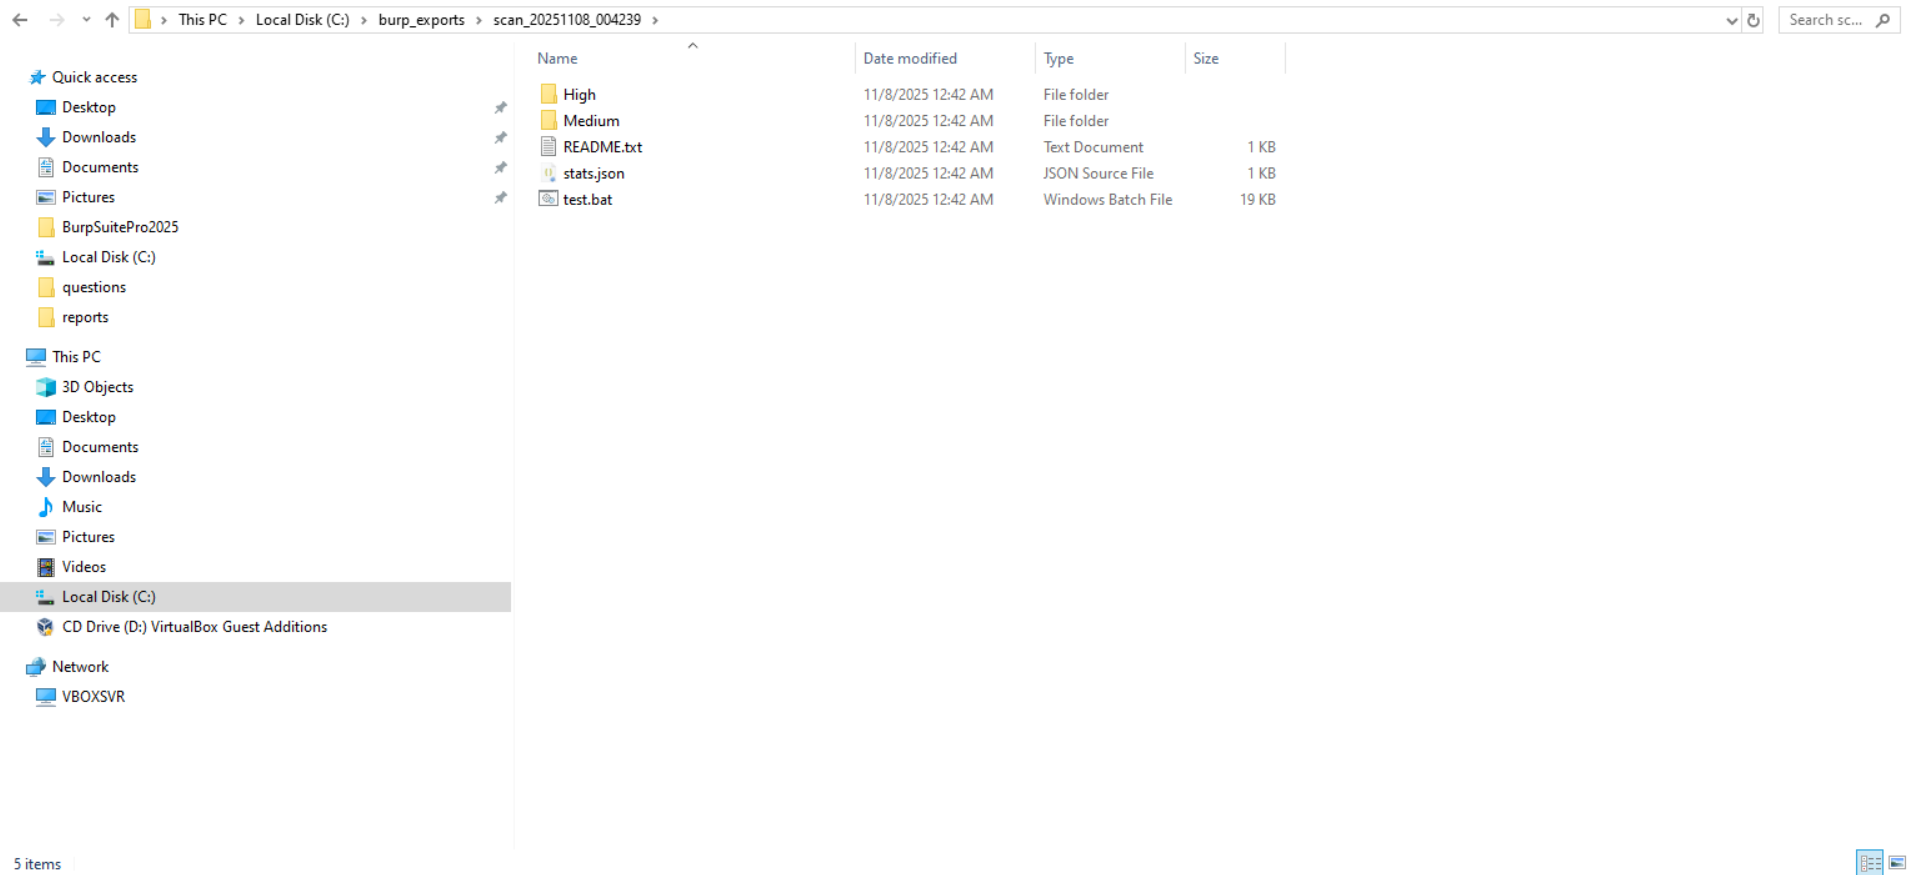
Estrutura de Saída
~/burp_exports/scan_TIMESTAMP/  (ou C:\burp_exports\ no Windows)
├── stats.json
├── README.txt
├── test.sh (ou test.bat no Windows)
├── High/
│   ├── certain.json
│   ├── firm.json
│   └── tentative.json
└── Medium/
    ├── certain.json
    ├── firm.json
    └── tentative.json
Conteúdo da Exportação JSON
Cada problema inclui:
- id - Hash MD5 para deduplicação
- timestamp - Carimbo de data/hora da sessão de varredura
- severity/confidence - Nível de risco e confiança da detecção
- host/url/protocol/port - Metadados do alvo
- finding - Nome da vulnerabilidade
- description/background/remediation - Detalhes completos
- insertion_points - Parâmetros vulneráveis (URL/Body/Cookie)
- http_evidence - Pares completos de requisição/resposta com cabeçalhos/corpos
- base_request - Detalhes completos da requisição com query_params, cookies, headers
- curl_command - Comando curl pronto para usar
- python_request_template - Script Python funcional com a biblioteca requests
Rastreamento de Status
- Tested: Marque problemas que você testou manualmente
- Exploited: Marque vulnerabilidades exploradas com sucesso
- False Positive: Marque problemas que são falsos positivos
- Clear: Remova todos os sinalizadores de status do problema selecionado
- O status persiste entre reinicializações do Burp
Detecção de Duplicatas
Problemas são agrupados por host + tipo de vulnerabilidade:
- Marcador [UNIQUE] aparece à direita para ocorrências únicas
- Duplicatas não têm marcador
- Ajuda a priorizar vetores de ataque únicos
Vulnerabilidades Suportadas
 teycir/burpcopyissues

