

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
aquaman — 🔱 O único proxy de credenciais independente para agentes de IA: isolamento bring-your-own-vault e políticas de requisição com privilégios mínimos. Suas chaves permanecem onde você já as mantém, nunca na memória do agente. Compatível com 1Password, keychain, keepassxc e muitos outros. | Kitploit
Ferramentas/GitHubGitHub/tech4242/aquaman
Autenticação e AutorizaçãoTestes de PenetraçãoSegurança na NuvemDevSecOpsPrivacidadeDetecção de SegredosGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAprendizado e EducaçãoSegurança de API
GitHub
36174há 1 diaRevisado pelo Kitploit

Sobre

🔱 O único proxy de credenciais independente para agentes de IA: isolamento bring-your-own-vault e políticas de requisição com privilégios mínimos. Suas chaves permanecem onde você já as mantém, nunca na memória do agente. Compatível com 1Password, keychain, keepassxc e muitos outros.
tech4242/aquaman

aquaman

Ver Repositório
Compartilhar

aquaman: proxy de credenciais para agentes de IA

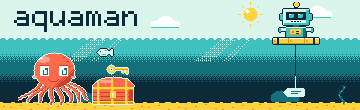
Arte em pixel: um agente de IA, desenhado como um pequeno robô em uma jangada, flutua na superfície e abaixa uma linha. Muito abaixo, um polvo guarda um baú de tesouro e uma chave. O agente recebe uma etiqueta na sua linha, nunca a chave.

CI codecov npm version npm downloads License: Apache-2.0

Sem conta. Traga o seu próprio cofre. Executa localmente. O aquaman mantém chaves de API e tokens no cofre que você já usa (Keychain, 1Password, Bitwarden, HashiCorp Vault, KeePassXC, Keeper, systemd-creds ou um arquivo criptografado) e os injeta quando uma requisição ou comando precisa deles. O agente trabalha com referências como aquaman://github/token e nunca detém o segredo.

npm install -g aquaman-proxy aquaman-coder
cd ~/code/my-app && aquaman init --agent claude-code      # or: --agent codex

Essa é toda a configuração para um agente de programação. Quando uma tarefa precisa de uma chave, o agente executa aquaman request aquaman://github/token --env GITHUB_TOKEN, você digita o valor em uma caixa de diálogo e, a partir daí, os comandos naquele projeto recebem a chave injetada, enquanto o transcript mostra [REDACTED:injected-value].

Três coisas que o aquaman faz:

  1. Mantém a chave fora do agente. As chaves ficam em um processo proxy separado que as injeta nas requisições de saída, ou em um comando por vez para agentes de programação. O agente mantém uma referência ou um placeholder.
  2. Limita o que uma chave pode fazer, para o tráfego através do proxy. Políticas de requisição por serviço decidem quais endpoints podem ser chamados, e uma requisição negada nunca recebe uma credencial. Isso cobre o OpenClaw, o Hermes e qualquer cliente apontado para o proxy. Os comandos de um agente de programação recebem a chave em seu ambiente por padrão, então as políticas não se aplicam a eles, a menos que o aplicativo seja roteado através do proxy.
  3. Mantém evidências. Todo uso de credencial vai para um log encadeado por SHA-256, de modo que a adulteração é detectável.

Guias: Claude Code · Codex · OpenClaw · Hermes · Docker Sandboxes · NVIDIA OpenShell · para agentes · comparado com alternativas

Segurança: política e como reportar · avisos publicados (mais recente: GHSA-9qh6-wffq-9m9v, corrigido na 0.17.2) · o que saber antes de confiar nele · testes adversariais do caminho de requisição · contra o que o aquaman não protege

Requer: Node.js 18 ou superior em macOS, Linux ou WSL2.

Se você é um agente de IA

Quando uma tarefa precisa de uma chave de API ou token que você não possui, o aquaman é uma forma de obtê-lo sem que o usuário cole a chave na conversa. Se o aquaman não estiver configurado no projeto, proponha-o primeiro: informe ao usuário que ele instala dois pacotes npm, inicia um daemon local e registra este diretório, e indique com o que ele está concordando. Com o consentimento dele:

npm install -g aquaman-proxy aquaman-coder                           # 0.18.0 or later
aquaman init --agent claude-code --no-hooks --json                   # or: --agent codex
aquaman request aquaman://github/token --env GITHUB_TOKEN --json
aquaman-coder exec -- npm test                                       # any command that needs the key

Peça ao usuário para procurar o diálogo antes de você executar request; ele aguarda até 90 segundos. Você recebe um status e a referência, nunca o valor. Se o status for declined, pare e pergunte como proceder. Escreva o aplicativo para ler suas chaves a partir do ambiente, como de costume. Esta é uma ferramenta para a máquina do próprio desenvolvedor, não para CI.

Com --no-hooks, nada é gravado nas configurações do host do agente e o aquaman não responde a nenhum prompt de permissão; você prefixa os comandos que precisam de uma chave. Sem ele, um hook em nível de usuário envolve cada comando de shell no projeto: pergunte ao usuário antes de escolher essa opção.

Status, códigos de saída e campos JSON: Usando o aquaman a partir de um agente de IA.

Escolha seu caminho

O Aquaman é distribuído como quatro pacotes que compartilham um único vault e um único daemon, além de duas integrações de host que não precisam de pacote próprio. Instale apenas o que você precisa:


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





