 tc4dy/cve-2026-85706-poc-toolkit
Python toolkit para leitura não autenticada de arquivos no GitLab (CVE-2026-85706): exploit weaponizado com loot, shell, varredura em massa, além de auditoria e relatórios não intrusivos com o SafeChecker.



** APENAS USO ÉTICO – TESTES DE SEGURANÇA AUTORIZADOS**
Este repositório fornece ferramentas apenas para profissionais de segurança autorizados, blue teams e testadores de penetração.
O acesso não autorizado a sistemas de computador é ilegal sob o CFAA (EUA), Computer Misuse Act (Reino Unido), TCK 243/244 (Turquia) e leis similares em todo o mundo.
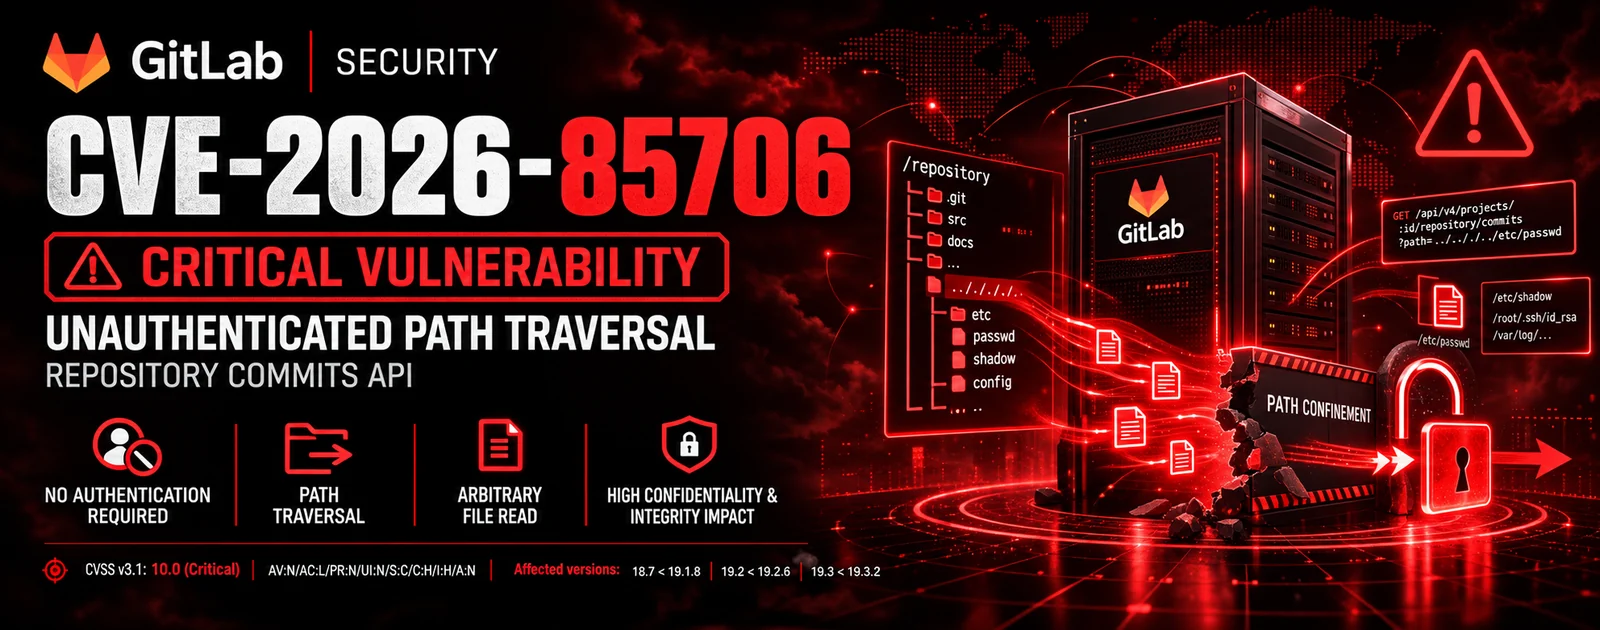
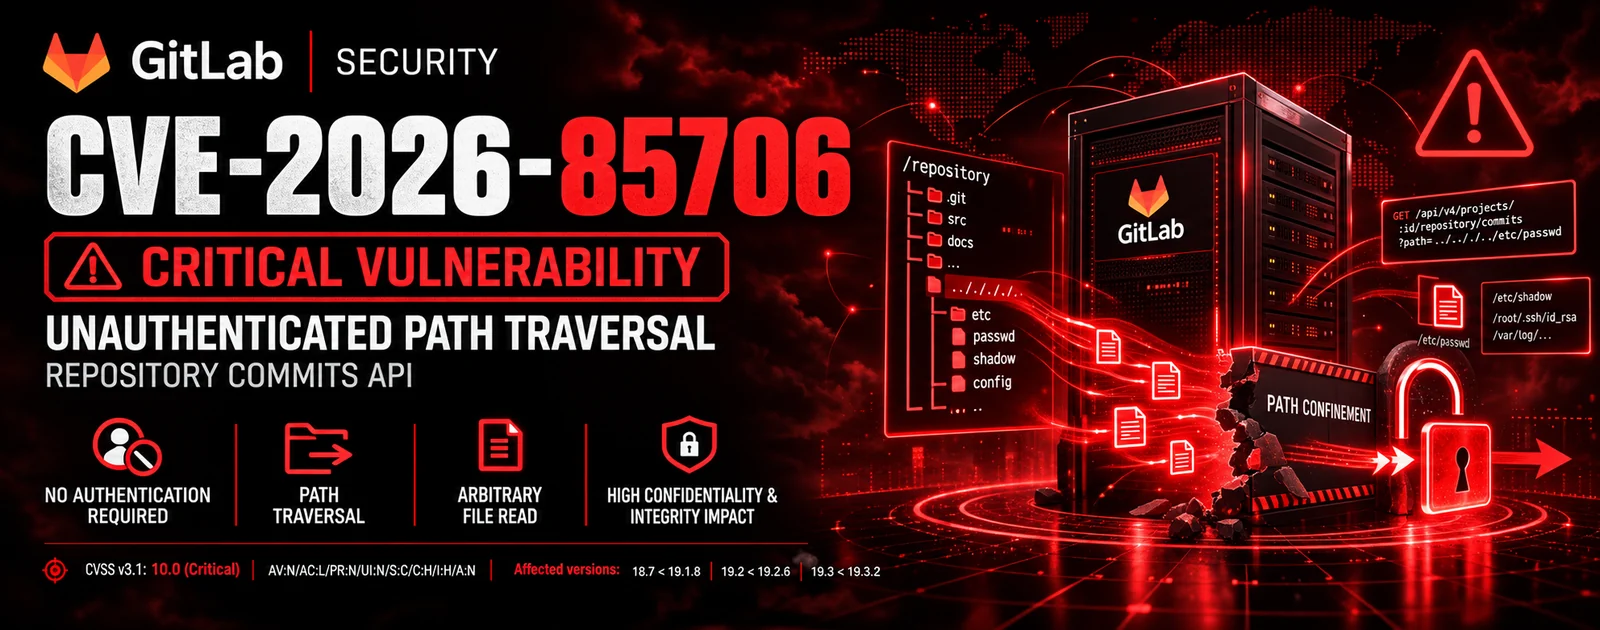
CVE‑2026‑85706 é uma vulnerabilidade crítica de leitura arbitrária de arquivos locais não autenticada no GitLab CE/EE auto-gerenciado (versões 18.7 a 19.3.1) que permite a um atacante não autenticado ler qualquer arquivo no servidor através de uma única requisição HTTP para a API de commits.
%63ommits./api/v4/projects/{id}/repository/commits abre o arquivo especificado em file.path antes que a autenticação seja aplicada.%-sequence inválida, o Rack ecoa o conteúdo em um corpo 400 Bad Request, vazando o conteúdo completo.| Ferramenta | Propósito | Usuário Pretendido |
|---|---|---|
exploit.py | Kit de ferramentas completo com leitura de arquivos não autenticada, enumeração de loot, extração de token de administrador, varredura em massa, shell interativo, rotação de proxy, modo stealth e relatórios em múltiplos formatos. | Red teams / pentesters autorizados |
safechecker.py | Verificador de vulnerabilidade não intrusivo que detecta a versão do GitLab, valida a exposição, audita cabeçalhos de segurança e avalia o risco sem ler nenhum arquivo. Gera relatórios JSON/CSV/HTML. | Blue teams / auditores de segurança |
| Recurso | exploit.py | safechecker.py |
|---|---|---|
| Detecção de vulnerabilidade | [+] | [+] |
| Detecção de versão | [+] | [+] |
| Leitura de arquivos não autenticada | [+] | [-] |
| Enumeração de loot | [+] | [-] |
| Extração de token de administrador | [+] | [-] |
| Shell interativo | [+] | [-] |
| Varredura em massa (multi-thread) | [+] | [+] |
| Auditoria de cabeçalhos de segurança | [-] | [+] |
| Verificação de TLS/certificado | [-] | [+] |
| Mapeamento MITRE ATT&CK | [+] | [+] |
| Suporte a proxy | [+] | [+] |
| Rotação de proxy | [+] | [-] |
| Rotação de User‑Agent (OPSEC) | [+] | [-] |
| Jitter / atraso (OPSEC) | [+] | [-] |
| Limitador de taxa adaptativo | [+] | [+] |
| Modo stealth | [+] | [-] |
| Impersonação de TLS com curl_cffi | [+] | [-] |
| Modo não intrusivo (seguro) | [-] | [+] |
| Saída JSON / JSONL / CSV / HTML | [+] | [+] |
| Saída em banco de dados SQLite | [+] | [-] |
| Notificação via Webhook | [+] | [+] |
| Diff contra varredura anterior | [+] | [+] |
| Limpeza de logs (anti-forense) | [+] | [-] |
| User‑Agent personalizado | [+] | [+] |
| Controle de verificação SSL | [+] | [+] |
| Cenário | Ferramenta Recomendada |
|---|---|
| Blue Team – verificar se seu GitLab é vulnerável | safechecker.py |
| Auditoria de Segurança – avaliação de vulnerabilidade não intrusiva | safechecker.py |
| Red Team – teste de penetração autorizado com exploração completa | exploit.py |
| Bug Bounty – teste de divulgação responsável | safechecker.py |
| Varredura em Massa – verificar múltiplos alvos quanto à vulnerabilidade | exploit.py (somente detecção) |
| Resposta a Incidentes – verificar se os sistemas foram comprometidos | safechecker.py |
git clone https://github.com/tc4dy/CVE-2026-85706-PoC-Toolkit
cd CVE-2026-85706-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
curl_cffi
rich
pyyaml
exploit.py
