🚨 CVE-2025-8088 Ferramenta de Exploit para WinRAR
🌐 Idioma / Dil
English
📋 Índice
🎯 Visão Geral
CVE-2025-8088 é uma ferramenta de demonstração de vulnerabilidade fictícia que mostra ataques de travessia de caminho em arquivos de arquivo RAR. Esta ferramenta educacional demonstra como arquivos maliciosos podem explorar técnicas de travessia de diretório para extrair arquivos fora do diretório de extração pretendido.
🔍 O que esta ferramenta faz:
- Cria arquivos RAR especialmente elaborados
- Demonstra vulnerabilidades de travessia de caminho
- Utiliza técnicas de Advanced Data Streams (ADS)
- Implementa ofuscação de payload com criptografia AES
- Visa o diretório de Inicialização do Windows para persistência
✨ Funcionalidades
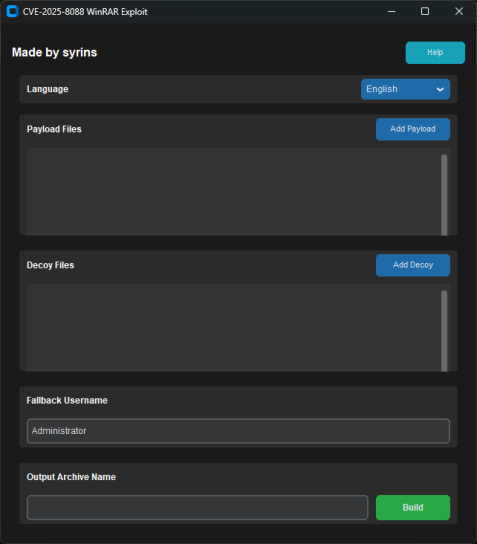
🖥️ Interface GUI Moderna
- Tema Escuro - Aparência profissional
- Suporte a Múltiplos Idiomas - Inglês e Turco
- Design Responsivo - Adapta-se a diferentes tamanhos de tela
- Gerenciamento de Arquivos em Tempo Real - Adicionar/remover arquivos com feedback visual
- Sistema de Ajuda Integrado - FAQ abrangente e guia de uso
🛠️ Capacidades Avançadas
- Suporte a Múltiplos Payloads - Processar vários arquivos executáveis
- Integração de Arquivos Isca - Ocultar intenção maliciosa com arquivos inocentes
- Criptografia AES - Ofuscação segura de payload
- Codificação XOR - Camada adicional de segurança
- Geração de Travessia de Caminho - Construção automática do caminho alvo
- Validação CRC - Garante a integridade do arquivo
🎨 Experiência do Usuário
- Suporte a Arrastar e Soltar - Fácil seleção de arquivos
- Indicadores de Progresso - Feedback visual durante as operações
- Tratamento de Erros - Relatórios e registro de erros abrangentes
- Menus de Contexto - Gerenciamento de arquivos com clique direito
- Redimensionamento Automático - Adaptação dinâmica da interface
📋 Requisitos
Requisitos de Sistema
- Sistema Operacional: Windows 10/11 (64 bits)
- Python: 3.8 ou superior
- WinRAR: Deve estar instalado para criação de arquivos
- Memória: Mínimo de 4 GB de RAM
- Armazenamento: 100 MB de espaço livre
Dependências Python
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 Instalação
Passo 1: Clonar o Repositório
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
Passo 2: Instalar Dependências
pip install -r requirements.txt
Passo 3: Verificar a Instalação do WinRAR
Certifique-se de que o WinRAR está instalado em um destes locais:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
Passo 4: Executar a Aplicação
python gui.py
🎮 Uso
Guia de Início Rápido
-
Iniciar a Aplicação
python gui.py
-
Adicionar Arquivos de Payload
- Clique no botão "Adicionar Payload"
- Selecione arquivos executáveis (.exe, .bat, .com, etc.)
- Vários arquivos são suportados
-
Adicionar Arquivos Isca (Opcional)
- Clique no botão "Adicionar Isca"
- Selecione arquivos de aparência inocente (.txt, .pdf, .doc, etc.)
- Ajuda a disfarçar a intenção maliciosa
-
Configurar Opções
- Defina o nome de usuário fallback (padrão: Administrator)
- Insira o nome do arquivo de saída
- Escolha a preferência de idioma
-
Gerar Arquivo
- Clique no botão "Construir"
- Os arquivos serão criados no diretório
output/
Gerenciamento de Arquivos
- Clique com o botão direito em qualquer arquivo para removê-lo
- Passe o mouse sobre os arquivos para feedback visual
- Arquivos muito longos são renomeados automaticamente
🔧 Detalhes Técnicos
Visão Geral da Arquitetura
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   Camada GUI    │───▶│  Núcleo do       │───▶│  WinRAR CLI     │
│  (gui.py)       │    │  Exploit         │    │                 │
│                 │    │ (exploit_base.py)│    │                 │
└─────────────────┘    └──────────────────┘    └─────────────────┘
Processo de Exploração
-
Preparação do Payload
- Criptografia AES-256-CBC
- Camada de codificação XOR
- Inserção de preenchimento aleatório
-
Criação do Arquivo
- Geração base RAR com WinRAR CLI
- Anexo ADS (Alternate Data Stream)
- Injeção de string de travessia de caminho
-
Manipulação do Cabeçalho
- Análise do formato RAR5
- Recalculo do CRC32
- Substituição do placeholder
-
Construção do Caminho Alvo
..\..\..\..\..\..\..\..\Users\[NOME_USUARIO]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
Esquema de Criptografia
Payload Original → AES-256-CBC → Codificação XOR → Preenchimento Aleatório → Arquivo Final
Tipos de Arquivo Suportados
- Payloads:
.exe, .bat, .com, .scr, .pif
- Iscas:
.txt, .pdf, .doc, .jpg, .png, .*
📸 Capturas de Tela
Interface Principal
Sistema de Ajuda
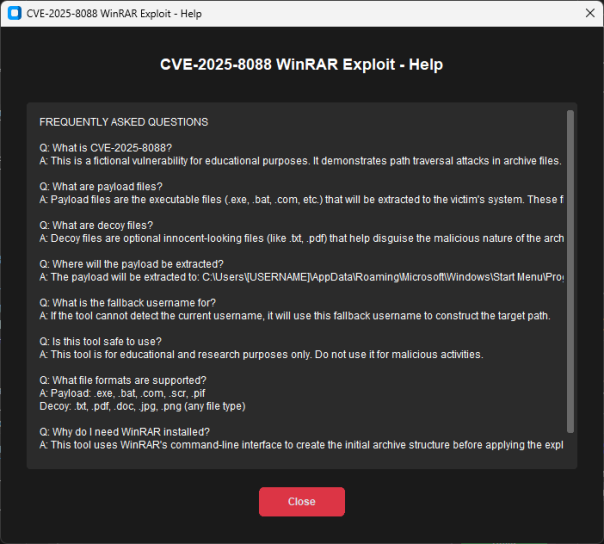
⚠️ Aviso Legal
AVISO LEGAL IMPORTANTE
Esta ferramenta foi criada APENAS PARA FINS EDUCACIONAIS E DE PESQUISA. O autor e contribuidores:
- ✅ NÃO incentivam o uso malicioso
- ✅ NÃO são responsáveis pelo uso indevido
- ✅ FORNECEM isto apenas para pesquisa em segurança
- ✅ RECOMENDAM o uso apenas em ambientes controlados
Diretrizes de Uso Ético
- Use apenas em ambientes de teste autorizados
- Obtenha permissões adequadas antes de testar
- Reporte vulnerabilidades de forma responsável
- Respeite as leis e regulamentos aplicáveis
🤝 Contribuição
Contribuições são bem-vindas! Por favor:
- Faça um fork do repositório
- Crie um branch de funcionalidade
- Faça suas alterações
- Envie um pull request
Configuração de Desenvolvimento
git clone https://github.com/seu-usuario/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 Suporte
Türkçe
📋 İçindekiler
🎯 Genel Bakış
CVE-2025-8088, RAR arşiv dosyalarında yol geçiş saldırılarını gösteren kurgusal bir güvenlik açığı demonstrasyon aracıdır. Bu eğitim aracı, kötü niyetli arşivlerin dizin geçiş tekniklerini kullanarak dosyaları hedeflenen çıkarma dizini dışına nasıl çıkarabileceğini gösterir.
 syrins/cve-2025-8088-winrar-tool-gui