
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit- — CVE-2025-8088 WinRAR Prova de Conceito (Exploit PoC) | Kitploit

Ferramentas/GitHubGitHub/sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoExploração de Binários
GitHubsxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-

CVE-2025-8088-WinRAR-Proof-of-Concept-PoC-Exploit-

CVE-2025-8088 WinRAR Prova de Conceito (Exploit PoC)

Ver Repositório
723155há 1 anoRevisado pelo Kitploit
Compartilhar

CVE-2025-8088 WinRAR Prova de Conceito (PoC-Exploit)

PoC

Este repositório contém um script de Prova de Conceito (PoC) para CVE-2025-8088, uma vulnerabilidade de path traversal no WinRAR até a versão 7.12.
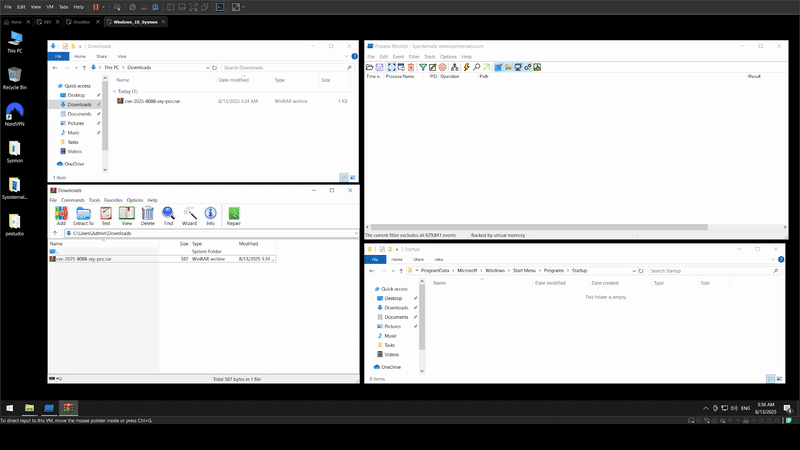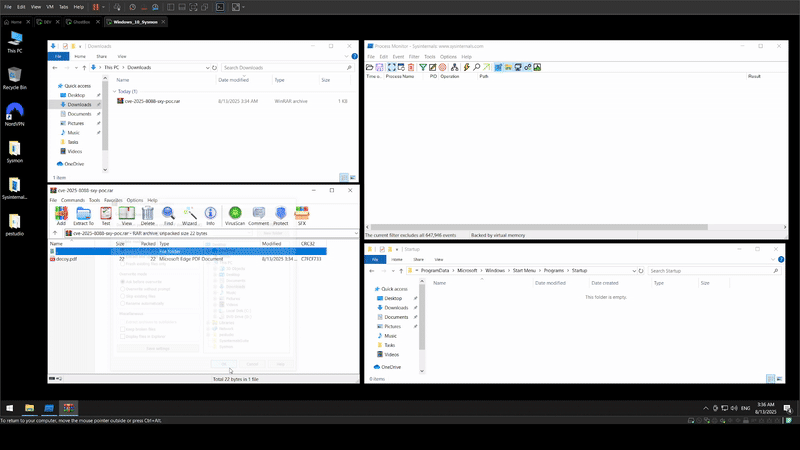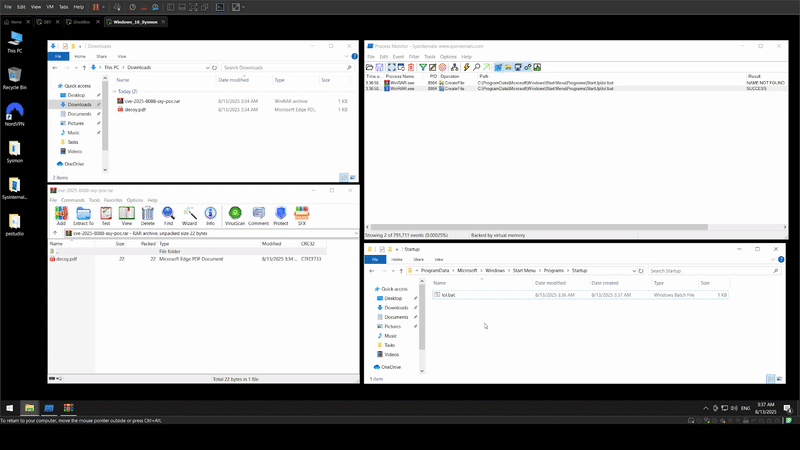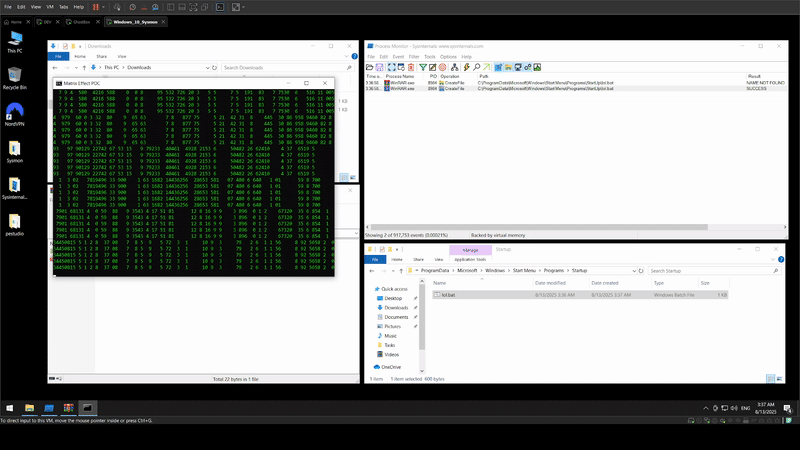
Esta PoC demonstra como atacantes poderiam explorar a vulnerabilidade para colocar arquivos maliciosos fora do diretório de extração pretendido usando fluxos de dados alternativos (ADSes) e arquivos de archive manipulados.

Aviso Legal: Esta ferramenta é apenas para fins educacionais e de pesquisa. Não utilize-a para prejudicar sistemas ou redes. O autor não é responsável pelo uso indevido ou danos causados por este script.


Visão Geral do CVE-2025-8088

CVE-2025-8088 (CVSS 8.4) é uma vulnerabilidade de path traversal no WinRAR, que afeta versões do Windows até 7.12, bem como ferramentas relacionadas como UnRAR.dll e seu código-fonte portátil.
A falha permite que atacantes insiram payloads maliciosos em ADSes dentro de arquivos RAR especialmente criados, permitindo a extração para locais sensíveis do sistema (por exemplo, a pasta de Inicialização do Windows).
Isso pode levar à execução automática de arquivos maliciosos, como DLLs ou arquivos de atalho (.lnk), na reinicialização do sistema.

Detalhes Principais

  • Versões Afetadas: WinRAR ≤ 7.12
  • Primeira Observação: A exploração em ambientes reais começou em 18 de julho de 2025 (segundo ESET)
  • Disponibilidade de Correção: Corrigido no WinRAR 7.13, lançado em 30 de julho de 2025
  • Atacantes: Associados ao grupo RomCom, alinhado à Rússia (também conhecido como Storm-0978, Tropical Scorpius, UNC2596), conhecido por ciberespionagem e ataques com motivação financeira
  • Método de Ataque: E-mails de spearphishing com arquivos RAR disfarçados de candidaturas de emprego, visando os setores financeiro, de defesa, manufatura e logística na Europa e Canadá

Como o Exploit Funciona

O exploit aproveita sequências de path traversal (..) em caminhos ADS dentro de um arquivo RAR.
Um arquivo aparentemente inofensivo (por exemplo, um currículo) mascara entradas ADS maliciosas, que podem incluir:


Uso da PoC

Este script cria um arquivo RAR malicioso para demonstrar a vulnerabilidade CVE-2025-8088.
Requer Python e acesso ao rar.exe (ferramenta de linha de comando do WinRAR).

Certifique-se de que rar.exe está no seu PATH do sistema ou especifique seu caminho usando o argumento --rar.

Argumentos de Linha de Comando

ArgumentoDescriçãoObrigatório?Padrão
--decoyCaminho para o arquivo isca (existente ou será criado)Sim-
--payloadCaminho para o arquivo payload inofensivo (existente ou será criado)Sim-
--dropCaminho absoluto para a pasta benigna (ex.: C:\Users\you\Documents)Sim-
--rarCaminho para rar.exe (auto-descoberto se omitido)NãoAuto-descoberto
--outNome do arquivo RAR de saídaNãocve-2025-8088-sxy-poc.rar
--workdirDiretório de trabalhoNãoDiretório atual (.)
--placeholder_lenComprimento do placeholder ADS (auto: ≥ max(len(injected), 128))NãoAuto-calculado
--max_upNúmero de segmentos .. para prefixarNão16
--base_outNome para o RAR base intermediárioNão<out>.base.rar

Exemplo de Uso

Crie um arquivo RAR malicioso com um arquivo isca, um payload e uma pasta de destino, especificando o caminho para rar.exe:

python poc.py --decoy resume.txt --payload payload.bat --drop "C:\Users\you\Documents" --rar "C:\Program Files\WinRAR\rar.exe"

Atribuição

Esta vulnerabilidade foi observada pela primeira vez em ambientes reais pela ESET em 18 de julho de 2025, e é atribuída ao grupo de hackers RomCom.
Para mais informações sobre as táticas da RomCom, consulte SOCRadar Threat Actor Intelligence.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    387
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




