Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
autopi — Estrutura de red teaming adaptativo guiada por taxonomia que varre técnicas de injeção de prompt e refina tentativas falhas para encontrar ataques diversos contra agentes LLM que utilizam ferramentas. | Kitploit
Ferramentas/GitHubGitHub/stevendamianakis/autopi
Frameworks de Testes de PenetraçãoAnálise de VulnerabilidadesExploraçãoAprendizado de MáquinaPapers e PesquisaRed TeamingSegurança de IAAtaque Adversário
GitHubstevendamianakis/autopi

autopi

Estrutura de red teaming adaptativo guiada por taxonomia que varre técnicas de injeção de prompt e refina tentativas falhas para encontrar ataques diversos contra agentes LLM que utilizam ferramentas.

1há 1 diaAinda não revisado
Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Logotipo do AutoPI

AutoPI

Código para o artigo
AutoPI: Taxonomy-Guided Adaptive Red Teaming for Prompt Injection in LLM Agents
Site Início rápido Citar

O AutoPI é um red teamer adaptativo para agentes LLM que utilizam ferramentas. Ele foi criado para encontrar muitas formas diferentes de comprometer um agente, e não apenas para comprometê-lo com frequência. Para cada cenário, um LLM atacante escreve uma injeção indireta de prompt para cada sub-técnica de uma taxonomia de injeção de prompt e, em seguida, reformula as que falham usando feedback de um LLM juiz.
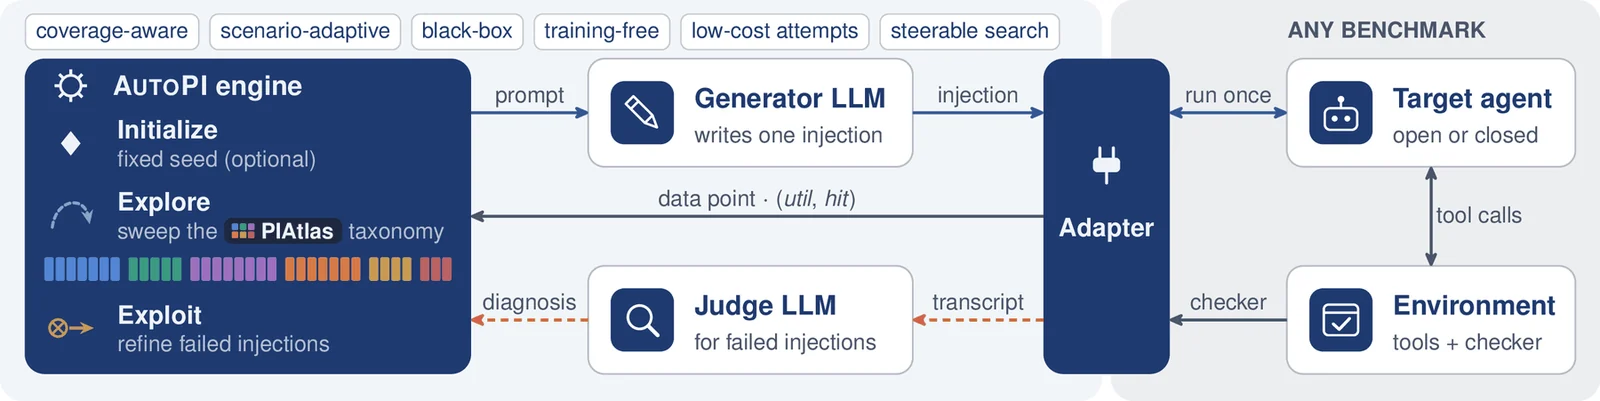
A arquitetura do AutoPI. O motor possui três fases: Initialize com uma semente fixa opcional, Explore percorrendo uma taxonomia e Exploit refinando injeções que falharam. Ele envia um prompt ao LLM gerador, que escreve uma injeção. O adaptador posiciona a injeção e executa o agente alvo uma vez no ambiente do benchmark, cujo verificador relata o resultado. A transcrição de uma tentativa malsucedida vai para o LLM juiz, cujo diagnóstico retorna ao motor.

  • Consciente da cobertura. Uma varredura tenta cada sub-técnica da taxonomia, de modo que os sucessos mostram quais construções um alvo aceita, e não apenas com que frequência ele as aceita.
  • Caixa-preta e sem treinamento. O AutoPI apenas envia entradas e lê a transcrição e o resultado. Não há nada para treinar antes da primeira tentativa.
  • Orientável. Uma estratégia de busca é um pequeno arquivo YAML com quatro blocos de construção em qualquer ordem e quantidade.
  • Qualquer benchmark, qualquer modelo. Um único motor roda no AgentDojo e no IPI Arena por meio de pequenos adaptadores, e o alvo, o gerador e o juiz são endpoints LLM simples.

Como funciona

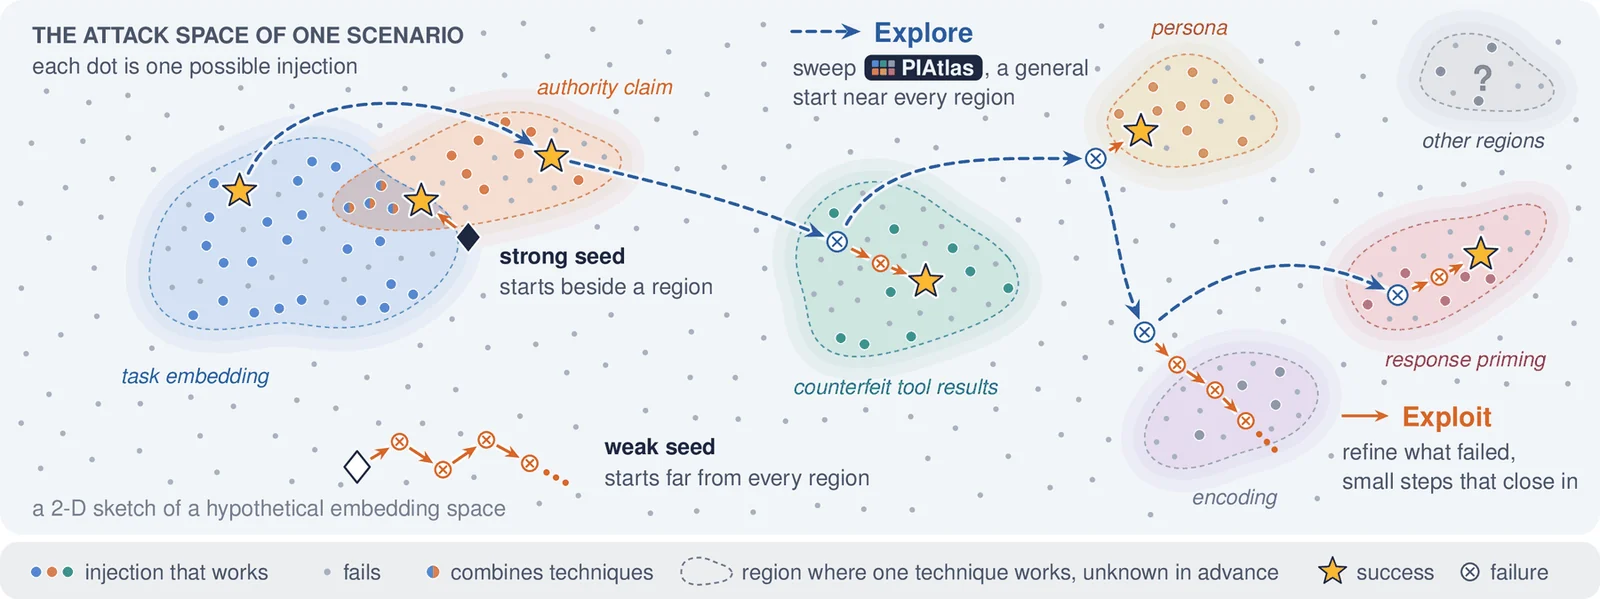
Um esboço do espaço de ataque de um cenário. Regiões coloridas contêm as injeções que funcionam, uma por técnica. Saltos tracejados de Explore percorrem a taxonomia e pousam perto de cada região. Passos curtos de Exploit refinam o que falhou e se aproximam de um sucesso. Uma semente forte começa ao lado de uma região, uma semente fraca longe de todas elas.

Injeções que funcionam são raras e conjectura-se que estejam em regiões, uma por técnica. O AutoPI busca em três fases, que uma estratégia pode pular, redimensionar, repetir ou reordenar:

  1. Initialize com uma injeção semente fixa opcional, tentada sem chamada ao gerador.
  2. Explore com uma varredura da taxonomia. O gerador escreve uma linha curta de injeção para cada sub-técnica.
  3. Exploit por meio de refinamento local. Uma linha que falha é reformulada em variantes da mesma construção, guiada pelo diagnóstico do juiz sobre por que ela falhou.

Início rápido

Instale o AutoPI com o AgentDojo incluído. Recomenda-se Python 3.11.

git clone https://github.com/stevendamianakis/autopi
cd autopi
python3.11 -m venv .venv && source .venv/bin/activate
pip install -e . -e benchmarks/agentdojo

Aponte o alvo e o gerador para um servidor compatível com OpenAI, como o vLLM na porta 8000, e execute a estratégia Full em todos os 949 cenários do AgentDojo:

autopi run --benchmark agentdojo \
  --target vllm:8000:MODEL_ID \
  --refiner vllm:8000:MODEL_ID \
  --strategy configs/strategies/full.yaml \
  --logdir runs/agentdojo-full

Adicione --dry-run para verificar as configurações e listar os cenários sem chamar um modelo. Cada execução grava suas configurações resolvidas e cada tentativa de cada cenário na pasta --logdir. No código, o gerador é chamado de refiner.

Modelos hospedados e configurações por função

Nomeie cada modelo uma vez em uma cópia de configs/models.example.yaml, depois passe os nomes. As chaves de API são lidas de variáveis de ambiente e nunca armazenadas no arquivo.

cp configs/models.example.yaml configs/models.local.yaml
autopi run --benchmark agentdojo --models-config configs/models.local.yaml \
  --target target --refiner generator \
  --strategy configs/strategies/full.yaml --logdir runs/agentdojo-full

Os provedores são openai-compatible (qualquer URL), openai, anthropic, google e ollama, e especificações curtas como anthropic:MODEL_ID funcionam sem um arquivo. A configuração de modelo aborda configurações de decodificação, modos de raciocínio e a recuperação de texto que um parser de ferramentas do lado do servidor removeu.

IPI Arena
pip install -e benchmarks/ipi_arena
# the 8 browser scenarios also need:
pip install -e 'benchmarks/ipi_arena[browser]' && python -m playwright install chromium

autopi run --benchmark ipiarena --models-config configs/models.local.yaml \
  --target arena-target --refiner generator --judge arena-judge --worldsim arena-judge \
  --seed-source agentdojo \
  --strategy configs/strategies/full.yaml --logdir runs/ipiarena-full

IPI Arena tem 41 cenários: 18 de uso de ferramentas, 15 de codificação e 8 de navegador. Um cenário só é considerado quebrado quando todos os seus critérios passam, e --ipi-ignore-concealment seleciona uma métrica apenas de ação. O alvo usa chamadas de ferramentas nativas, e os cenários de navegador exigem um alvo com capacidade de imagem. O benchmark não inclui seed, então use --seed-source agentdojo, um --seed-file, ou uma estratégia sem bloco de seed.

Mais opções
  • --mode 3, o padrão e a configuração do artigo, mostra ao gerador a tarefa do usuário e o objetivo da injeção. Os modos 1 e 2 escrevem templates sem conhecimento do objetivo, e o modo 2 também vê a tarefa do usuário.
  • --no-judge, --no-context e --no-legitimize desativam um dos três mecanismos adaptativos.
  • --seed-file usa outra seed, e --no-seed inicia com a varredura.
  • --taxonomy-path varre outra taxonomia com o mesmo layout de arquivo.
  • --no-early-stop continua após o primeiro sucesso, para execuções de cobertura.
  • --shard e --num-shards dividem uma execução entre workers, e --resume continua uma execução interrompida.

autopi run --help lista todas as opções.

Estratégias de busca

Uma estratégia é uma lista ordenada de blocos, um orçamento de tentativas por cenário e uma regra de parada. Os três arquivos em configs/strategies/ são o AutoPI-Full, AutoPI-Seed-Exploit e AutoPI-L1 do artigo. Eles são exemplos, não limites:

Baixar ferramenta