
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/stefan2200/aparoid
Segurança AndroidAnálise EstáticaScanners de VulnerabilidadesAnálise Dinâmica (Sandboxing)Pentesting de Apps MóveisEngenharia ReversaAnálise de MalwareSegurança Móvel
GitHubstefan2200/aparoid

aparoid

Análise de segurança estática e dinâmica de aplicações Android

771646há 2 anosRevisado pelo Kitploit
Compartilhar
Ver Repositório

Aparoid

python platform License Updates Python 3

O Aparoid é uma estrutura projetada para análise de aplicativos Android. Ele oferece um conjunto automatizado de ferramentas para descobrir vulnerabilidades e outros riscos em aplicativos móveis. É construído utilizando o framework Flask e oferece uma interface web para enviar arquivos APK e explorar os conteúdos/resultados.

A versão atual oferece os seguintes recursos:

  • Descompilação de APK usando jadx
  • Sistema de detecção de vulnerabilidades (regras configuráveis através do painel)
  • Análise de risco de arquivos binários
  • Recursos personalizados para frameworks como React Native, Flutter, Xamarin e Cordova
  • Verificações de segurança do Android Manifest
  • Análise dinâmica em todos os dispositivos Android (com root) (físicos, emulados e baseados em nuvem)
  • Scripts Frida para bypass de detecção de root, SSL pinning e detecção de depurador (scripts personalizados também são suportados)
  • Instalação automática de um certificado CA raiz (também suporta Burp Suite)
  • Proxy de interceptação HTTP(S) e visualizador de tráfego em tempo real usando Kafka
  • Navegador de dados armazenados do aplicativo em tempo real

Instalação

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

Versão local

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# A biblioteca python-magic-bin é necessária no Windows
python3 -m pip install python-magic-bin

# Inicie o servidor na porta 7300
./start.sh

Opcionalmente, é recomendado instalar o Kafka se você quiser usar a maioria dos recursos de análise dinâmica. O comando abaixo também instala o Postgres (muito mais rápido que o SQLite). Você pode alternar para o Postgres modificando o arquivo config.py.

cd collector
docker-compose up -d

Recursos do Aparoid

O Aparoid verifica muitas vulnerabilidades e problemas de código.

Resultados de código estático

Uma lista de vulnerabilidades pode ser navegada com referências seguidas ao código-fonte.
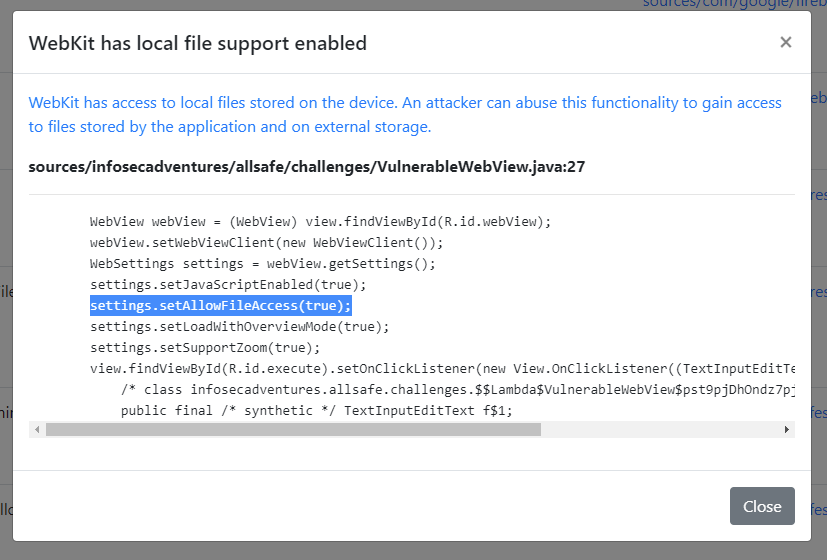
Vulnerabilidade de código estático

Além disso, também analisa binários nativos em busca de técnicas de hardening e fornece informações sobre como a técnica pode melhorar a segurança.

Análise binária estática

O mecanismo de análise de código estático oferece um sistema de banco de dados fácil de usar para adicionar ou manter vulnerabilidades de código estático.

Banco de dados de código estático

Um dos recursos mais impressionantes é a opção de criar automaticamente patches frida com base no código-fonte descompilado.
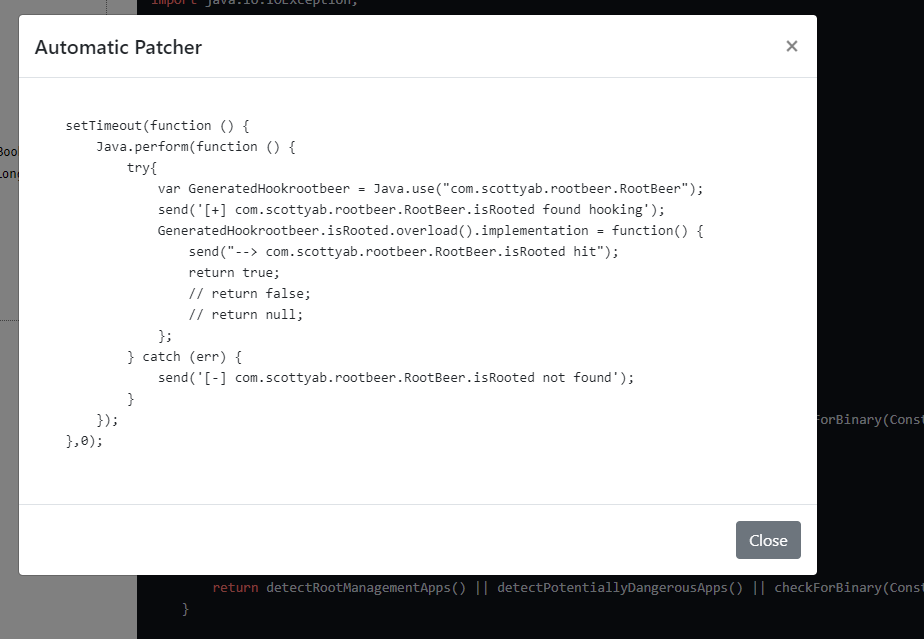
Patches frida de código estático

O analisador dinâmico pode ser usado para enumerar, instalar e instrumentar aplicativos instalados. Além disso, é também aqui que você pode instalar automaticamente a versão correta do frida para o seu dispositivo.

Visão geral dinâmica

Depois de selecionar um pacote, você pode controlar scripts frida e rotear todo o tráfego do aplicativo através de um servidor proxy. O Aperoid usa mitmproxy por padrão para interceptar o tráfego e registrá-lo no Kafka.

Dispositivo dinâmico

A página dinâmica também oferece funcionalidade para navegar pelos dados do aplicativo em tempo real.
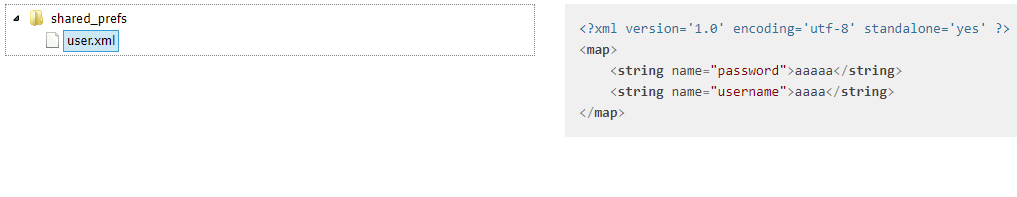

Sistema de arquivos dinâmico

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





