
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-98260-Xiaomi-17-Pro-Max — Root com um clique para Xiaomi 17 Pro Max (popsicle) via UAF de kernel CVE-2026-98260: escalonamento de privilégios por etapas, verificação de uid 0 e carregamento tardio do KernelSU em um único fluxo de trabalho com scripts. | Kitploit
Ferramentas/GitHubGitHub/starriv/cve-2026-98260-xiaomi-17-pro-max
Segurança AndroidEscalada de PrivilégiosMecanismos de PersistênciaExploraçãoPentesting de Apps MóveisEngenharia ReversaPós-ExploraçãoSegurança MóvelDesenvolvimento de Payloads
Compartilhar
GitHubstarriv/cve-2026-98260-xiaomi-17-pro-max

CVE-2026-98260-Xiaomi-17-Pro-Max

Root com um clique para Xiaomi 17 Pro Max (popsicle) via UAF de kernel CVE-2026-98260: escalonamento de privilégios por etapas, verificação de uid 0 e carregamento tardio do KernelSU em um único fluxo de trabalho com scripts.

Ver Repositório
3110há 3 diasRevisado pelo Kitploit

CVE-2026-98260-Xiaomi-17-Pro-Max

Xiaomi 17 Pro Max (popsicle) root temporário · modo jailbreak do KernelSU

⚠️ Apenas para dispositivos que você mesmo possui e autoriza. O root reduz a segurança do dispositivo e pode afetar a garantia, o Play Integrity e aplicativos bancários; uma falha na exploração tem uma probabilidade muito pequena de causar kernel panic e reinicialização. Por sua conta e risco.

Alvos suportados

ItemValor
Dispositivo / codinome / modeloXiaomi 17 Pro Max / popsicle / 2509FPN0BC
SistemaHyperOS 4, Android 17 (verificado OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, string do kernel idêntica)
Kernel6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k
Tamanho de página / arquitetura4 KiB / aarch64
StatusVerificado em dispositivo real (root + modo jailbreak do KernelSU)

O script valida o kernel literalmente com base em uname -r e aplica uma lista de permissões ao número de compilação do sistema (OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM); não use em outros modelos/kernels.

Demonstração

O gerenciador do KernelSU exibe neste dispositivo Em execução [Modo jailbreak] (LKM late-load):
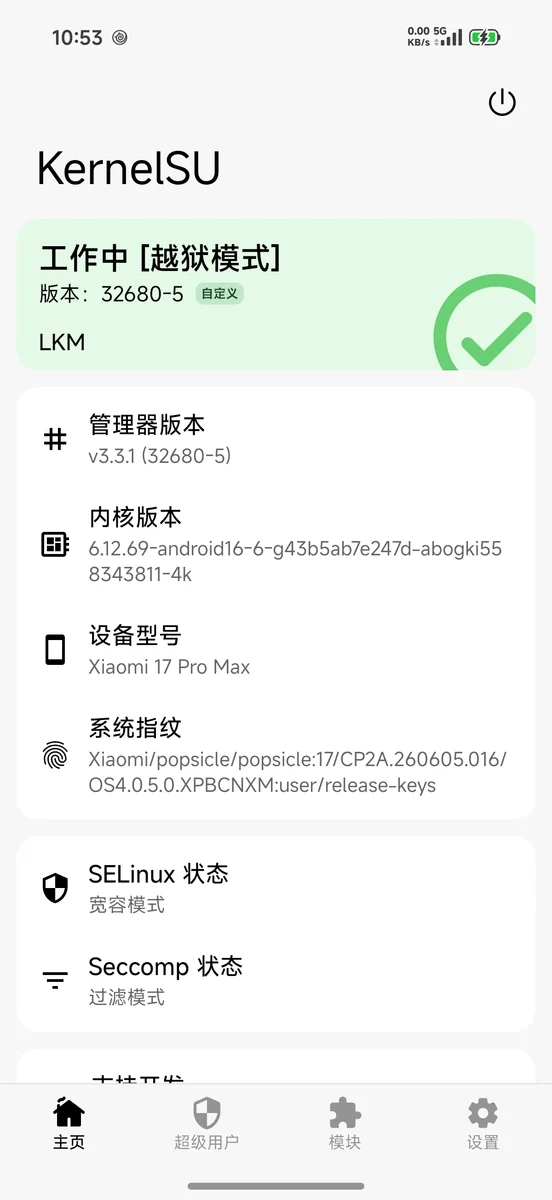
KernelSU em execução [Modo jailbreak]

Requisitos de ambiente

Host

  • macOS ou Linux
  • adb (Android platform-tools), telefone com depuração USB autorizada
  • curl, python3, unzip
  • Opcional: Android NDK (necessário apenas para recompilar os binários do lado do dispositivo)

Telefone

  • Xiaomi 17 Pro Max, sistema / kernel iguais aos da tabela acima
  • Opções do desenvolvedor + depuração USB ativadas, host autorizado
  • Não é necessário root prévio, não é necessário desbloquear o Bootloader

Rede

  • A primeira execução irá buscar o LKM / gerenciador / ksud do KernelSU v3.3.1 do GitHub para assets/ksu/

Início rápido

Escolha um dos dois métodos. A maioria das pessoas usa o Método A (deixar a IA executar para você).

Método A: deixar a IA executar para você (recomendado)

  1. Conecte o telefone e confirme que adb devices mostra device (não unauthorized).
  2. Abra o diretório deste repositório como workspace no DeepSeek Harness e crie uma nova sessão.
  3. Cole o prompt inteiro de docs/AI-PORTING.md.
  4. Preencha as quatro linhas de "dispositivo alvo" no início do prompt (modelo / número de compilação / uname -r / se já tem root).
  5. Envie. A IA primeiro fará a fase 0 de reconhecimento somente leitura, apresentará a você a "tabela de fatos do dispositivo + conclusão de portabilidade" para confirmação, e só então executará por fases.

A IA reutiliza os scripts já verificados deste repositório (check.sh / root.sh / load-ksu.sh), não reescreve o código de exploração; ela é responsável por verificar o alvo, executar por fases, interpretar falhas e registrar resultados.

Método B: execução manual

./scripts/run.sh

Execute em sequência: autoverificação do ambiente → se o boot atual não tiver root, tentar novamente o CVE-2026-98260 entre reinicializações (padrão de no máximo 8 inicializações) → verificar uid 0 → instalar e carregar o modo jailbreak do KernelSU → imprimir o estado final.

Parâmetros comuns:

./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定

O exploit da CVE depende do timing de recuperação de páginas, a taxa de sucesso é probabilística; o run.sh pode reiniciar o telefone várias vezes (cada falha exige um reinício completo), isso é normal.

Passos de execução (passo a passo)

1. Conectar o telefone

adb devices      # 显示 device(不是 unauthorized)

2. Verificação automática do ambiente

./scripts/check.sh

A saída esperada contém: OK: target and environment gates look usable.

3. Obter root (exploração em três fases)

./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)

Após o sucesso:

adb shell /data/local/tmp/pc98260-su -c 'id'   # uid=0(root)

4. Carregar o KernelSU (modo jailbreak)

./scripts/load-ksu.sh

O gerenciador deve exibir 工作中 [越狱模式].

5. Verificação

adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true

Avisos

  1. root temporário: o root e o módulo kernelsu só são válidos nesta inicialização; após reiniciar, basta executar novamente ./scripts/run.sh.
  2. Uma chance por inicialização: se alguma etapa falhar, ficará um zumbi PARKED e o script será interrompido; não mate manualmente, só é possível limpar com uma reinicialização completa.
  3. Pode ser necessário reiniciar várias vezes: o acerto da recuperação de páginas é probabilístico, a falha é normal, basta tentar várias vezes.
  4. Não grava partições: não toca em boot / init_boot / vbmeta / system, o Bootloader permanece bloqueado.
  5. SELinux: durante o exploit ficará brevemente em Permissive; após o KernelSU estar pronto, o script volta para Enforcing.
  6. Não instale o Magisk: o Magisk exige patch de boot/init_boot ou desbloqueio do BL, o que conflita com esta solução; use apenas o KernelSU.
  7. Risco de detecção: o kernel fica tainted por carregar um LKM não assinado, e detecções do tipo bancos / Play Integrity podem falhar.
  8. Risco de dados: há uma probabilidade muito pequena de a falha do exploit causar um panic do kernel e reinicialização, podendo perder dados não salvos; faça backup dos dados importantes antes.
  9. OTA: se uma atualização do sistema corrigir a CVE-2026-98260, esta solução deixa de funcionar. Você pode primeiro desativar as atualizações do sistema para fixá-la: ./scripts/privacy-clean.sh apply --only ota (desinstala com.android.updater + desliga a opção de atualização; para reverter use restore, ou pm install-existing --user 0 com.android.updater).


Estrutura de diretórios

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





